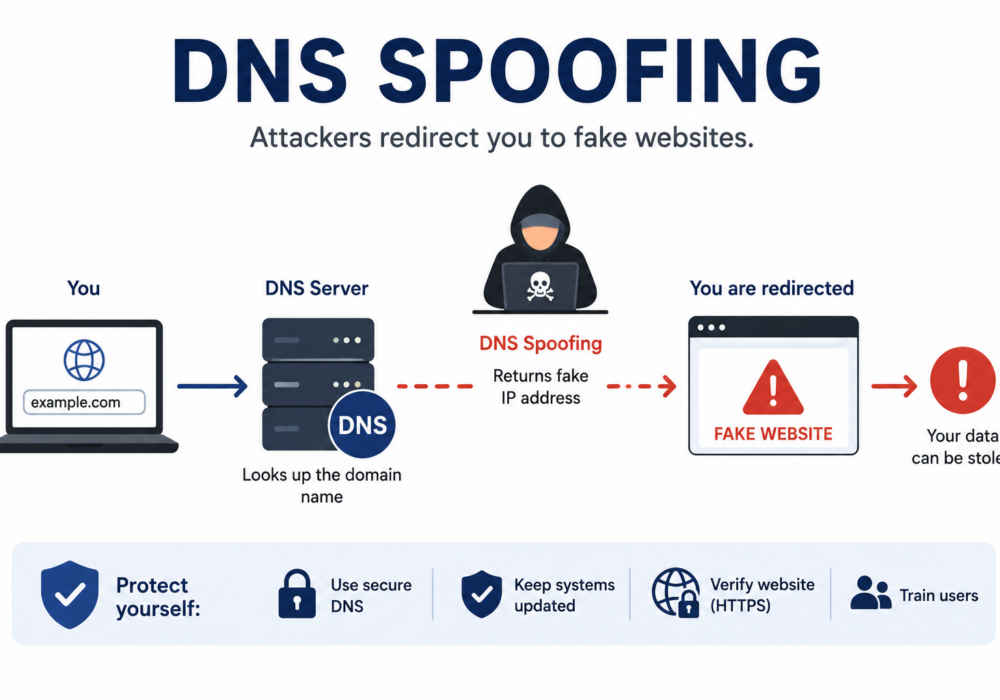
Подмена DNS-сервера , также известная как отравление DNS-кэша , — это кибератака, при которой злоумышленник манипулирует системой доменных имен (DNS), чтобы перенаправить пользователей с легитимного веб-сайта на вредоносный. Поскольку пользователи часто видят правильный веб-адрес в своем браузере, они могут неосознанно вводить пароли, финансовую информацию или другие конфиденциальные данные на поддельный веб-сайт, контролируемый злоумышленником.
DNS выступает в роли «телефонной книги» интернета, преобразуя доменные имена, такие как example.com, в IP-адреса, которые компьютеры используют для поиска веб-сайтов. Подмена DNS искажает этот процесс, предоставляя ложный IP-адрес для легитимного домена.
Типичная атака с подменой DNS включает в себя следующие этапы:
Поскольку поддельный веб-сайт часто выглядит идентично настоящему, пользователи могут не понять, что их перенаправили на другой сайт.
Злоумышленники используют подмену DNS для:
Малые и средние предприятия зависят от облачных сервисов, таких как Microsoft 365, Google Workspace, онлайн-банкинг и SaaS-приложения. Если сотрудники перенаправляются на мошеннические веб-сайты, злоумышленники могут украсть учетные данные компании и получить доступ к критически важным системам.
Возможные последствия включают в себя:
Поскольку многие малые и средние предприятия не имеют выделенной системы DNS-защиты, злоумышленники часто рассматривают их как привлекательные цели.
Поставщики управляемых услуг (MSP) контролируют сети и интернет-инфраструктуру множества клиентов. Успешная атака с подменой DNS-имени против MSP или его управляемых DNS-сервисов может одновременно затронуть множество клиентских организаций.
Риски включают:
Защита DNS-инфраструктуры является основополагающей частью обеспечения безопасности управляемых сред.
Организации могут снизить свои риски, если:
Хотя они часто действуют сообща, это разные атаки:
| DNS Spoofing | Фишинг |
|---|---|
| Перенаправляет пользователей путем манипулирования записями DNS. | Обманывает пользователей, заставляя их переходить по вредоносным ссылкам. |
| Пострадавшие могут ввести правильный адрес веб-сайта. | Жертв заманивают обманными электронными письмами или сообщениями. |
| Нацелена на систему именования интернета. | Направлено на изучение поведения человека |
| Часто невидимы для пользователя. | Опирается на методы социальной инженерии. |
Подмена DNS — это атака, которая манипулирует системой поиска адресов в интернете, чтобы перенаправлять пользователей на вредоносные веб-сайты без их ведома. Для малых и средних предприятий это может привести к краже учетных данных, финансовому мошенничеству и заражению вредоносным ПО. Для поставщиков управляемых услуг (MSP) последствия могут распространиться на множество клиентских сред, если инфраструктура DNS будет скомпрометирована. Использование безопасных DNS-сервисов, включение DNSSEC, внедрение надежной аутентификации и обучение пользователей являются ключевыми мерами защиты от атак с подменой DNS.
Дополнительная литература:
CyberHoot предлагает вам воспользоваться другими ресурсами. Ниже приведены ссылки на все наши ресурсы, вы можете ознакомиться с ними в любое удобное время:
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Представьте, что вы едете по шоссе со скоростью примерно на 20 км/ч выше разрешенной вместе с остальными участниками движения. Впереди тормозите...
Читать далее
Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.