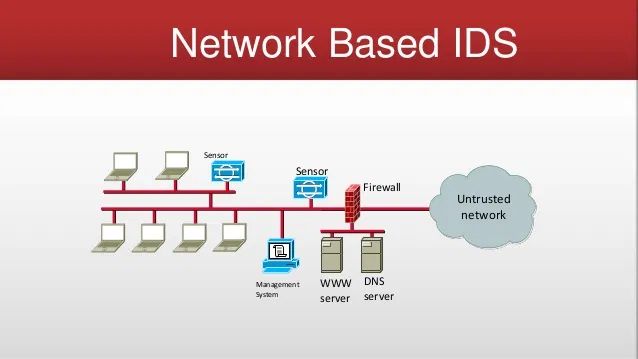
Система обнаружения вторжений на основе сети (NIDS) — это аппаратное обеспечение безопасности, которое стратегически размещается для мониторинга критически важного сетевого трафика. Традиционные системы IDS анализируют проходящий сетевой трафик и сопоставляют его с библиотекой известных атак в своей системе. Более новые системы используют искусственный интеллект (также известный как эвристика) для анализа трафика на предмет интересующих закономерностей. Когда атака обнаружена или найдена интересующая закономерность, обычно отправляется оповещение в Центр оперативного управления безопасностью (SOC), который рассматривает оповещение, оценивает его достоверность и принимает решение о дальнейшей эскалации.
Источник: Wiki Network Intrusion Detection Systems
Связанные термины: Перехват пакетов , Системы предотвращения вторжений
Службы обнаружения сетевых вторжений (СОВ) — это сложное и дорогостоящее решение для корректной и эффективной работы в корпоративной среде. Они часто используются в центрах обработки данных с поставщиками облачного хостинга для обеспечения более высокого уровня кибербезопасности в критически важных сетях. Однако в сегменте малого и среднего бизнеса (СМБ) они зачастую слишком дороги, чтобы быть практичными. Кроме того, они предоставляют услуги безопасности, которые были бы целесообразны только при наличии всех ваших служб, процессов и политик кибербезопасности 1-го, 2-го и 3-го уровней зрелости. Большинство СМБ не работают с таким уровнем зрелости. Поэтому я редко рекомендую СОВ или более дорогие аналогичные системы IPS (СОВ) в сфере сетей СМБ. Исключения из этого общего правила существуют, особенно в регулируемых отраслях, связанных с крупными финансами, например, для подрядчиков оборонной отрасли, которым требуется сертификация высокого уровня.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Представьте, что вы едете по шоссе со скоростью примерно на 20 км/ч выше разрешенной вместе с остальными участниками движения. Впереди тормозите...
Читать далее
Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далееОбеспечьте своим сотрудникам более зоркий глаз, используя позитивный подход, превосходящий традиционные методы фишингового тестирования.

