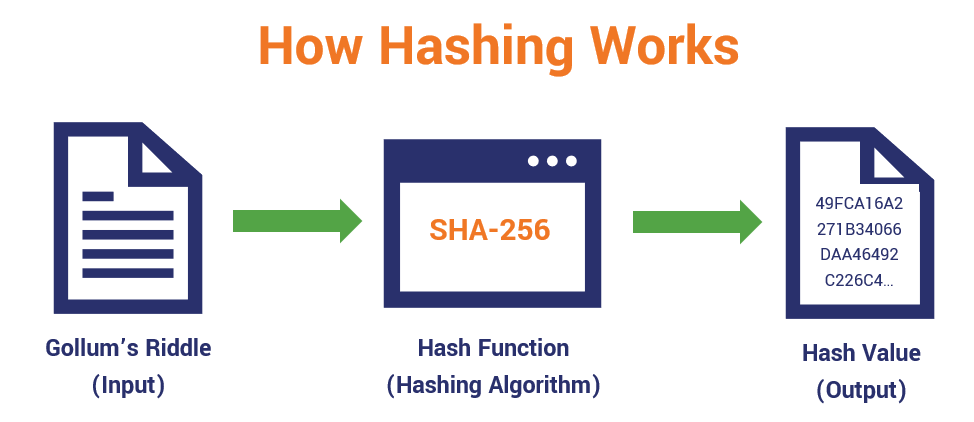
Хэширование — это процесс преобразования входного ключа в выходной код одинаковой длины. Входной ключ может быть фиксированной длины, например, целое число, или переменной длины, например, имя или пароль. Выходной код — это хэш-код, используемый для индексации хэш-таблицы, содержащей данные или записи, или указатели на них.
Хэш-функции могут выполнять три (3) конкретные функции:
Сильные функции хеширования гарантируют две вещи:
Хэш-таблицы создают список, в котором хранятся все пары «значение», к которым легко получить доступ через индекс. В результате получается метод эффективного доступа к значениям ключей в таблице базы данных, а также способ повышения безопасности базы данных посредством шифрования.
Одно из важнейших применений алгоритмов хеширования — в менеджерах паролей. В этой статье компания Cyberhoot описывает, как следует использовать «соль» и хеширование для хранения паролей, чтобы предотвратить возможность обратного проектирования пароля по его записи в хеш-таблице. Это достигается путем использования результата хеш-функции в качестве входных данных для следующего вычисления хеша, рекурсивно, снова и снова. В случае с мастер-паролем это можно делать десятки тысяч раз, чтобы обеспечить максимальную защиту владельца мастер-пароля. Когда веб-сайты не используют соответствующие рекурсивные хеш-функции для наших паролей, наши пароли становятся доступными для повторного использования хакерами в атаках против нас.
Что следует сделать моему малому и среднему бизнесу или управляемому поставщику услуг?
Хэширование и шифрование важны для малых и средних предприятий (МСП) или поставщиков управляемых услуг (MSP) для защиты конфиденциальности критически важной и конфиденциальной информации. МСП/MSP могут подпадать под действие законодательных норм, таких как HIPAA или PCI, которые требуют защиты от разглашения определенных типов данных (медицинские карты, информация о номерах PAN кредитных карт) (для обеспечения конфиденциальности).
Лучшая стратегия для субъектов малого и среднего предпринимательства в выполнении таких требований — НЕ иметь таких данных в своём распоряжении. Например, обязательств по соблюдению PCI часто можно избежать, сотрудничая с онлайн-сервисами, которые выполняют авторизацию кредита вне вашего веб-сайта или магазина и просто предоставляют субъекту малого и среднего предпринимательства/суперпровайдеру код авторизации.
На втором месте, если SMB/MSP необходимо собирать и хранить такие критически важные и конфиденциальные данные, рекомендуется рекурсивное хеширование данных и, возможно, их шифрование. Только обязательно защитите ключи дешифрования.
Кроме того, приведенные ниже рекомендации помогут вам и вашему бизнесу обеспечить безопасность от различных угроз, с которыми вы можете сталкиваться ежедневно. Все перечисленные ниже предложения можно получить, воспользовавшись услугами разработки программы vCISO от CyberHoot.
Все эти рекомендации заложены в сам продукт CyberHoot или в сервисы vCISO от CyberHoot. С помощью CyberHoot вы можете управлять, обучать, оценивать и тестировать своих сотрудников. Посетите CyberHoot.com и зарегистрируйтесь для получения наших услуг уже сегодня. Как минимум, продолжайте учиться, подписавшись на наши ежемесячные информационные бюллетени по кибербезопасности , чтобы быть в курсе последних обновлений в этой области.
Связанный термин:
Дополнительная литература :
Как безопасно хешировать пароли
Источники :
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

