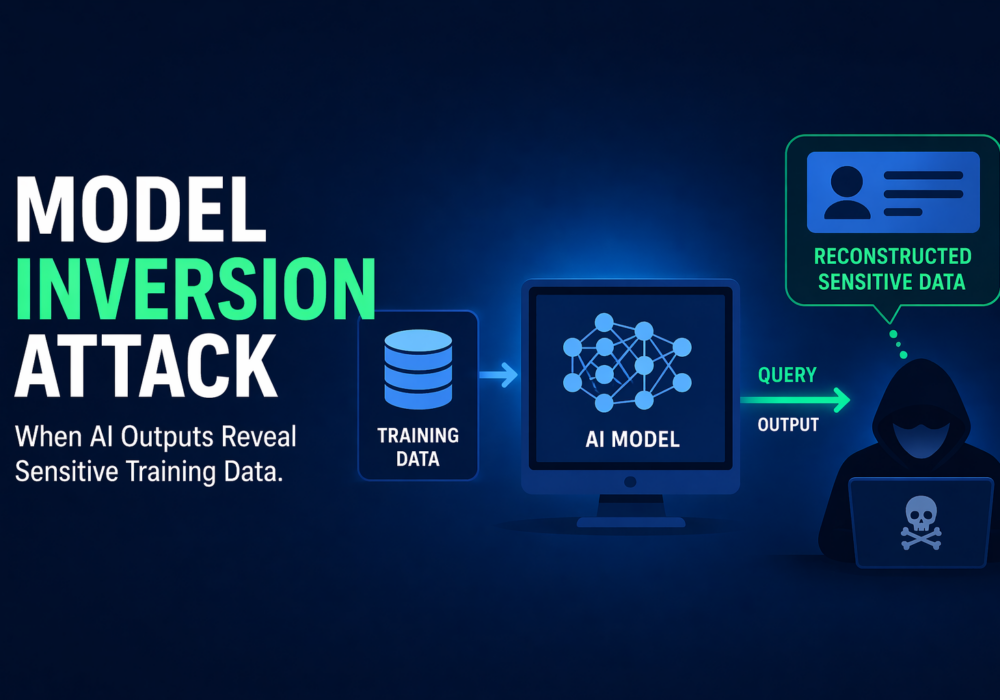
Атака с использованием инверсии модели — это атака на конфиденциальность в машинном обучении, при которой злоумышленник использует выходные данные модели для вывода, восстановления или извлечения конфиденциальной информации о данных, использованных для ее обучения. Microsoft описывает это как восстановление закрытых признаков, используемых в моделях машинного обучения, включая восстановление закрытых обучающих данных, к которым злоумышленник не имеет прямого доступа. OWASP аналогично описывает это как обратное проектирование модели для извлечения из нее информации.
Проще говоря, злоумышленник не обязательно крадет исходный набор данных напрямую. Вместо этого он запрашивает у модели информацию и анализирует ее ответы до тех пор, пока не сможет узнать что-либо конфиденциальное о людях, записях или исходных данных, стоящих за ней. В руководстве OWASP по безопасной работе с моделями ИИ отмечается, что инверсия и извлечение данных из модели могут позволить злоумышленникам восстановить обучающие данные с помощью запросов на вывод, а таксономия машинного обучения NIST определяет инверсию модели как признанный риск для конфиденциальности в системах машинного обучения.
Для малых и средних предприятий атака с использованием инверсии модели означает, что модель ИИ, обученная на конфиденциальных данных о бизнесе, клиентах или сотрудниках, может непреднамеренно раскрыть часть этих данных. Это особенно важно, когда модели обучаются на закрытых записях, таких как профили клиентов, данные отдела кадров, финансовая информация, медицинская информация или конфиденциальные внутренние данные. В руководстве Microsoft по моделированию угроз инверсия модели прямо указана как поверхность атаки для ИИ, а в руководстве IBM по обеспечению конфиденциальности ИИ также обсуждаются атаки с использованием инверсии как способ раскрытия конфиденциальной информации через системы машинного обучения.
На практике малым и средним предприятиям следует понимать следующее:
Для поставщиков управляемых услуг атаки с использованием инверсии моделей имеют значение как для их собственного использования ИИ, так и для любых систем ИИ, которые они развертывают, управляют или рекомендуют клиентам. Поскольку поставщики управляемых услуг часто работают в нескольких клиентских средах, одна слабая реализация ИИ может раскрыть конфиденциальную информацию одного или многих клиентов. OWASP рекомендует такие меры контроля, как ограничение доступа к моделям и прогнозам, а руководство Microsoft по моделированию угроз в области ИИ подчеркивает риск восстановления конфиденциальных данных из развернутых моделей.
На практике MSP-партнерам следует:
A model inversion attack is an attempt to learn sensitive training data by probing an AI or machine learning model. For SMBs, that means private business, customer, or employee information could leak indirectly through a model. For MSPs, it means AI systems must be designed, reviewed, and managed carefully so client data is not exposed through the models they use or support.
Дополнительная литература:
CyberHoot предлагает вам воспользоваться другими ресурсами. Ниже приведены ссылки на все наши ресурсы, вы можете ознакомиться с ними в любое удобное время:
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Представьте, что вы едете по шоссе со скоростью примерно на 20 км/ч выше разрешенной вместе с остальными участниками движения. Впереди тормозите...
Читать далее
Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далееОбеспечьте своим сотрудникам более зоркий глаз, используя позитивный подход, превосходящий традиционные методы фишингового тестирования.