В этой статье с практическими рекомендациями объясняется, как настроить правила разрешения листинга, чтобы разрешить тестам фишинга атак достигать конечных пользователей с помощью DNS-фильтра.
Внимание : CyberHoot поддерживает фишинговые атаки с использованием поддельных электронных писем для своих клиентов. Пожалуйста, имейте в виду, что этот подход использует отрицательное подкрепление для снижения количества кликов у сотрудников. Для достижения наилучшего эффекта и воздействия на конечных пользователей всегда используйте положительное подкрепление , обучающие материалы и реалистичные симуляции фишинга HootPhish .
1.) После входа в DNS Filter справа убедитесь, что вы находитесь в компании, для которой вы хотите настроить список разрешенных доменов.
2.) Выберите «Политики» > «Фильтрация».
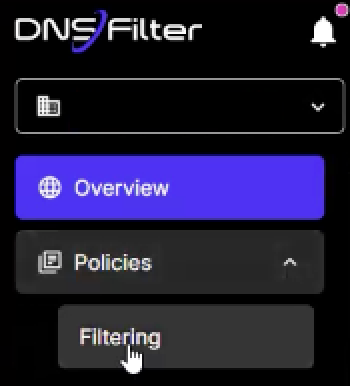
3.) Выберите политику, которую вы хотите настроить для списка разрешенных объектов CyberHoot, или создайте новую политику.
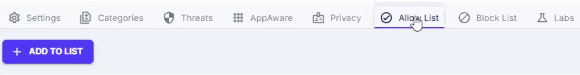
4.) Выберите вкладку «Список разрешенных» , затем нажмите «+ Добавить в список».
5.) Вы увидите следующее всплывающее окно, в котором вы можете ввести доменные имена CyberHoot, которые необходимо добавить в список разрешенных.
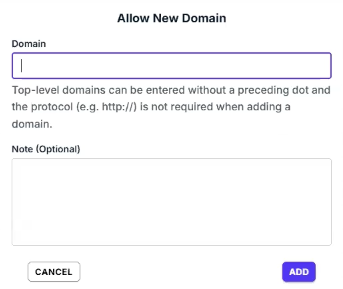
Полный список наших DNS-доменных имен и IP-адресов можно найти по этой ссылке : https://cyberhoot.com/howto/cyberhoots-email-ip-addresses-and-hostnames/
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

