
Важная часть успешного управления поставщиком управляемых услуг (MSP) — это контроль над ежемесячным регулярным доходом (MRR) и расходами. Один из способов снижения затрат и, иногда, увеличения MRR — это обучение осведомленности в области безопасности (SAT). CyberHoot напрямую помогает MSP, сокращая количество инцидентов, уменьшая число обращений в службу поддержки и повышая ценность MSP, а следовательно, и удержание клиентов.
В 2021 году утечки данных обошлись малым и средним предприятиям (МСП) в среднем в 108 000 долларов . Затраты на кибербезопасность и связанные с ней расходы растут уже много лет. Обучение основам информационной безопасности (SAT) может помочь. Фактически, 71% специалистов по безопасности утверждают, что более качественное обучение пользователей основам информационной безопасности помогло бы минимизировать или предотвратить утечки, в то время как только 60% поставщиков управляемых услуг (MSP) предлагают его в рамках своих услуг.
Google Docs, облачное решение для обработки текстов, стал причиной недавней волны фишинговых атак, вызванных функцией «Комментарии». Злоумышленники используют функцию комментирования для отправки вредоносных ссылок в почтовые ящики любых пользователей. Хуже того, комментарий может выглядеть так, будто его написал кто угодно, например, ваш лучший друг (согласно социальным сетям). Хакеры могут отправить вам вредоносную ссылку через функцию комментариев Google, минуя спам-фильтры и попадая прямо в ваш почтовый ящик.
Киберпреступники постоянно ищут новые способы проникновения на ваши устройства. В последнее время они используют вектор атаки «Нарушение авторских прав» в качестве приманки в фишинговых письмах. Выдавая себя за пользователей Instagram, они пытаются запугать их, заставив поверить, что на них подана жалоба на нарушение авторских прав, и предоставляют им простой способ обжаловать её. Переход по вредоносной ссылке может привести к краже учётных данных или атаке на веб-браузер.
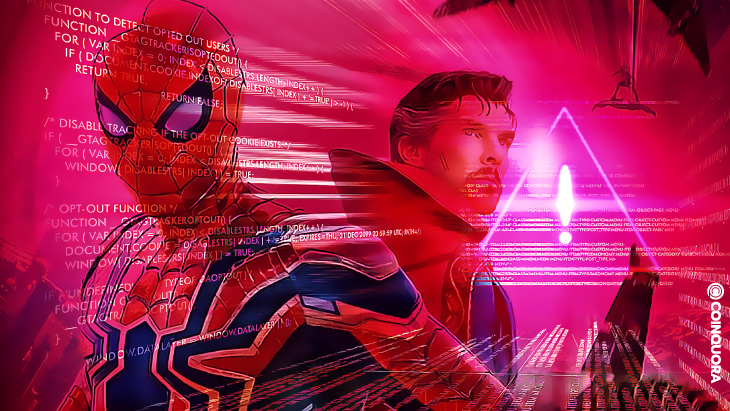
Исследователи кибербезопасности обнаружили новый вид вредоносного ПО, взломавшего компьютеры, встроенный в последнюю загрузку фильма «Человек-паук». Фильм вышел только в кинотеатрах, и многие стали искать другие способы посмотреть его. Ничего не подозревающих пользователей «слитых» файлов фильмов ждёт неприятный сюрприз, поскольку их загрузка содержит мощное вредоносное ПО.

Google пыталась удалить вредоносные приложения из своего магазина Google Play на платформе Android, но некоторые приложения обходят стороной службу безопасности Google, например, Fleeceware. Fleeceware — это вредоносное приложение, которое обманом заставляет пользователей платить чрезмерные суммы за простые приложения с функциональностью, доступной бесплатно в других местах. Согласно отчету Sophos, эти приложения были установлены почти 600 миллионов раз на более чем 100 миллионах устройств.
«Мне нравится простота и гибкость решения. CyberHoot помогает мне ориентироваться, но при этом не отвлекает меня от основных обязанностей. Мы в значительной степени выявили и устранили «слепые зоны» в нашей организации. Мы не знали, где кроются потенциальные риски, и CyberHoot быстро помог их выявить и разработал план действий для их быстрого устранения».

Джейсон Руссо
Генеральный директор | Maven Analytics

Сегментация сети — это создание подсетей внутри корпоративной, корпоративной или другой крупной сети. При правильном выполнении сегментация сети помогает сдерживать вредоносное ПО и других злоумышленников, которые могут проникнуть в вашу сеть. Это также может значительно повысить эффективность работы сети. Сегментация сети является обязательным требованием для сетей, содержащих данные платежных карт ( PCI ). Сегментация сети — важная мера кибербезопасности, которая обычно является частью любой надежной многоуровневой программы защиты от киберугроз.
Ознакомьтесь с нашей полной версией Cybrary
CyberHoot обеспечивает доступ без пароля. Больше не нужно тратить время на поиск веб-сайтов, сброс паролей и отложенный вход в систему. Перейдите по ссылке в электронной почте, чтобы получить мгновенный доступ к обучению!
Все, что вам нужно для освоения навыков кибербезопасности, предоставляется по электронной почте, включая учебные задания, напоминания, отчеты о соответствии руководства и «Мой CyberHoot».
CyberHoot автоматизирует уведомления о несоблюдении требований с помощью уведомлений по электронной почте руководителям. Менеджеры могут видеть статус соблюдения требований сотрудниками, чтобы вы всегда знали, на каком этапе находитесь.
Кибер-утренние «улюлюканья» обычно длятся не более 5 минут. Это гарантирует быстрое обучение ваших сотрудников использованию наиболее эффективного решения.
CyberHoot — это открытая платформа для обучения кибербезопасности. Любое видео или PDF-файл можно использовать для обучения и управления вашими сотрудниками.
В опросе 100 пользователей CyberHoot 60% были бы «разочарованы» или «очень разочарованы», если бы обучение CyberHoot было прекращено.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далее
Большинство фишинговых тестов обманывают ваших сотрудников. Этот же первым делом здоровается! HootPhish сразу же сообщает людям: это...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.


