Compromisso de email comercial (BEC)

25 de maio de 2021 | Cyber Compromisso de email comercial (BEC)

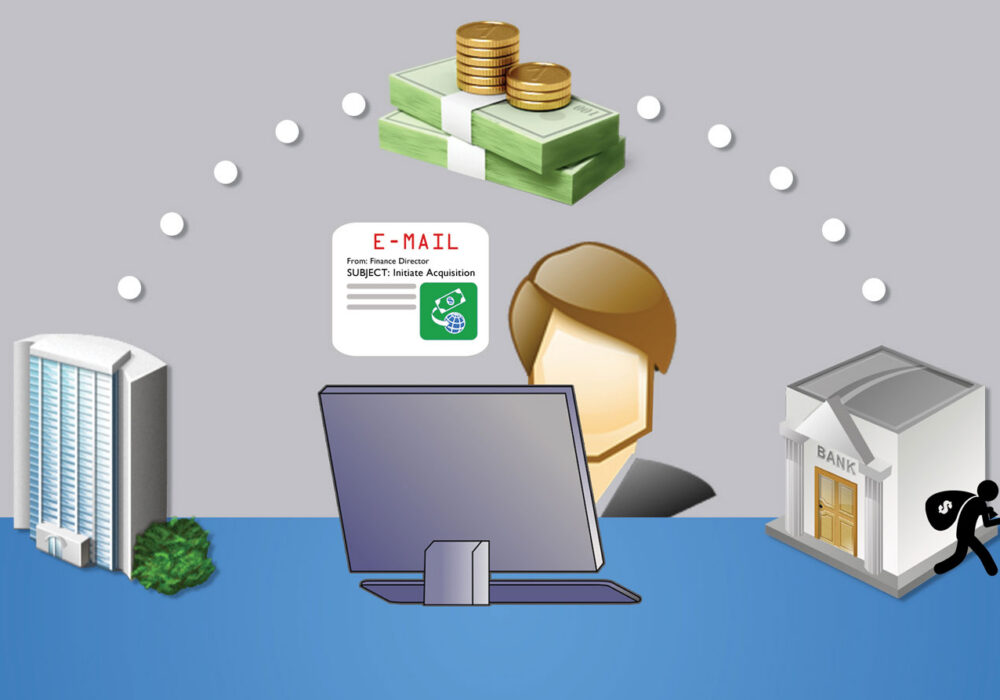
A violação de e-mail comercial (BEC, na sigla em inglês) ocorre quando uma conta de e-mail, geralmente do departamento financeiro de uma empresa, é invadida e controlada por um hacker. Isso geralmente é feito por meio de um ataque de phishing que leva ao roubo de credenciais, conforme descrito no artigo da CyberHoot intitulado " Ataque Dominó" . As credenciais são roubadas quando a vítima clica em um link fraudulento de phishing ou abre uma fatura falsa. Ao fazer isso, a vítima é direcionada para um site malicioso, porém convincente, idêntico ao site do fornecedor real, que solicita que o usuário insira seu e-mail e senha. Os ataques BEC geralmente partem de alguém que o diretor financeiro já conhece, o que significa que o endereço de e-mail do remetente é correto e esperado. Normalmente, descobre-se que o e-mail de outra pessoa do departamento financeiro foi comprometido por hackers que agora estão visando os diretores financeiros da empresa. Assim, o efeito dominó continua se espalhando de empresa para empresa.

Assim que um hacker invade a conta de e-mail de um diretor financeiro (CFO), ele vasculha os e-mails financeiros em busca de transferências bancárias. Ele ataca no momento exato, redirecionando uma transferência bancária normal com instruções fraudulentas diretamente para a conversa por e-mail. O sucesso desses golpes depende exclusivamente do fato de que ambas as partes nunca confirmam as novas instruções de transferência fora do e-mail, como por telefone. A falta de confirmação de todas as alterações nas instruções de transferência por telefone ou pessoalmente resulta em bilhões de dólares sendo transferidos para contas de hackers em todo o mundo todos os anos. Esses fundos transferidos fraudulentamente raramente são recuperados. Alguns exemplos de casos reais fornecidos pelo FBI são:

  • Um fornecedor com quem sua empresa lida regularmente envia uma fatura com um endereço de correspondência atualizado.
  • A CEO de uma empresa pede à sua assistente que compre dezenas de cartões-presente para distribuir como recompensa aos funcionários. Ela pede os números de série para poder enviá-los por e-mail imediatamente.
  • Um comprador de imóvel recebe uma mensagem da empresa responsável pelo título de propriedade com instruções sobre como transferir sua entrada.

O que isso significa para uma PME?

O FBI e a CyberHoot recomendam que você “ Implemente um programa de conscientização e treinamento ” para ajudar sua empresa a estar ciente e preparada para esses ataques. Felizmente, no caso de comprometimento de e-mail comercial (BEC), os preparativos são relativamente simples. A melhor medida que você pode tomar é revisar e documentar seu Processo de Transferência Bancária (WTP). Para o WTP, a CyberHoot recomenda:

  • TODAS as alterações nas instruções de fiação devem ser confirmadas fora do e-mail, de preferência por meio de uma chamada telefônica, reunião pelo Zoom ou serviço postal.
  • Estabeleça instruções precisas de fiação com todas as partes.
  • Não disque um número de telefone fornecido em um e-mail (potencialmente) fraudulento para validar novas instruções de transferência. Esse número de telefone provavelmente também é falso.
    • Procure o número de telefone do seu contato em uma fonte confiável (por exemplo, no site dele) e ligue para verificar e validar.

Além de ter um forte processo de transferência eletrônica em vigor, a CyberHoot recomenda também tomar as seguintes medidas:

  • Treinar os funcionários sobre como identificar e evitar ataques de phishing. Adote um sistema de gerenciamento de aprendizagem como o CyberHoot para ensinar aos funcionários as habilidades necessárias para que eles sejam mais confiantes, produtivos e seguros.
  • Testar funcionários com Phishing ataques à prática. O teste de phishing da CyberHoot permite que as empresas testem funcionários com ataques de phishing confiáveis e submetam aqueles que falham a um treinamento corretivo de phishing.
  • Governe os funcionários com políticas e procedimentos, além do seu WTP. Você precisa de um senha política, uma política de uso aceitável, uma política de tratamento de informações e um programa de segurança da informação por escrito (WISP), no mínimo.
  • Implementar tecnologia crítica de segurança cibernética, incluindo autenticação de dois fatores em todas as contas críticas. Habilite a filtragem de SPAM de e-mail, valide backups, implante proteção de DNS, antivirus e anti-malware em todos os seus endpoints.
  • Na era moderna do trabalho em casa, certifique-se de gerenciar dispositivos pessoais que se conectam à sua rede, validando sua segurança (patching, antivirus, DNS proteções, etc.) ou proibindo totalmente seu uso.
  • Se você não teve um avaliação de risco por terceiros nos últimos 3 anos, você já deve ter uma agora. Estabelecer uma estrutura de gestão de riscos na sua organização é fundamental para lidar com os riscos mais graves com seu tempo e dinheiro limitados.
  • Comprar Seguro Cibernético Para protegê-lo em uma situação de falha catastrófica. O seguro cibernético não é diferente de um seguro de carro, incêndio, inundação ou vida. Ele está lá quando você mais precisa.

Para saber mais sobre comprometimento de e-mail comercial, assista a este breve vídeo de treinamento de 3 minutos:

Fontes: 

TrendMicro

FBI.Gov

Leitura Adicional:

Hackers do BEC são derrubados pelo FBI

Qual foi o crime cibernético mais caro de 2020?

Termos relacionados:

Phishing

lança phishing

Baleeira

Descubra como o CyberHoot pode proteger seu negócio.


Agende uma demonstração

Últimos Blogs

Fique por dentro das últimas novidades insights de segurança

Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Corp MDM: O aplicativo de trabalho falso que queria ler suas mensagens de texto

Corp MDM: O aplicativo de trabalho falso que queria ler suas mensagens de texto

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...

Ler mais

Assistentes falsos do ChatGPT estão espalhando malware. Veja como identificá-los.

Assistentes falsos do ChatGPT estão espalhando malware. Veja como identificá-los.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...

Ler mais

Phishing de consentimento OAuth: Proteja suas permissões, não apenas sua senha.

Phishing de consentimento OAuth: Proteja suas permissões, não apenas sua senha.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...

Ler mais