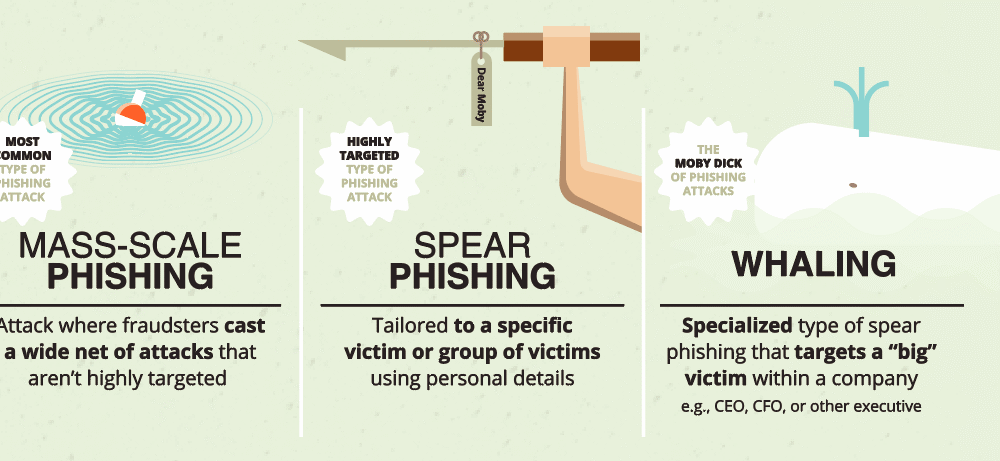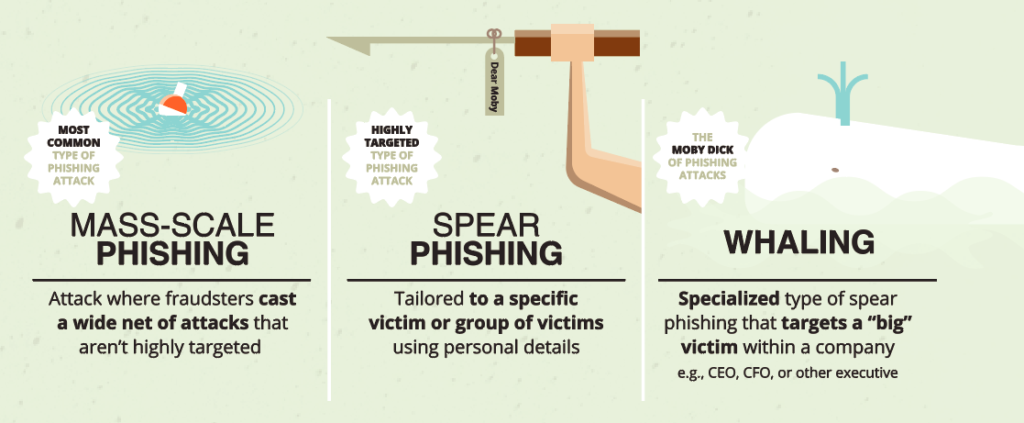
Whaling refere-se a ataques cibernéticos maliciosos que visam executivos de alto escalão. Semelhante ao phishing , o whaling consiste na busca de dados que possam ser utilizados, mas com foco em banqueiros, executivos ou outras pessoas em posições de destaque ou poder dentro de uma organização. Os hackers procuram informações públicas sobre o alvo para convencê-lo de sua legitimidade. Os whalers também atacam seus alvos "baleia" invadindo as redes corporativas onde esses executivos trabalham e, em seguida, infectando seus computadores com malware, como keyloggers ou trojans de acesso remoto (RATs).
Um exemplo real de "whaling" ocorreu em uma empresa não divulgada, onde vários executivos caíram em um golpe repleto de informações precisas sobre eles e seus negócios. O atacante fingiu ser de um Tribunal Distrital dos Estados Unidos com uma intimação para comparecer perante um júri em um processo civil. O e-mail incluía um link para a intimação e, quando os destinatários clicavam no link para visualizá-la, eram infectados por malware.
Proteja e eduque sua alta gerência sobre os perigos de publicar informações em excesso em redes sociais públicas. Quanto mais informações um hacker puder pesquisar sobre um CEO ou CFO, mais fácil será atacá-lo com um ataque por e-mail do tipo Whaling. Essa recomendação também ajuda a evitar que hackers direcionem e-mails falsos a outros funcionários da sua empresa, supostamente enviados por executivos da alta gerência, com esquemas de phishing inovadores e convincentes, baseados na pesquisa do hacker.
Além de adotar um sistema de gerenciamento de patches, a CyberHoot recomenda as seguintes práticas recomendadas para proteger indivíduos e empresas contra ataques cibernéticos online e limitar os danos causados por eles:
Fontes : Rapid7
Termos relacionados : Keylogger , Malware , Phishing , Trojan de Acesso Remoto (RAT) , Smishing
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.