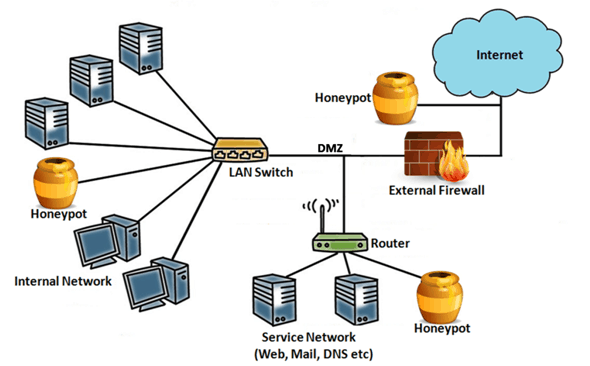
Em cibersegurança, um honeypot refere-se a uma estratégia usada para flagrar cibercriminosos tentando explorar uma vulnerabilidade e comprometer uma empresa. Um honeypot pode ser um pacote de software explorável, um computador vulnerável ou, em casos mais complexos, um segmento de rede vulnerável. Esses elementos são construídos para imitar com precisão os alvos reais de um ataque cibernético, porém, quando comprometidos, não afetam as redes ou os dados de produção e, principalmente , disparam um alerta na empresa atacada.
No mundo real, vimos essas operações como ações policiais, nas quais um agente disfarçado se passa por comprador de algum item ilegal, encontra-se com o criminoso e, com apoio, o prende quando ele compra o produto ilegal. Em segurança cibernética, as mesmas atividades podem ocorrer, embora a capacidade de prender os criminosos seja bastante reduzida. Em segurança cibernética, honeypots são mais frequentemente usados para detectar ataques de hackers sofisticados que podem não saber ou reconhecer que o sistema alvo é uma armadilha. Em outros casos, honeypots são usados para desviar ataques de alvos legítimos. Honeypots são sempre usados para obter informações valiosas sobre como os criminosos cibernéticos estão operando, quem e como eles estão tentando atacar os sistemas.
Fonte: Norton/Symantec
Leitura relacionada: Ransomware, espionagem e tentativas de desligamento
De modo geral, os honeypots são reservados para grandes empresas e organizações de segurança que os utilizam para coletar malware, identificar novos ataques, incluindo vulnerabilidades de dia zero , e monitorar as atividades dos hackers. A CyberHoot não identificou necessidade ou utilidade para honeypots na maioria dos ambientes de pequenas e médias empresas (PMEs). Eles não são uma má ideia, mas podem não oferecer um bom retorno sobre o investimento se esses mesmos recursos não estiverem disponíveis para treinamento e gestão de funcionários.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lembro-me dos primeiros tempos de...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: O blog desta semana tem um...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

