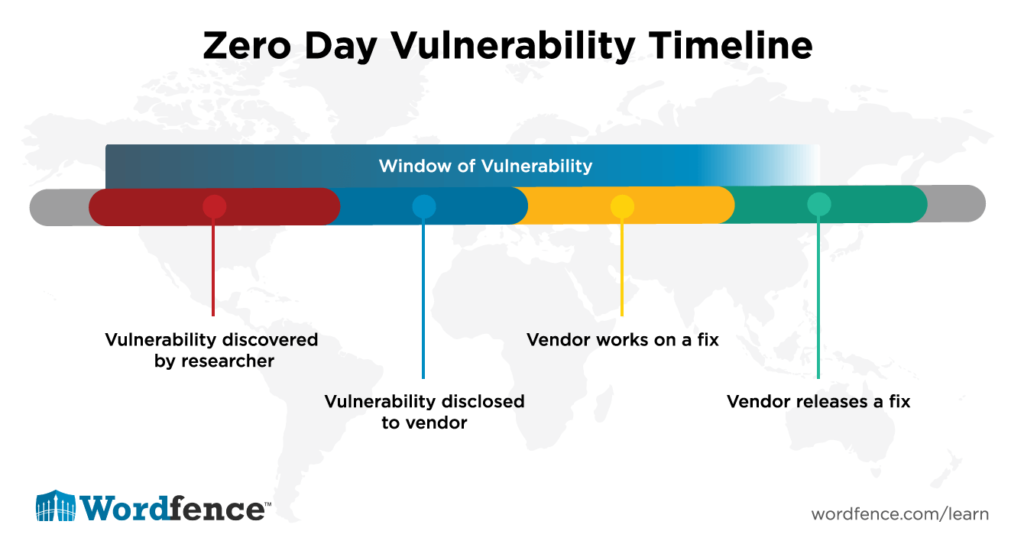
Uma vulnerabilidade de dia zero é uma falha de segurança desconhecida pelo fornecedor do software ou pela empresa em que se encontra, e para a qual ainda não existe uma correção disponível . O termo "dia zero" refere-se ao fato de que os desenvolvedores não tiveram nenhum dia para corrigir a falha de segurança recentemente descoberta em seu software ou hardware. Um "ataque de dia zero" ocorre quando uma vulnerabilidade ainda não corrigida (possivelmente desconhecida) pelos desenvolvedores de hardware ou software é explorada por hackers. Essa exploração permite que os hackers invadam um sistema por meio da vulnerabilidade de "dia zero" do software ou hardware.
Em julho de 2014, o Google lançou a "Iniciativa Dia Zero", um programa que consistia em analistas de segurança do Google encarregados de encontrar vulnerabilidades de Dia Zero; essa equipe é chamada de "Projeto Zero". Os pesquisadores do Projeto Zero encontram vulnerabilidades em soluções de hardware e software e relatam essas descobertas ao fabricante do produto. Eles trabalham juntos para corrigir a falha de segurança e lançar patches publicamente assim que a falha for preenchida.
O Project Zero é semelhante aos Programas de Recompensa por Bugs , que são acordos oferecidos por muitos sites, organizações e desenvolvedores de software, nos quais os indivíduos podem receber reconhecimento e pagamento em dinheiro por relatarem bugs ou vulnerabilidades nos produtos oferecidos pelos fornecedores.
Termos relacionados: Programas de recompensa por bugs , Divulgação responsável , Vulnerabilidade
Leituras relacionadas:
Hackers exploram o dia zero no plugin do WordPress para criar contas de administrador fraudulentas
Fontes:
“Conheça o 'Projeto Zero', a equipe secreta de hackers caçadores de bugs do Google”
A forma como sua empresa responde às vulnerabilidades de dia zero depende de você desenvolver hardware (HW) ou software (SW) internamente, ou de consumir hardware e software de outras empresas.
Para empresas que não desenvolvem hardware ou software, basta ter uma Política de Gerenciamento de Alertas de Vulnerabilidades (VAMP) e um processo implementado para lidar com as vulnerabilidades de segurança anunciadas para o hardware e software que utilizam. Esse processo define a rapidez com que você deve corrigir seus equipamentos, considerando a criticidade ou a magnitude do risco. Para riscos que representam uma violação total de suas redes, onde o código de exploração está disponível e você possui portas e protocolos de internet habilitados para os serviços atacados, sua política deve determinar: pare tudo e aplique os patches imediatamente. Dada a velocidade e o surgimento de ferramentas de IA para descoberta de vulnerabilidades zero-day, ative a aplicação automática de patches. Esperar é um convite à violação, já que a IA pode realizar engenharia reversa de novos patches críticos em minutos ou horas. Atualize seus processos de VAMP para permitir isso, mesmo que isso signifique tempo de inatividade. Na nossa opinião, é muito melhor sofrer interrupções do que uma violação.
Nova abordagem: Para empresas que desenvolvem hardware ou software, é necessário encontrar e usar uma ferramenta de detecção de vulnerabilidades zero-day de IA em seus próprios sistemas. Não divulgue o código. até que você tenha corrigido os bugs derivados de IA em seu hardware e software.
Abordagem antiga: Para empresas que desenvolvem hardware ou software, Você deve incorporar um programa ou processo de recompensa por bugs e divulgação responsável em seus processos de desenvolvimento. Em seu site, liste como relatar bugs críticos em seu software e a maneira apropriada de fazê-lo.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lembro-me dos primeiros tempos de...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: O blog desta semana tem um...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.