Os aplicativos de Software como Serviço (SaaS) transformaram os negócios na última década, agregando enorme valor. A pandemia obrigou muitas empresas a migrar seus funcionários de aplicativos de escritório ou desktop para aplicativos SaaS baseados em nuvem. Esses aplicativos SaaS incluem desde softwares de escritório até poderosas ferramentas de comunicação. Alguns dos aplicativos empresariais mais populares disponíveis incluem Salesforce , Google Workspace , Slack , HubSpot , Microsoft Office 365 e Zoom.
A maioria das pessoas não pensa duas vezes antes de conectar um aplicativo necessário ao Google Workspace, ao ambiente do Office 365 ou a serviços semelhantes. Ações simples que os usuários realizam, como criar um e-mail ou atualizar um contato em um CRM , podem resultar em diversas outras ações e notificações automáticas em cada uma dessas plataformas conectadas.
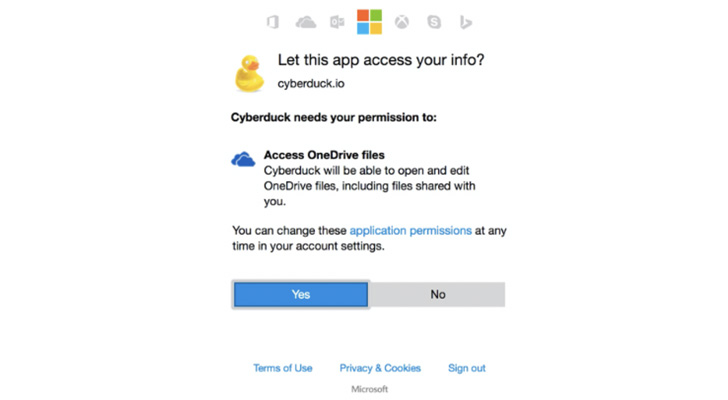
As tecnologias OAuth e Single Sign-On simplificaram a autenticação e oferecem uma delegação controlada de direitos de acesso. Representados na forma de escopos , um aplicativo solicita a autorização do usuário para permissões específicas. Um aplicativo pode solicitar um ou mais escopos. Ao aprovar os escopos, o usuário concede a esses aplicativos permissões para executar código e realizar operações lógicas em segundo plano em seu ambiente. Esses aplicativos podem ser inofensivos ou tão perigosos quanto um arquivo executável.
Como mostra a imagem abaixo, o mecanismo OAuth facilita a interconexão de aplicativos, e muitos não consideram as possíveis ramificações. Quando esses aplicativos e outros complementos para plataformas SaaS solicitam permissões, elas geralmente são concedidas sem questionamento, aumentando as oportunidades para hackers acessarem os dados da empresa. Isso expõe as empresas a riscos como ataques à cadeia de suprimentos , sequestro de APIs e instalação acidental de aplicativos maliciosos de terceiros em dispositivos corporativos.
Quando se trata de máquinas locais e arquivos executáveis, as organizações já possuem controles integrados que permitem às equipes de segurança bloquear programas e arquivos maliciosos. O mesmo deve ocorrer com aplicativos SaaS.
Treinamento de Conscientização em Segurança – O primeiro passo na segurança cibernética sempre se resume a aumentar a conscientização dos funcionários. Quando os funcionários estiverem mais cientes dos riscos e perigos que esses mecanismos OAuth representam, eles hesitarão mais em usá-los.
Ativar a autenticação multifator – A melhor medida que você pode tomar para melhorar a segurança na nuvem da sua organização é ativar e exigir a autenticação multifator (MFA) para todas as contas. Essa prática é especialmente importante para suas principais plataformas de e-mail e colaboração, pois reduz os danos que um invasor pode causar com credenciais roubadas.
Políticas – As organizações devem criar uma política que obrigue os funcionários a submeterem pedidos para aplicativos de terceiros. Isso pode ser implementado na Política de Uso Aceitável (PUA) da sua organização.
Utilize o monitoramento de segurança de SaaS – O monitoramento de segurança de SaaS é uma camada crucial de segurança para sua infraestrutura de SaaS. Ele permite gerenciar o acesso dos funcionários aos aplicativos de SaaS necessários por departamento, consolidar licenças e oferece visibilidade sem precedentes da sua infraestrutura de SaaS. O Blissfully é um excelente exemplo de plataforma que pode fazer tudo isso e muito mais; é um elemento-chave de segurança de SaaS ao montar sua infraestrutura de TI.
Gerencie o acesso e as senhas de SaaS – Como mencionado anteriormente, alguns aplicativos SaaS não são compatíveis com soluções de SSO. Nesses casos, a CyberHoot recomenda o uso de um gerenciador de senhas. Gerenciadores de senhas renomados, como LastPass , 1Password, Dashlane ou Bitwarden, permitem que os usuários criem senhas fortes e exclusivas com mais de 14 caracteres, armazenem credenciais para sites e notas seguras criptografadas. Essas ferramentas também são valiosas, pois permitem que os usuários compartilhem credenciais ou notas com segurança com funcionários ou clientes de confiança.
Conselhos práticos e bom senso se aplicam aqui. Certifique-se de que seus usuários saibam que não devem aceitar cegamente todas as permissões de acesso solicitadas por um aplicativo SaaS, da mesma forma que negar acesso à sua lista de contatos a um aplicativo de telefone ou negar acesso aos seus dados de localização por padrão. Se ele não precisar desse acesso para funcionar, sua postura padrão deve ser sempre negar o acesso.
As recomendações a seguir ajudarão você e sua empresa a se manterem seguros contra as diversas ameaças que podem surgir no dia a dia. Todas as sugestões listadas abaixo podem ser obtidas ao contratar os serviços de desenvolvimento do Programa vCISO da CyberHoot.
Cada uma dessas recomendações, com exceção do seguro cibernético, está integrada ao produto e aos serviços de Diretor de Segurança da Informação (CISO) virtual da CyberHoot. Com a CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades na área.
Fontes:
Riscos e desafios do software como serviço (SaaS)
Recursos adicionais:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.