A Agência de Segurança Cibernética e de Infraestrutura dos EUA (CISA) uniu-se ao Centro Australiano de Segurança Cibernética (ACSC), ao Centro Nacional de Segurança Cibernética do Reino Unido (NCSC) e ao FBI (Departamento Federal de Investigação dos EUA) para elaborar um relatório detalhando as principais vulnerabilidades exploráveis por hackers . Cada vulnerabilidade foi meticulosamente documentada no banco de dados Common Vulnerabilities and Exposures (CVEs) , uma das principais fontes de inteligência contra ameaças utilizada por profissionais de segurança da informação.
Em 2020, a rápida mudança para o trabalho remoto causada pela pandemia se transformou em um verdadeiro paraíso para os hackers. Sistemas trazidos para casa às pressas perderam o acesso à infraestrutura de patches, que proibia atualizações diretas da Microsoft, em favor de uma distribuição controlada de patches para dispositivos de propriedade da empresa. O problema é que, em alguns casos, era necessário falar com um controlador de domínio no escritório corporativo para receber seus patches. Trabalhar remotamente por 6 a 9 meses significava que alguns computadores não recebiam patches por seis a nove meses. Quatro das vulnerabilidades mais comumente visadas em 2020 afetavam vulnerabilidades da Microsoft sem patches.
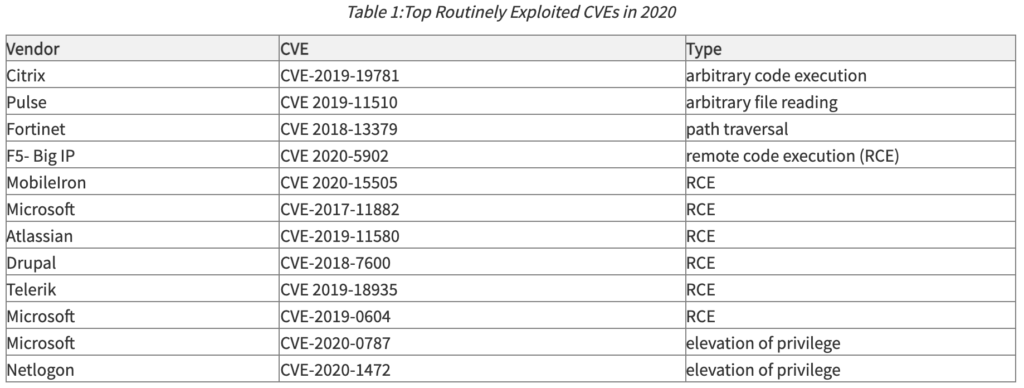
A seguir, encontra-se uma tabela que descreve as CVEs mais frequentemente exploradas por hackers durante o ano de 2020:
As empresas precisam planejar sua infraestrutura de patches para se adaptar às novas realidades dos trabalhadores remotos. Ou elas habilitam o Microsoft Update diretamente, ou é preciso implantar uma infraestrutura mais recente baseada em nuvem, acessível aos trabalhadores remotos. Os sistemas não podem ficar sem patches em locais de trabalho remoto.
Os hackers continuaram a atacar sistemas sem patches em 2021 com uma variedade de vulnerabilidades da Microsoft (mostradas abaixo), bem como as soluções de firewall observadas em 2020 (Fortinet com Accellion adicionado em 2021) e soluções de acesso remoto (Pulse permaneceu na lista enquanto VM Ware substituiu Citrix).
A maneira mais eficaz de mitigar muitas vulnerabilidades é atualizar as versões do software assim que os patches estiverem disponíveis. Muitas vezes, enquanto um patch está sendo criado, o fornecedor fornece instruções para soluções temporárias para manter a segurança até que o patch seja lançado. Para se manter atualizado em tempos de pandemia, implante uma solução de gerenciamento de patches baseada em nuvem para atualizar o software automaticamente quando e onde necessário.
As soluções de gerenciamento de patches mais comuns para pequenas e médias empresas incluem ManageEngine e Automox. O ManageEngine inclusive oferece serviços de aplicação de patches gratuitos para até 25 dispositivos.
Além de adotar um sistema de gerenciamento de patches, a CyberHoot recomenda as seguintes práticas recomendadas para proteger indivíduos e empresas contra ataques cibernéticos online e limitar os danos causados por eles:
https://youtube.com/watch?v=_zWJEsV4uV4
Fontes:
Leituras adicionais:
Projeto de lei bipartidário sobre segurança cibernética iminente
Qual foi o crime cibernético mais caro de 2020?
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

O que aconteceu na quinta-feira, 12 de novembro de 2026, por volta das 11h da manhã (horário do leste dos EUA)? O Microsoft Outlook parou de funcionar...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “O poder tende a corromper,...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Há anos treinamos...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

