Velkommen til CyberHoots nyhetsbrev om cybersikkerhet for februar!
Angripere sikter seg ikke bare mot passord lenger. De går etter økttokener, feilkonfigurerte skytjenester og til og med AI-verktøyene teamet ditt bruker hver dag. Omkretsen blir mer porøs, og nettleseren har stille og rolig blitt enda en sprekk i rustningen din.
Og likevel finnes det gode nyheter. Alle risikoene som er skissert denne måneden, kan forebygges. En klar forståelse av hvordan de fungerer, gjør overraskelse om til forebyggende tiltak og robust forsvar.
Denne måneden på CyberHoot pakker vi ut fire nye problemer som fortjener din oppmerksomhet, ikke fordi de er sensasjonelle, men fordi de er praktiske, aktuelle og rettbare.
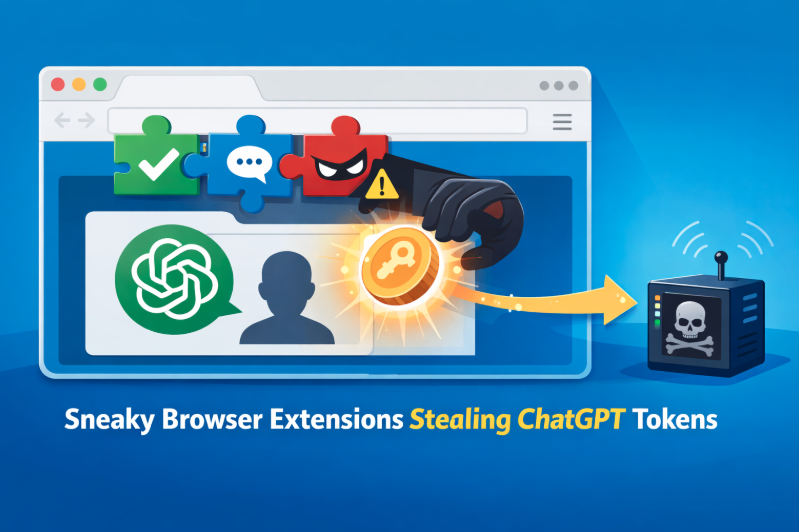
Slue nettleserutvidelser stjeler ChatGPT-økttokener uten å berøre et passord eller utløse MFA. Når en angriper har et gyldig økttoken, kan de utgi seg for å være brukere som om de logget inn legitimt. Vi forklarer hvordan dette angrepet fungerer på teknisk nivå, hvorfor det omgår tradisjonelle sikkerhetstiltak, og hvilke kontroller du bør implementere akkurat nå for å beskytte organisasjonen din.
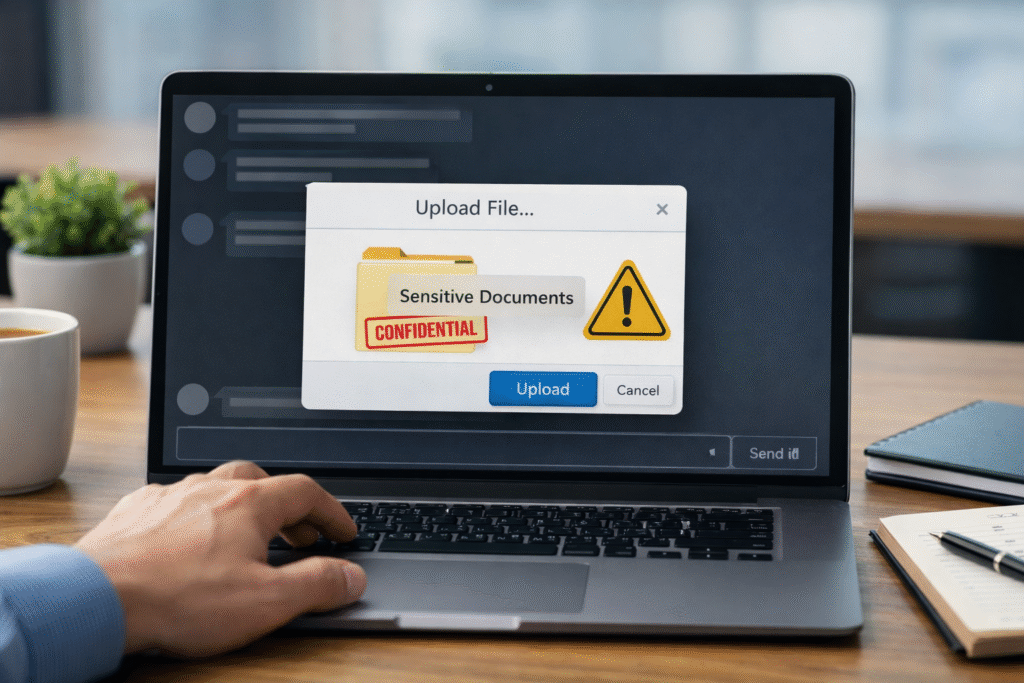
En erfaren leder innen cybersikkerhet gjorde nylig en kostbar AI-feil , og det skyldtes ikke mangel på teknisk kunnskap. Det var et svikt i sikker brukspraksis med et offentlig AI-verktøy. Lærdommen er klar: selv erfarne fagfolk kan eksponere sensitive data uten rekkverk. Vi skal bryte ned hva som skjedde og skissere et praktisk rammeverk for sikker og ansvarlig bruk av AI-verktøy uten å forby bruken.
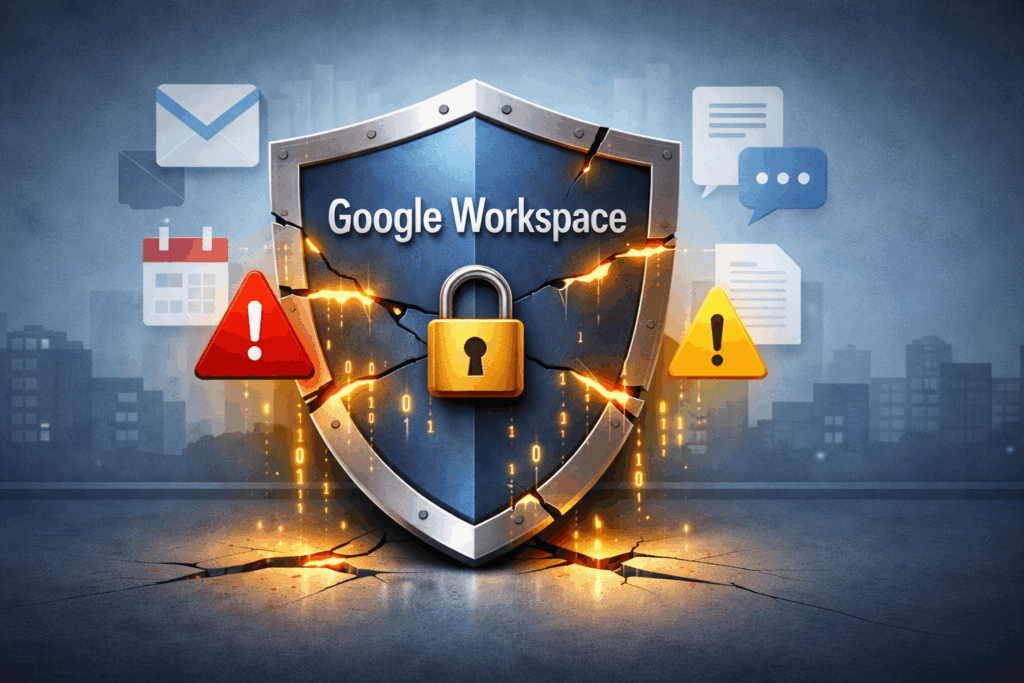
Google Workspace er fortsatt en hjørnestein i moderne forretningsdrift, men vanlige sikkerhetshull fortsetter å føre til sikkerhetsbrudd som kan unngås . Fra svak segmentering av administratorroller til manglende retningslinjer for betinget tilgang, kan små feilkonfigurasjoner skape uforholdsmessig stor risiko. Vi vil identifisere de vanligste svakhetene vi ser, forklare hvorfor de er viktige og gi en prioritert sjekkliste for utbedring.
Til slutt avslørte MongoBleed 87 000 internettbaserte MongoDB-databaser . Dette var ikke en sofistikert nulldagsanalyse, det var et eksponeringsproblem. Vi skal dekke hvem som er mest utsatt, hvordan du kan avgjøre om du er sårbar, de umiddelbare oppdateringstrinnene du må ta, og de langsiktige herdingsstrategiene som beskytter dataene dine mot å bli den neste overskriften.
Les videre, vær disiplinert, og hold organisasjonen din cybersmart.
Craig
Administrerende direktør, medgründer av CyberHoot
Liker du CyberHoot? Vi trenger din hjelp. Legg igjen en anmeldelse ved å bruke lenkene nedenfor!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com
– Reddit-tråd for systemadministrasjon på K12
Hvis du vil ha mer informasjon om hvordan du legger igjen en CyberHoot-anmeldelse, kan du se de korte videooversiktene nedenfor. Merk: For å unngå falske anmeldelser vil alle anmeldelsesnettsteder kreve at du oppretter og validerer identiteten din gjennom en registreringsprosess for e-postkonto.
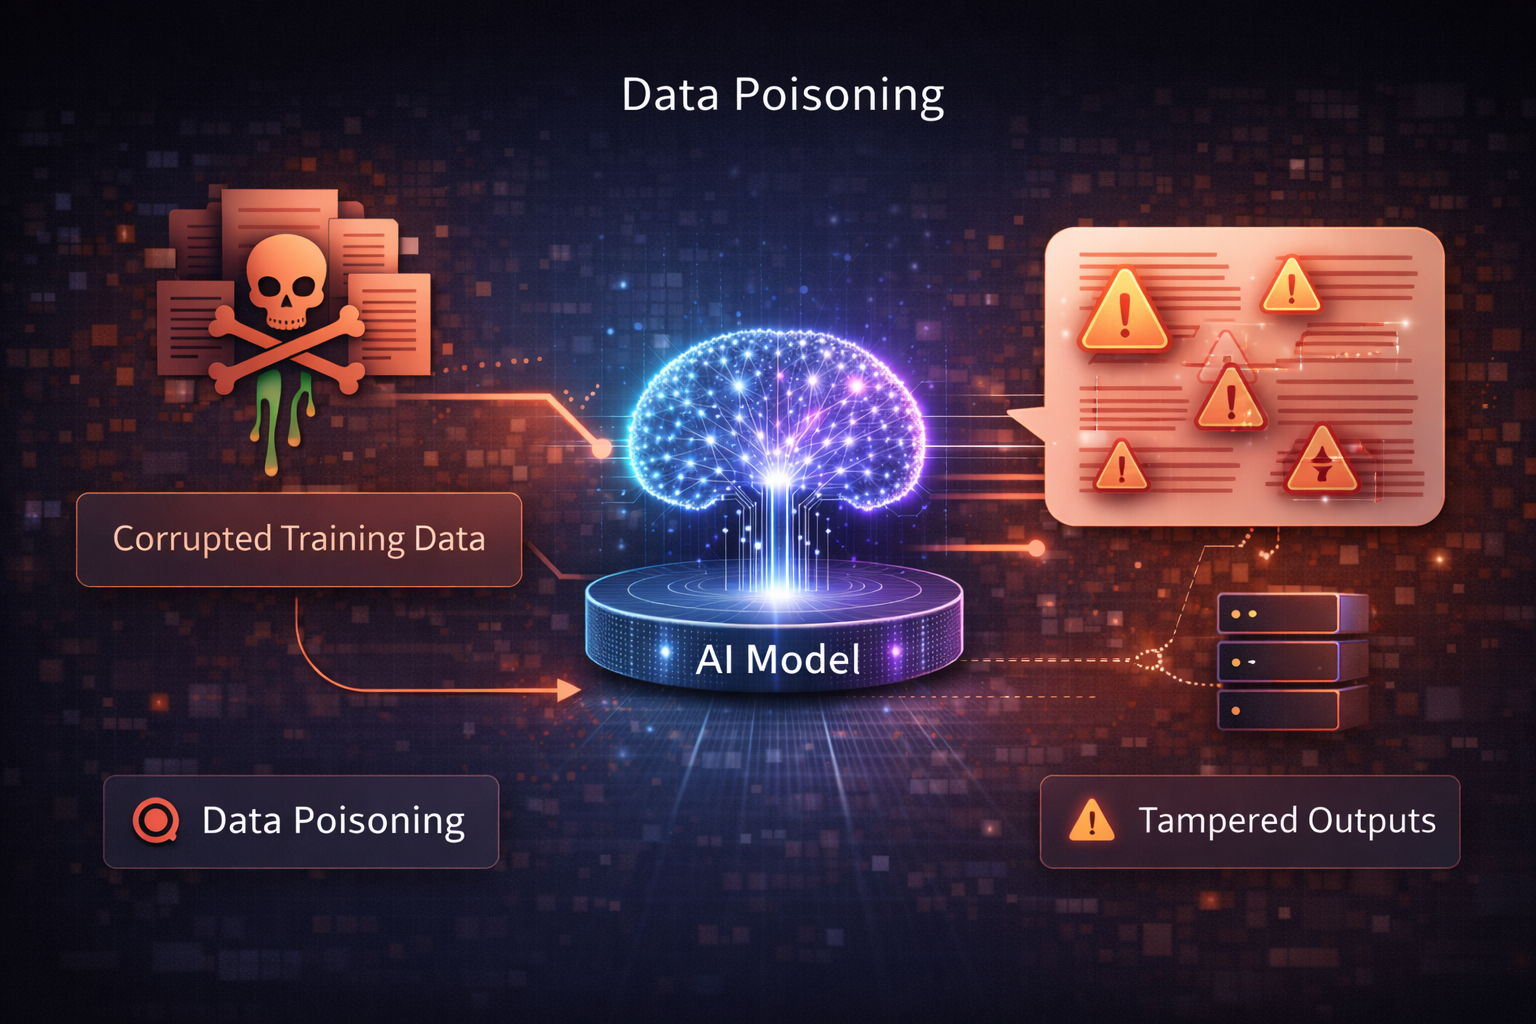
Dataforgiftning er et angrep der en motstander bevisst injiserer ondsinnede, villedende eller partiske data i en AI-modells trenings-, finjusterings- eller tilbakemeldingsprosess for å påvirke hvordan modellen oppfører seg. Målet er å få modellen til å produsere feil, usikre, partiske eller angriperkontrollerte resultater , enten generelt eller under spesifikke forhold.
I motsetning til promptbaserte angrep, retter dataforgiftning seg mot selve læringsprosessen . Når forgiftede data er innlemmet, kan modellen oppføre seg ondsinnet selv for vanlige, legitime brukere.
CyberHoots nye ChatBot-selvbetjeningsstøtte er nå tilgjengelig, og tilbyr assistanse døgnet rundt direkte i administrasjonsgrensesnittet og på CyberHoot-nettstedet vårt. Dette intelligente støtteverktøyet, som ligger nederst til høyre på skjermen, hjelper deg med å finne svar umiddelbart, feilsøke problemer og få tilgang til ressurser uten å vente på svar på e-post.
Hvis du trenger ytterligere hjelp, kan du alltid kontakte supportteamet vårt på support@cyberhoot.com.

Meld deg på CyberHoots henvisningsprogram i dag, og begynn å tjene 20 % av alle inntekter generert i ett år av de som registrerer seg via din eksklusive henvisningslenke. Som henvisningspartner vil du ikke bare motta økonomiske belønninger, men du vil også oppleve tilfredsstillelsen av å hjelpe andre med å bli mer sikkerhetsbevisste og beskytte dem mot cybertrusler. Ikke nøl, registrer deg nå på https://cyberhoot.com/referral-program/.
Henvisning via Autopilots dashbord:
Bli med CyberHoot i vårt oppdrag for å skape en mer bevisst og bedre sikret verden! Anbefal CyberHoot Autopilot til en venn, så får de en gratis første måned. For hver ny registrering som bruker henvisningslenken din, får du en gratis måned lagt til kontoen din. Dette tilbudet er eksklusivt for førstegangs CyberHoot-registrerte.

Kjenner du noen som nylig var nær ved å bli utsatt for et cyberangrep, phishing-e-post eller en telefonsamtale om sosial manipulering? Anbefal CyberHoots gratis opplæring i cybersikkerhet. De vil motta seks (6) videoer (hver video er 3–4 minutter lang) og en av våre hyperrealistiske phishing-simuleringer med positiv forsterkning. Alt gratis.
Registrering : https://cyberhoot.com/individuals
Nedlasting av CyberHoot-hvitbok – Hvordan HootPhish forbedrer seg på AttackPhish
Helt nytt: Infografikk om cybersikkerhetsstatistikk for 2025
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.