De skadelige effektene av ransomware nådde 11.5 milliarder dollar i 2019 og doblet seg i 2020 da nye, mer skadelige og farlige varianter av ransomware ( Maze , Sodinokibi , Ryuk , Dharma ) rammet selskaper. I desember 2020 tok profilerte sikkerhetsleverandører offisielt grep og slo seg sammen med Institute for Security and Technology (IST) for å danne en Ransomware Task Force (RTF). Noen av de profilerte medlemmene inkluderte McAfee, Microsoft og Rapid7, sammen med cyberadvokatgrupper som Cyber Threat Alliance og Global Cyber Alliance.
AbnormalSecurity rapporterte nylige falske IRS-baserte phishing-angrep på anslagsvis 15–50 tusen e-postinnbokser. Formålet med angrepet var å få tak i personlig informasjon som ville tillate hackere å utføre ID-tyveri eller skattesvindel. I dette angrepet fylte ofrene ut et falskt W-8BEN IRS-skatteskjema som et PDF-vedlegg. Sammenlignet med det ekte W-8BEN-skatteskjemaet på IRS-nettstedet, ber imidlertid skjemaet i e-posten om mye mer personlig informasjon. Nok personlig informasjon til å stjele ens identitet.

Skatteetaten (IRS) kunngjorde endelig at skattebetalere i januar 2021 kan søke om et personlig identifikasjonsnummer (IP PIN) for identitetsbeskyttelse. Denne engangskoden hindrer identitetstyver i å sende inn selvangivelsen i ditt navn for å kreve inn skatterefusjonen din! Dette er et lenge etterlengtet sikkerhetstiltak i det amerikanske skattesystemet. Frem til nå ble IP PIN-koder kun utstedt til ofre for ID-tyveri eller skatterefusjonssvindel. CyberHoot anbefaler at alle skaffer seg IP PIN-koder!
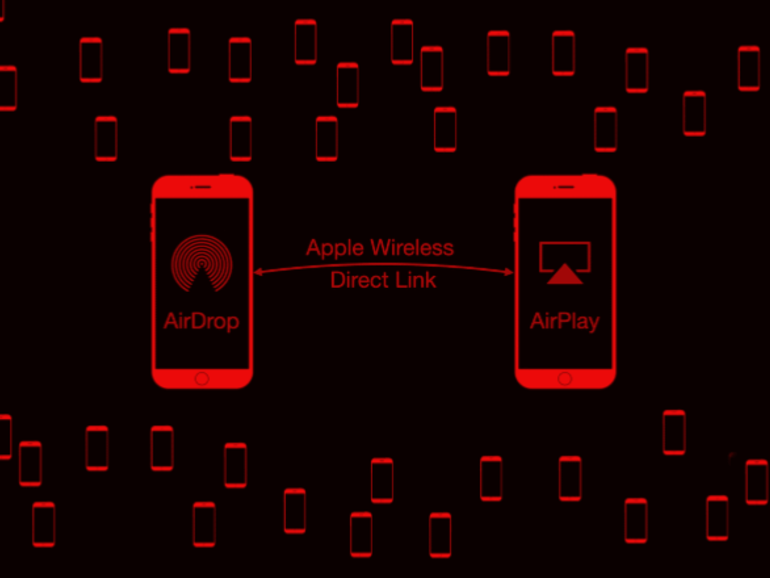
Googles Project Zero-forsker på nettsikkerhet, Ian Beer, oppdaget hvordan han kunne bryte seg inn i en iPhone i nærheten og stjele personopplysninger fra den. Han utnyttet en svakhet i Apples Wireless Direct Link (AWDL), en trådløs tilkoblingsprotokoll for deling av data mellom Apple-enheter. Angrepet hans krevde ikke offermedvirkning og resulterte i full kontroll over en iPhone. I henhold til ansvarlig avsløringspraksis rapporterte han problemene til Apple, og de utstedte raskt en oppdatering. Fra og med iOS 13.1.1x og Mac OS 10.15.3x er du ikke lenger i faresonen.
Nå som høytiden offisielt er over, kan det være et godt tidspunkt å finne høyteknologiske tilbud, men CyberHoot ber deg om å være forsiktig. Som alltid vet du at du bør være forsiktig med tilbud som er «for gode til å være sanne» og passe deg for Black Friday-svindel. Men du bør også vite at noe av det høyteknologiske utstyret du kjøper kan introdusere nye risikoer, i tillegg til de omtalte fordelene, i livene dine. Denne bloggen diskuterer sikkerhetsrisikoer med en populær vare fra forrige høytid, «smarte» dørklokker.
«Jeg vet at vi gjør alt vi kan her hos Infinite Imaging ved å bruke CyberHoot-opplæring for alle mine ansatte. Jeg føler meg også trygg på at min IT-sjef gjør det samme og også lærer opp sine ansatte i det. Jeg kan ikke understreke nok hvor betryggende det er å se en ansatt sende meg en e-post med et phishing-angrep der han/hun ikke klikket på den, men ville at jeg skulle vite at den ble oppdaget og ødelagt.»
Bill Hurley
Eier | Infinite Imaging


Clickbait er internettinnhold som bruker overdrevne eller villedende overskrifter for å lokke en person til å klikke på en lenke. Når lenken klikkes, tar den brukeren til et annet nettsted som inneholder flere annonser og noen ganger skadelig innhold. Det vanligste målet med clickbait er å drive sidevisninger på nettsteder, enten for egne formål eller for å øke annonseinntektene. Clickbait kan også brukes i phishing- angrep, enten ved å lede brukere til en annen side der de oppgir personlig informasjon, eller ved å få brukere til å klikke på lenker som installerer skadelig programvare.
Sjekk ut hele Cybrary-katalogen vår

CyberHoot gir passordfri tilgang. Null bortkastet tid på å søke etter nettsteder, tilbakestille passord og forsinket pålogging. Klikk på en e-postlenke for umiddelbar tilgang til opplæringen!

Alt du trenger for å lære deg nettsikkerhetsferdigheter håndteres via e-post, inkludert opplæringsoppgaver, påminnelser, samsvarsrapporter for ledelsen og «My CyberHoot».

CyberHoot automatiserer manglende samsvar gjennom e-postvarsler til ledere. Samsvarsstatus for ansatte er aktivert for ledere, slik at du alltid vet hvor du står.

Cyber-"Hoots" varer oftest i 5 minutter eller mindre. Dette sikrer at de ansatte raskt får opplæring i den mest effektive løsningen.

CyberHoot er en åpen plattform for opplæring i cybersikkerhet. Alle videoer eller PDF-filer kan brukes til å lære opp og styre dine ansatte.

I en undersøkelse av 100 CyberHoot-brukere ville 60 % vært «skuffede» eller «svært skuffede» hvis CyberHoot-opplæringen ble stoppet.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder av Craig Taylor: Selv før Claude Code laget...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.