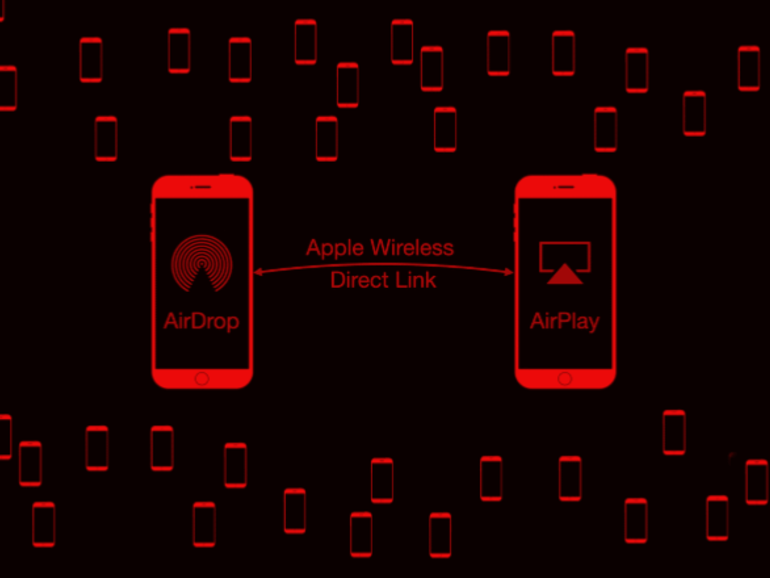
Googles Project Zero-forsker (og white-hat-hacker) Ian Beer publiserte en artikkel i desember 2020 som skisserte hvordan hackere kan bryte seg inn i iPhoner i nærheten for å stjele personopplysninger. Sårbarheten utnytter en svakhet i Apples trådløse tilkoblingsprotokoll Apple Wireless Direct Link (AWDL), krever ingen offerinteraksjon og resulterer i full kontroll over en uoppdatert iPhone. For å være rettferdig mot Apple har de rettet denne sårbarheten i iOS 13.1.1x og Mac OS 10.15.3x.
AWDL står for «Apple Wireless Direct Link» og brukes som en nettverksprotokoll som lar Apple-enheter – iPhones, iPads, Mac-er og Apple Watches – danne peer-to-peer-datadeling. Sannsynligheten er stor for at hvis du eier en Apple-enhet, oppretter eller kobler du til disse peer-to-peer-nettverkene mange ganger om dagen uten å være klar over det. AWDL brukes til Airdrop-fildeling, Airplay-musikkdeling, « Sidecar »-videodeling, eller til og med når du svarer på en telefonsamtale på Apple Watch-en din. Selv om du ikke har brukt disse funksjonene, men folk i nærheten har gjort det, kan enheten din ha blitt med i et AWDL-nettverk de brukte uten din viten. Denne Google-forskeren overlot ingenting til tilfeldighetene ved å søke etter og oppdage en annen feil i AWDL-protokollen som tillot ham å garantere at han kunne aktivere AWDL på en hvilken som helst iPhone på under to minutter og deretter utnytte enheten fullt ut.
Beers artikkel avsluttes med en kort video (nedenfor) som viser ham stjele et bilde fra telefonen sin ved hjelp av et hackingsett satt opp i rommet ved siden av:
Wi-Fi innebærer å koble til et nettverk. Hjemme kobler du et Wi-Fi-tilgangspunkt (ruter) til modemet ditt, som oppretter Wi-Fi-nettverket ditt. Ruteren kringkaster et nettverksnavn og godtar klienter på en bestemt kanal. Disse passordbeskyttede Wi-Fi-nettverkene har kryptering og andre sikkerhetstiltak på plass for å støtte brukersikkerhet. Apples AWDL krever ikke at brukere er på det samme passordbeskyttede nettverket for å opprette en peer-to-peer-tilkobling. AWDL har ingen innebygd kryptering og mangler andre grunnleggende sikkerhetsfunksjoner, noe som gjør at denne utnyttelsen er mulig.
Beer bemerket at med riktig konstruksjon og maskinvare, når AWDL er aktivert, kan en hel utnyttelse kjøres på noen få sekunder. Beer mener det sannsynligvis finnes bedre teknikker for å aktivere AWDL uten å bruke brute force-angrepet sitt . Viktigere er at denne sårbarheten er ormevennlig ; en enhet som har blitt utnyttet, kan deretter selv brukes til å utnytte andre enheter den kommer i kontakt med.
Beer rapporterte denne sårbarheten til Apple for måneder siden , og den er allerede oppdatert. Hvis du oppdaterte iPhonen din i 2020, er du trygg fra dette hackerangrepet. Følgende trinn bør alltid tas av smarttelefonbrukere for å redusere sjansene for å bli et offer:
kilder:
Ytterligere lesninger:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Se for deg at du er på motorveien, og kjører omtrent 20 over grensen sammen med resten av trafikken. Brems lenger fremme ...
Les mer
Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

