Forsikringsselskaper utarbeider mer restriktive og strenge krav til forsikringspoliser som er utformet for å redusere antall krav og bedre beskytte seg selv og selskapene de forsikrer. I noen tilfeller blir krav avvist blankt fordi de er knyttet til krigshandlinger.
En gruppe ingeniører ved University of California San Diego har for første gang vist at Bluetooth-signalene som sendes ut av smarttelefonene våre har et unikt fingeravtrykk som kan brukes til å spore en persons bevegelser. Forskningen tyder på at mindre produksjonsfeil i maskinvaren er unike for hver enhet, og forårsaker målbare forvrengninger som kan brukes som et « fingeravtrykk for å spore en bestemt enhet».

Programvare som en tjeneste (SaaS) -applikasjoner har forvandlet bedrifter det siste tiåret med enorm verdi. Pandemien tvang mange bedrifter til å migrere ansatte fra kontor- eller skrivebordsbaserte applikasjoner til SaaS-skybaserte applikasjoner. Disse SaaS-appene inkluderer alt fra kontorprogramvare til kraftige kommunikasjonsverktøy. Noen av de mest populære forretningsappene som er tilgjengelige inkluderer Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 og Zoom.
Mange ondsinnede e-postkampanjer i dag bruker Word-dokumenter for å skjule og spre skadelig programvare, men en nylig oppdaget kampanje bruker en ondsinnet PDF-fil og en 22 år gammel Office-feil for å spre Snake Keylogger -skadevaren. Angripere har utnyttet Microsoft Office-dokumentformater som Word og Excel fordi brukere har en tendens til å være mer kjent med disse filtypene og antar at de er trygge å åpne. Dette gjør dem verdifulle for sosialtekniske angrep.
Ifølge en felles melding fra det amerikanske utenriksdepartementet, finansdepartementet og FBI utgir høyt kvalifiserte programvare- og mobilapputviklere fra Den demokratiske folkerepublikken Korea (DPRK) seg for å være «ikke-DPRK-borgere» i håp om å få frilansjobber i et forsøk på å muliggjøre regimets ondsinnede cyberangrep.
«Jeg gjennomgikk Cyberhoot-opplæringen som en oppfriskning og likte videoene og quizene om cybersikkerhet. Videoene var godt laget og dekket relevante emner som cybersikkerhetsfagfolk bør være oppmerksomme på, som vanlige typer angrep, skadelig programvare, phishing, passordhåndtering osv. Enhver bedrift som bruker disse opplæringsverktøyene vil ha en sterkere sikkerhetskultur som et resultat!»
Christopher Schultz
Sikkerhetsdriftsleder | Tilgjengelighet
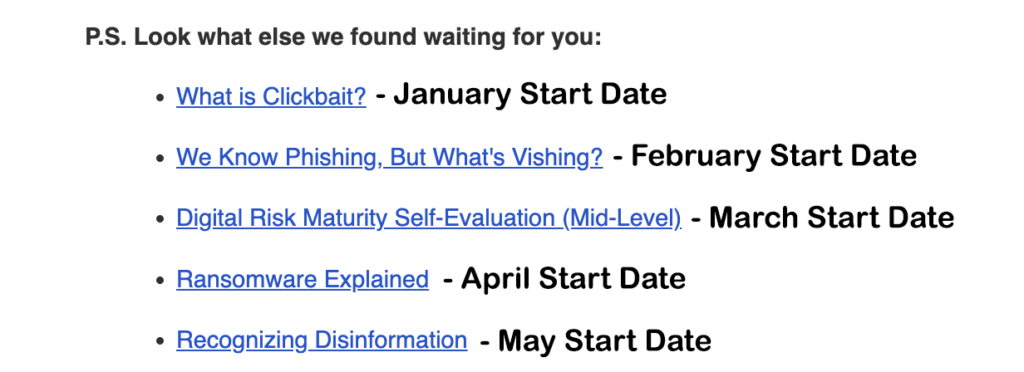
Tidligere sendte CyberHoot utestående oppgaver, med den siste aktive oppgaven først, deretter utestående oppgaver i synkende rekkefølge.
Nå sender CyberHoot e-poster med oppgaver, og starter med den tidligste oppgaven. Brukeren blir bedt om å gå gjennom oppgavene i rekkefølge etter lanseringsdato. Dette hjelper med orienteringsvideoer og introduksjonsvideoer som noen MSP-er spiller inn for kundebasen sin. Se eksemplet til høyre.
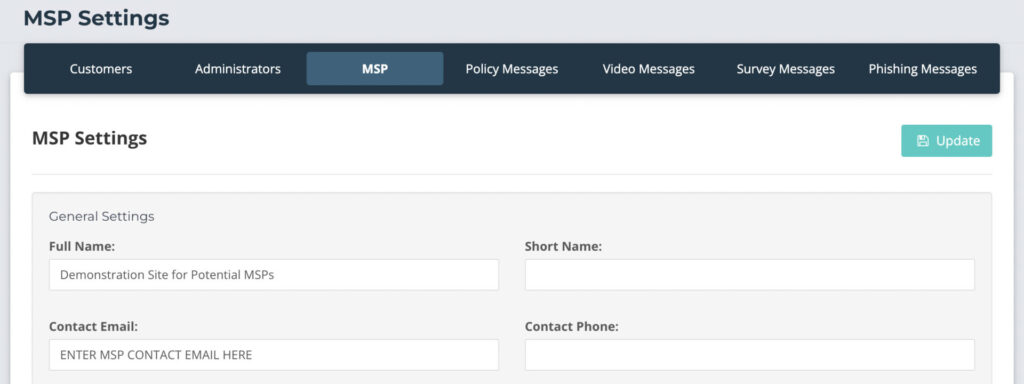
Slik angir du MSP-kontaktens e-postadresse:
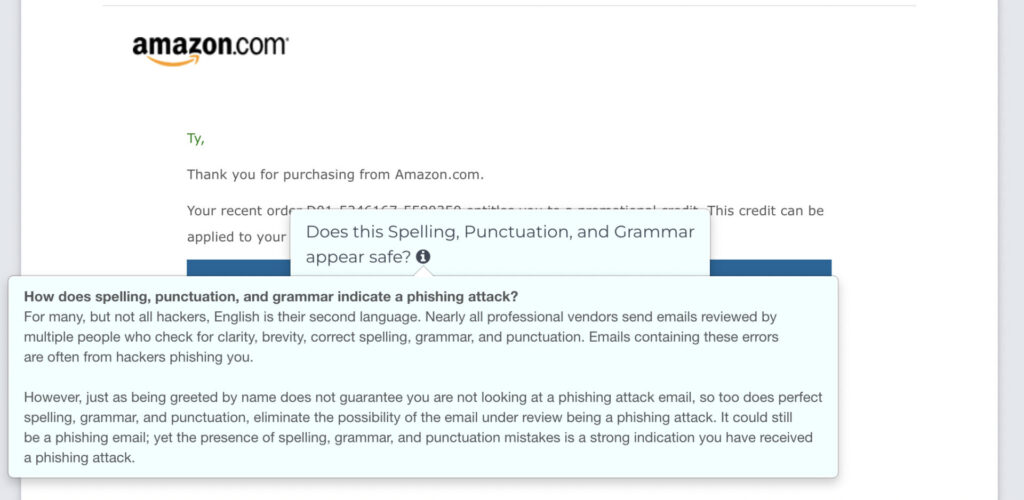
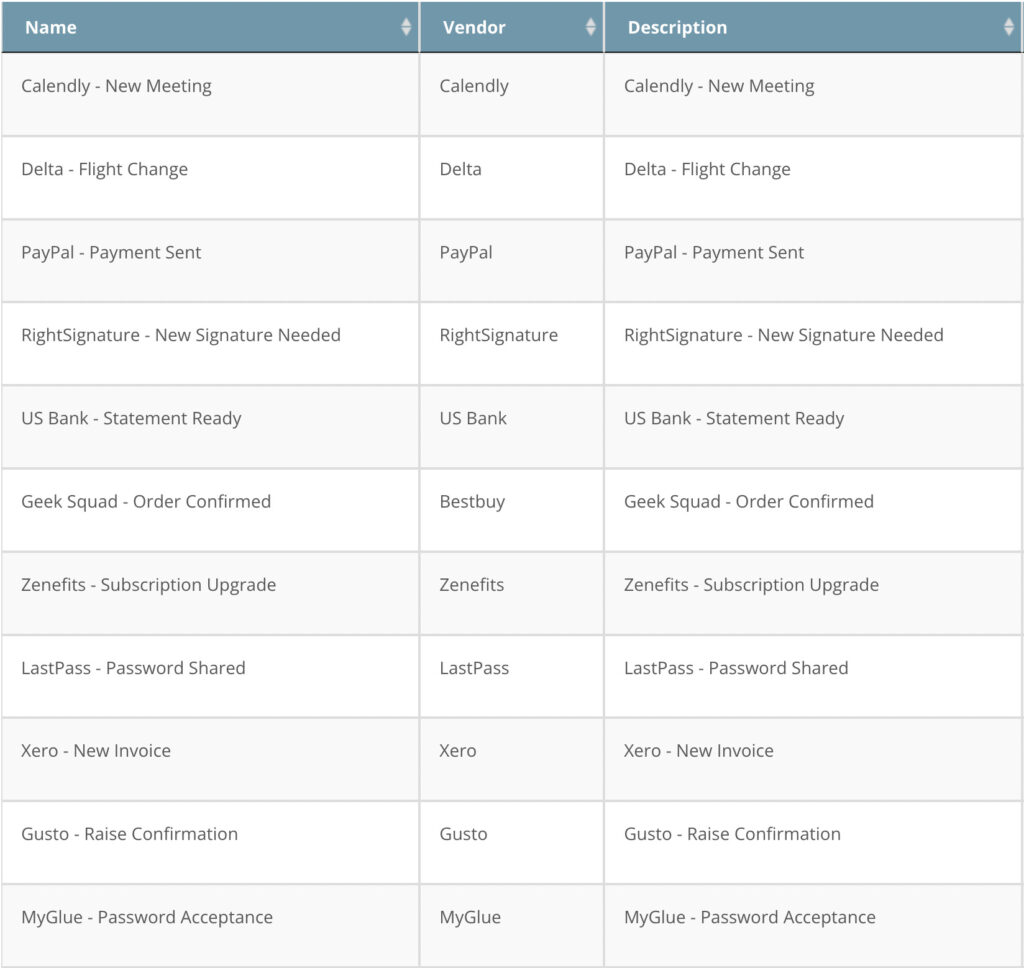
Vi har oppdatert detaljene i informasjonsdelen av phishing-oppgavene for å gi flere anbefalinger om hva brukeren bør se etter når de jobber seg gjennom disse oppgavene.
Før en bruker starter en phishing-oppgave, forklarer vi phishing-oppgaven i detalj. Brukere har mindre forvirring rundt phishing-oppgavene de må utføre og lære mer om. Du kan redigere dette standardspråket på oppgave-, kunde- eller MSP-basis for fremtidig gjenbruk.
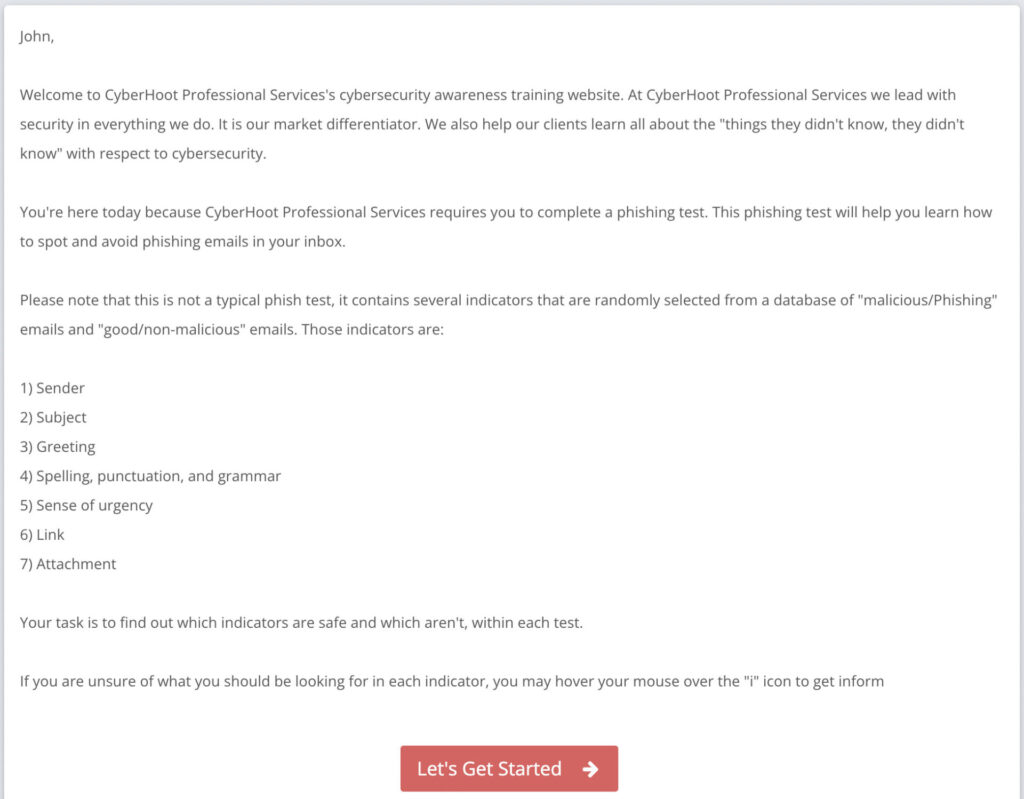
Vi legger stadig til flere e-postetterligninger for å holde det nye biblioteket vårt med phishing-oppgaver oppdatert og realistisk med tanke på hva hackere driver med.
Vi har lagt til mange nye tester nylig, og noen vises til høyre.
Du kan gjerne sjekke hele listen i nettstedets phishing-bibliotek. Hvis du noen gang ønsker å legge til en bestemt leverandør, kan du sende en e-post til support@cyberhoot.com for å få den lagt til i køen.

Geofencing er en teknologi for å sette virtuelle grenser og utløse hendelser når disse grensene krysses av en mobilenhet som har installert en bestemt programvare. Ulike geolokasjonsteknologier, som GPS eller triangulering av et signal fra Wi-Fi-tilgangspunkter eller mobilmaster, avgjør om enheten har krysset grensen.
Geofencing gjør det mulig å generere automatiske varsler basert på de definerte koordinatene til et geografisk område. Et enkelt eksempel kan være en e-post eller tekstmelding som automatisk utløses og sendes til en brukers mobiltelefon når brukerens barn kommer hjem fra skolen. I dette eksemplet ville geofence være en geografisk virtuell grense som omgir huset. Når barnets mobiltelefon kommer inn i dette området, sendes en e-post automatisk til barnets forelder av en geofence-aktivert app på telefonen.
Sjekk ut hele Cybrary-katalogen vår
Registrer deg for CyberHoots henvisningsprogram for å få din egen lenke til CyberHoots henvisningsprogram. Du kan dra direkte nytte av henvisninger til CyberHoot og motta 20 % av alle inntekter i 1 år for alle som registrerer seg. Dette inkluderer MSP-er, MSSP-er eller direkte kunder. Hvis du er en influencer eller du regelmessig møter bedrifter, MSP-er eller MSSP-er, bør du henvise dem til CyberHoot! Bli en henvisningspartner for CyberHoot for firedobbel (4x) GEISTDet er en seier for Du (1) personlig (økonomisk) ved å anbefale et kvalitets- og innovativt produkt. Det er en seier for Ansatte (2) som vil lære å beskytte seg selv. Det er en seier for Selskaper (3) som har mindre sannsynlighet for å bukke under for et cyberangrep. Det er en seier for MSP-er eller MSSP-er (4) som registrerer seg for å videreselge SaaS-tilbudet vårt. Til slutt er det en gevinst for CyberHoot (5). Ha, ha ... Ups. Det er en femdobbelt (5x) gevinst hvis du teller. Registrer deg her i dag: https://cyberhoot.com/

CyberHoot gir passordfri tilgang. Null bortkastet tid på å søke etter nettsteder, tilbakestille passord og forsinket pålogging. Klikk på en e-postlenke for umiddelbar tilgang til opplæringen!

Alt du trenger for å lære deg nettsikkerhetsferdigheter håndteres via e-post, inkludert opplæringsoppgaver, påminnelser, samsvarsrapporter for ledelsen og «My CyberHoot».

CyberHoot automatiserer manglende samsvar gjennom e-postvarsler til ledere. Samsvarsstatus for ansatte er aktivert for ledere, slik at du alltid vet hvor du står.

Cyber-"Hoots" varer oftest i 5 minutter eller mindre. Dette sikrer at de ansatte raskt får opplæring i den mest effektive løsningen.

CyberHoot er en åpen plattform for opplæring i cybersikkerhet. Alle videoer eller PDF-filer kan brukes til å lære opp og styre dine ansatte.

I en undersøkelse av 100 CyberHoot-brukere ville 60 % vært «skuffede» eller «svært skuffede» hvis CyberHoot-opplæringen ble stoppet.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder av Craig Taylor: Selv før Claude Code laget...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.