Nordkoreanske hackere utgir seg for å være IT-frilansere

24. mai 2022 | Blogg, Sticky Nordkoreanske hackere utgir seg for å være IT-frilansere


frilansere i Nord-Korea

Bygg vaner, ikke frykt, med CyberHoot, selskapet for positiv forsterkning.


Start gratis

Ifølge en felles melding fra det amerikanske utenriksdepartementet, finansdepartementet og FBI utgir høyt kvalifiserte programvare- og mobilapputviklere fra Den demokratiske folkerepublikken Korea (DPRK) seg for å være «ikke-DPRK-borgere» i håp om å få frilansjobber i et forsøk på å muliggjøre regimets ondsinnede cyberangrep.

Målgruppene er finans-, helse-, sosiale medier-, sport-, underholdnings- og livsstilsfokuserte selskaper i Nord-Amerika, Europa og Øst-Asia, med de fleste av de utsendte arbeiderne i Kina, Russland, Afrika og Sørøst-Asia.

Hva er målet deres?

Målet, advarer de amerikanske etatene, er å generere en konstant strøm av inntekter som omgår internasjonale sanksjoner som er pålagt nasjonen og bidrar til å tjene dens økonomiske og sikkerhetsmessige prioriteringer, inkludert utvikling av atomvåpen og ballistiske missiler. Rådgivningen bemerket at den nordkoreanske regjeringen «holder tilbake opptil 90 prosent av lønningene til utenlandske arbeidere, noe som genererer en årlig inntekt til regjeringen på hundrevis av millioner dollar».

Noen av de primære sektorene der nordkoreanske IT-arbeidere har blitt funnet å jobbe i er programvareutvikling, kryptoplattformer, grafisk animasjon, online gambling, mobilspill, datingsider, kunstig intelligens (KI) , virtuelle virkelighetsapper, maskinvare- og firmwareutvikling, biometrisk gjenkjenningsprogramvare og databaseadministrasjon. Arbeidere er også kjent for å ta på seg prosjekter som involverer virtuell valuta, noe som gjenspeiler landets fortsatte interesse for teknologien og dets historie med målrettede angrep rettet mot finanssektoren.

I tillegg sies det at de misbruker den privilegerte tilgangen de har fått som kontraktører til å yte logistisk støtte til nordkoreanske statsstøttede grupper, dele tilgang til virtuell infrastruktur, legge til rette for salg av stjålne data og bistå i hvitvasking av penger og overføringer av virtuell valuta.
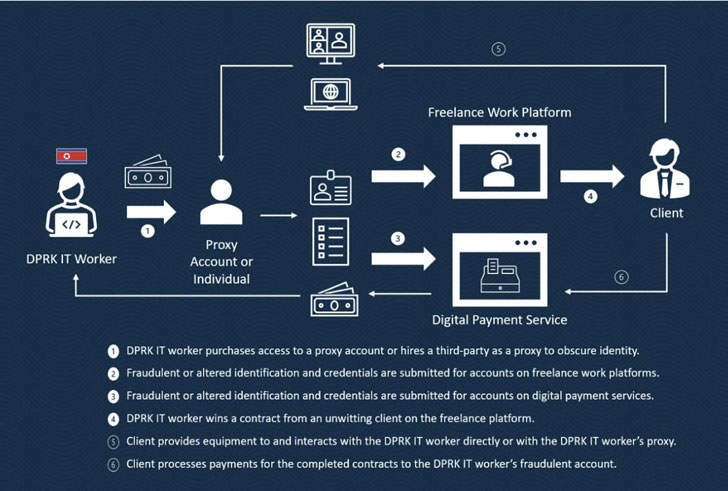

frilansere i Nord-Korea

Røde flagg å se opp for

Du tror kanskje du ansetter noen fra Sør-Korea for å hjelpe bedriften din med IT-relaterte prosjekter, men disse nordkoreanske IT-arbeiderne vil bevisst tilsløre identiteten, lokasjonen og nasjonaliteten sin på nettet ved å bruke virtuelle private nettverk (VPN-er). Potensielle røde flagg som indikerer involvering av nordkoreanske IT-arbeidere er:

  • Flere pålogginger til én konto fra forskjellige IP-adresser på kort tid
  • Logge inn på flere kontoer på samme plattform fra én IP-adresse
  • Logget inn på kontoer kontinuerlig i én eller flere dager av gangen
  • Bruk av porter som 3389 som er knyttet til programvare for deling av eksternt skrivebord
  • Bruk av uærlige klientkontoer på frilansarbeidsplattformer for å øke rangeringene til utviklerkontoer
  • Flere utviklerkontoer får høye rangeringer fra én klientkonto på kort tid
  • Hyppige pengeoverføringer via betalingsplattformer til bankkontoer i Kina, og
  • Søker betaling i virtuell valuta

Hvordan kan du unngå disse scenariene?

Det er viktig å gjøre grundig undersøkelse hvis du ansetter frilansere, spesielt hvis de hevder å være fra Sør-Korea eller et lignende geografisk område. Vurder følgende når du ansetter entreprenører for å støtte virksomheten din.

  • Ansett noen du kjenner: Hvis det er noen du kjenner i nærheten av bedriften din eller i regionen du opererer i, eller noen som kan gå god for entreprenøren du ansetter, er det lurt å ha førstehåndskunnskap om underleverandørene dine.
  • Intervju personlig eller virtuelt via nettkonferanse: MEt personlig eller virtuelt intervju kan alltid hjelpe deg med å avgjøre en kandidats legitimitet. Ikke ansett noen du aldri har møtt, i hvert fall ikke virtuelt.
  • BakgrunnssjekkerDet finnes selskaper som spesialiserer seg på internasjonale bakgrunnssjekker. Kontroller alltid deres økonomiske status, kriminelle rulleblad og utdanningsgrader for legitimitet før du gir et tilbud.
  • Gjennomgå arbeidsprofilerIkke bare sjekk tidligere beskrivelser av jobbene som utføres på frilansplattformer, kontakt minst én av deres tidligere arbeidsgivere for å bekrefte kvaliteten på arbeidet deres og legitimiteten til annonsen.
  • Final ThoughtsStol på magefølelsen din. Hvis noe føles rart når du ansetter en ekstern arbeidstaker fra en frilansplattform, vær på den sikre siden og se etter noen andre du vet er flinke, pålitelige og dyktige. Du kan aldri være for forsiktig i dagens samfunn, eller med fjernarbeid hvor som helst (inkludert Nord-Korea).

Bortsett fra disse tingene du bør se etter, finnes det flere måter du kan sikre personvern og sikkerhet på, som er listet opp nedenfor. 

CyberHoots minimumsanbefalinger for viktig nettsikkerhet

Følgende anbefalinger vil hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte daglig. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.

  1. Styr ansatte med retningslinjer og prosedyrer. Du trenger som et minimum en passordpolicy, en policy for akseptabel bruk, en policy for informasjonshåndtering og et skriftlig informasjonssikkerhetsprogram (WISP).
  2. Lær opp ansatte i hvordan de kan oppdage og unngå phishing-angrepTa i bruk et læringsplattform som CyberHoot for å lære de ansatte ferdighetene de trenger for å bli mer selvsikre, produktive og sikre.
  3. Øv på å oppdage phishing med positive simuleringer. HootPhish forteller de ansatte på forhånd at det er en treningsøvelse, veileder dem gjennom alle røde flagg og belønner dem for å oppdage det. Ingen triks, ingen skam.
  4. Implementer kritisk cybersikkerhetsteknologi, inkludert tofaktorautentisering på alle kritiske kontoer. Aktiver filtrering av søppelpost i e-post, valider sikkerhetskopier og distribuer DNS-beskyttelse, antivirusog anti-skadelig programvare på alle endepunktene dine.
  5. I den moderne hjemmekontor-æraen bør du sørge for at du administrerer personlige enheter som kobler seg til nettverket ditt ved å validere sikkerheten deres (oppdateringer, antivirus, DNS-beskyttelse) eller forby bruken av dem fullstendig.
  6. Hvis du ikke har hatt en risikovurdering fra en tredjepart de siste to årene, bør du ha en nå. Å etablere et rammeverk for risikostyring i organisasjonen din er avgjørende for å håndtere de mest alvorlige risikoene dine med begrenset tid og penger.
  7. Kjøp cyberforsikring for å beskytte deg i en katastrofal situasjon med ulykke. Cyberforsikring er ikke annerledes enn bil-, brann-, flom- eller livsforsikring. Den er der når du trenger den som mest.

Hver av disse anbefalingene, med unntak av cyberforsikring, er innebygd i CyberHoots produkt og virtuelle Chief Information Security Officer-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på aktuelle oppdateringer om cybersikkerhet.

kilde: 

TheHackerNews

Tilleggsressurser: 

Cyberkrigføring Cybrary Term

Nasjonalstatshackere Cybrary-begrep

Siste blogger

Hold deg skarp med det siste sikkerhetsinnsikt

Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

CyberHoot-rådgivning: AI-drevne cyberangrep – hva bedrifter trenger å vite

CyberHoot-rådgivning: AI-drevne cyberangrep – hva bedrifter trenger å vite

Konklusjonen: AI kan gjøre kjente cyberangrep raskere og enklere å skalere. Sterke sikkerhetsgrunnleggende elementer fortsatt...

Les mer

Fartskontroller vs. rabatter for trygge sjåfører: Hvorfor belønninger bygger bedre sikkerhetsvaner

Fartskontroller vs. rabatter for trygge sjåfører: Hvorfor belønninger bygger bedre sikkerhetsvaner

Se for deg at du er på motorveien, og kjører omtrent 20 over grensen sammen med resten av trafikken. Brems lenger fremme ...

Les mer

CyberHoot-varsel: Microsoft Outlook er nede. Din gode dømmekraft er ikke det.

CyberHoot-varsel: Microsoft Outlook er nede. Din gode dømmekraft er ikke det.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...

Les mer