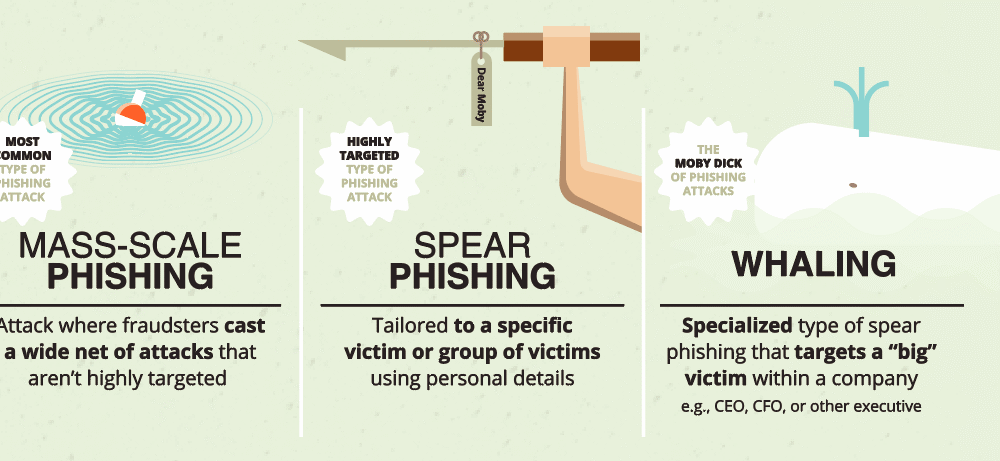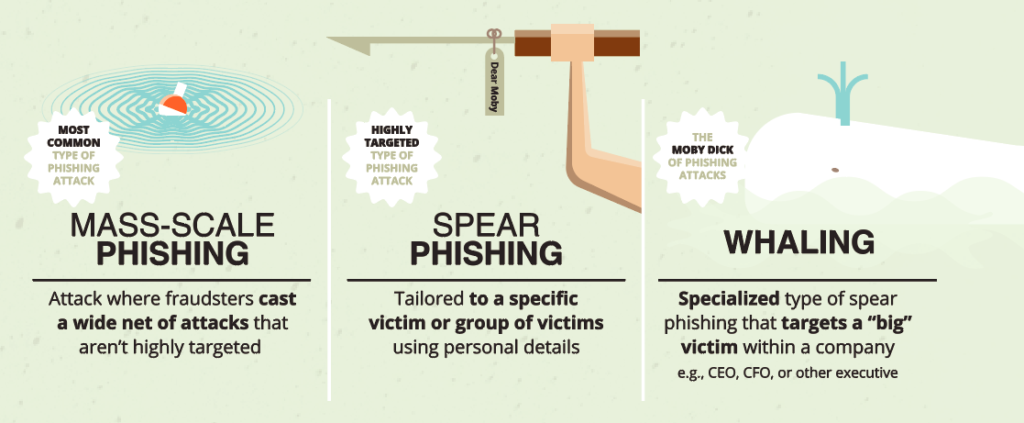
Hvalfangst refererer til ondsinnet hacking som retter seg mot høytstående ledere. I likhet med phishing er hvalfangst der hackeren jakter på data de kan bruke, men de fokuserer på høytstående bankfolk, ledere eller andre i fremtredende eller mektige stillinger i en organisasjon. Hackere vil søke etter offentlig informasjon om målet for å overbevise offeret om at de er legitime. Hvalfangere angriper også sine «hval»-mål ved å hacke seg inn i bedriftsnettverkene der disse høytstående lederne jobber, og deretter målrette disse ledernes datamaskiner med skadelig programvare som keyloggere eller trojanere for fjerntilgang (RAT).
Et eksempel på hvalfangst fra den virkelige verden skjedde i en ikke-avslørt virksomhet der en rekke ledere falt for et angrep fylt med nøyaktige detaljer om dem og deres virksomheter. Angriperen utga seg for å være fra en amerikansk distriktsdomstol med en stevning om å møte for en storjury i en sivil sak. E-posten inneholdt en lenke til stevningen, og da mottakerne klikket på lenken for å se den, ble de i stedet infisert med skadelig programvare.
Beskytt og lær opp toppledelsen din om farene ved å legge ut for mye informasjon på sosiale medier som er åpen for offentligheten. Jo mer informasjon en hacker kan undersøke om en administrerende direktør eller finansdirektør, desto lettere er det å angripe dem med et «whaling»-e-postangrep. Dette rådet bidrar også til å forhindre at hackere målretter andre ansatte i bedriften din med falske e-poster som angivelig kommer fra toppledelsen med nye og overbevisende phishing-opplegg basert på hackerens forskning.
I tillegg til å ta i bruk et system for håndtering av patcher, anbefaler CyberHoot følgende beste praksis for å beskytte enkeltpersoner og bedrifter mot, og begrense skader fra, nettbaserte cyberangrep:
Kilder : Rapid7
Relaterte begreper : Keylogger , Skadelig programvare , Phishing , Trojaner for fjerntilgang (RAT) , Smishing
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.