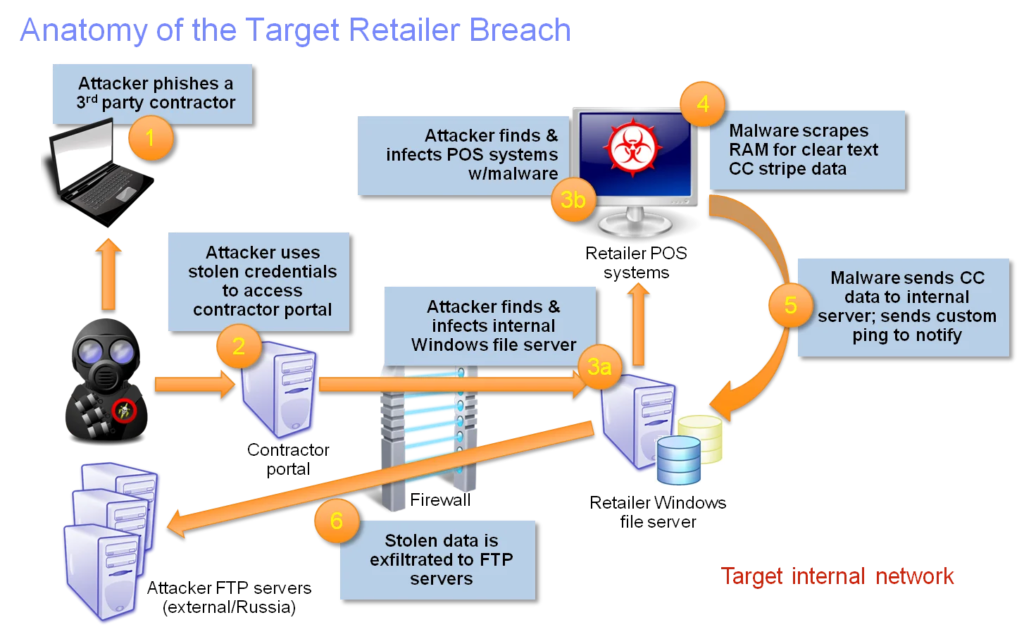
Et POS-innbrudd er et angrep som skjer på salgsstedet. POS-enheten i butikker behandler kredittkorttransaksjoner ved kassen. Nyere enheter lar deg trykke eller sette inn kredittkortet ditt for å belaste deg for varene dine. Eldre POS-terminaler krever fortsatt at du sveiper magnetstripen din for å fullføre salget. De fleste POS-enheter kjører en variant av Windows og Unix. Skadelig programvare kan kjøre på begge disse operativsystemene, slik at hackere kan stjele kredittkortinformasjonen din.
Moderne POS-enheter (trykk og sett inn) krypterer dataene som mottas fra brikken på kredittkortet ditt før de sendes ut av selve POS-enheten til en leverandør av betalingsgarantier. Denne bekrefter at kortet er i orden og sender tilbake en ja (godkjent) eller nei (avslått) melding til butikkens POS-programvare, som registrerer transaksjonen og skriver ut en kvittering.
Eldre POS-enheter leser fra magnetstripen på baksiden av kortet, krypterer ikke informasjonen som samles inn, og sender den for godkjenning eller avslag. Disse POS-enhetene er mye enklere å stjele fra enn de mer moderne Tap and Insert-enhetene.
Apple Pay og Google Pay går et skritt videre ved å oppgi et falskt kredittkortnummer til POS-enheten, som sendes til en forhandler for klarering. Denne forhandleren har det originale kredittkortnummeret arkivert for behandling og tabeller for å matche det falske eller falske kortnummeret med personen som foretar det aktuelle kjøpet. Denne kompliserte tilnærmingen til kredittkorttransaksjoner er den sikreste metoden som brukes i dag, fordi den beskytter det faktiske originale kortnummeret til kortinnehaveren fra å bli observert i en kredittkorttransaksjon lokalt i butikken, og dermed forhindrer hackere i å stjele kredittkortnummeret.
Kilde: TrendMicro
Tilleggslesning: En første titt på målinntrengningen, skadelig programvare
Hvorfor Google Pay og Apple Pay er sikrere enn tradisjonelle kredittkort
Relaterte begreper: Skadelig programvare , kryptering
Innbrudd i kasseapparater er en stor bekymring for forhandlere som kan miste betydelige mengder forretninger under og etter et brudd. Forhandlere bør oppgradere kasseapparatene sine til kontaktløse (RFID-kompatible) enheter som krypterer kredittkortinformasjonen før de forlater kasseapparatet og sender det til godkjenning hos en forsikringsgiver. Fra oktober 2018 flyttet ansvaret seg fra forsikringsgiverne til enhver forhandler som ikke hadde oppgradert kasseapparatene sine til Tap-, Chip- og PIN-kompatible enheter. Forbrukere bør sjekke kredittkortutskriftene sine regelmessig for svindel. Mange kredittkortselskaper, for eksempel Capital One, har verktøy for identitetstyveriovervåking som vil varsle deg i det øyeblikket et kjøp gjøres som ikke samsvarer med kjøpsmønstrene dine. Å være årvåken vil hjelpe deg med å identifisere problemer raskt og stoppe dem umiddelbart. I motsetning til debetkort som kan ta uker å gjenopprette stjålne penger, har kredittkortleverandører en mentalitet som betyr at forbrukere enkelt kan gjenopprette svindel med en enkel, rask telefonsamtale. Kredittkort er tryggere for svindelgjenoppretting, men oppfordrer uten tvil folk til å bruke mer enn når de bruker debetkort. Det er en avgjørelse CyberHoot ikke kan gi deg råd om.
https://www.youtube.com/watch?v=n6zixRxBeGs
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.


