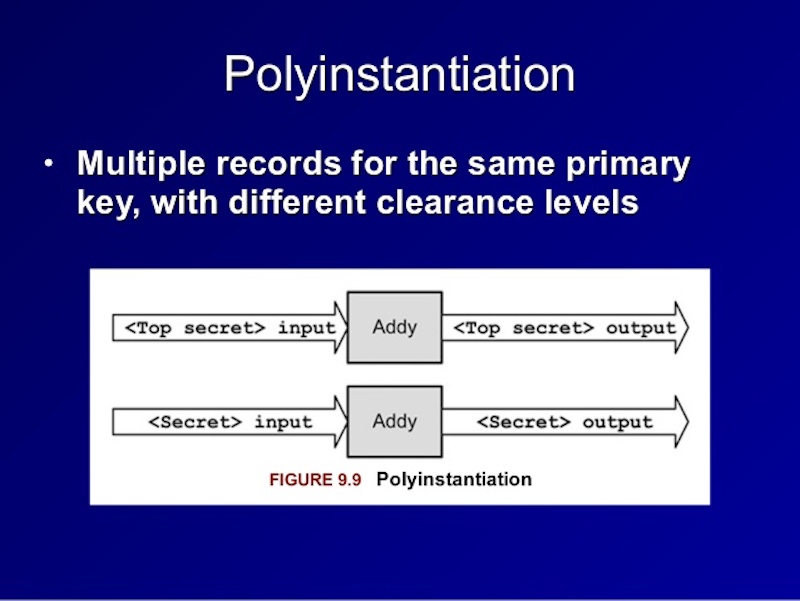
Polyinstantiering er en strategi for nettsikkerhet der flere forekomster av en delt ressurs opprettes for å forhindre at en bruker uten de riktige rettighetene ser den mer sensitive informasjonen. Enklere sagt er hovedformålet med polyinstantiering å lage en kopi av ett objekt eller dokument og endre attributtene til den andre kopien, slik at det originale dokumentet eller objektet ikke blir berørt. Polyinstantiering gir unike visninger av en post basert på brukerens egne rettigheter, klareringsnivåer eller spesifikke attributter. Se videoen nedenfor for et eksempel på en database fra den virkelige verden.
Kilde: Skillset , Computerhope
Relaterte begreper: Administratorrettigheter , Minste privilegier
Relaterte lesestoff: Løsninger på polyinstansieringsproblemet
Polyinstantiering er en annen strategi som offentlige organisasjoner bruker for å begrense informasjon til bestemte ansatte. I likhet med administrative rettigheter kan polyinstantiering brukes til å begrense tilgangen til enkeltpersoner som ikke har tillatelse eller trenger å vite det, uten å varsle dem om at noe mer eksisterer.
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Merk: Hvis du vil abonnere på nyhetsbrevet vårt, kan du gå til en hvilken som helst lenke ovenfor (foruten infografikk), skrive inn e-postadressen din på høyre side av siden og klikke på « Send meg nyhetsbrev».
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Se for deg at du er på motorveien, og kjører omtrent 20 over grensen sammen med resten av trafikken. Brems lenger fremme ...
Les mer
Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

