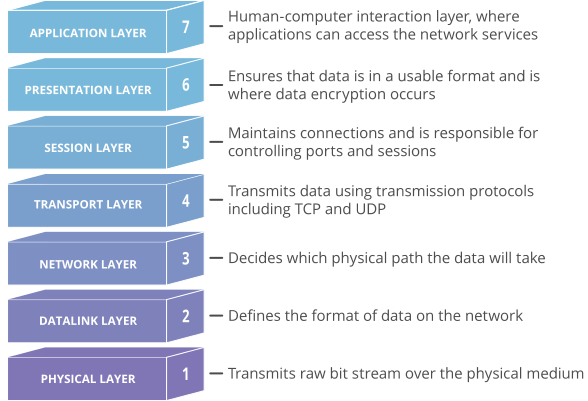
Open Systems Interconnection (OSI)-modellen er en konseptuell modell laget av International Organization for Standardization som lar ulike kommunikasjonssystemer kommunisere ved hjelp av standardprotokoller. Enklere sagt gir OSI en standard for ulike datasystemer slik at de kan kommunisere med hverandre. OSI-modellen kan sees på som et universelt språk for datanettverk. Den er basert på konseptet om å dele opp et kommunikasjonssystem i syv forskjellige lag, hvert stablet oppå det siste.
Hvert lag i OSI-modellen håndterer en spesifikk jobb og kommuniserer med lagene over og under seg selv. OSI-modellen er designet for å være robust, feilkorrigerende og effektiv. Noen ganger prøver imidlertid hackere å bryte individuell kommunikasjon på forskjellige lag i OSI-modellen. Ofte forsøker de dette med DDoS-angrep som retter seg mot spesifikke lag i en nettverkstilkobling; applikasjonslagsangrep retter seg mot lag 7 og protokolllagsangrep retter seg mot lag 3 og 4.
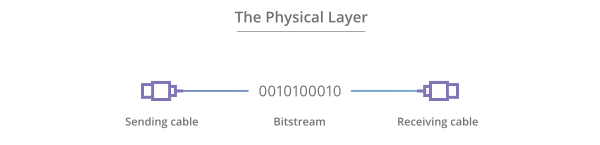
Det laveste laget i OSI-modellen overfører elektrisk eller optisk rå ustrukturerte databiter over nettverket fra det fysiske laget på sendende enhet til det fysiske laget på mottakerenheten. Det kan inkludere spesifikasjoner som spenninger, pin-layout, kabling og radiofrekvenser. På det fysiske laget finner man «fysiske» ressurser som nettverkshubber, kabling, repeatere, nettverkskort eller modemer.
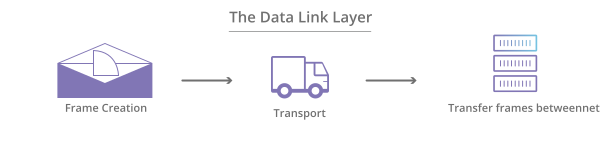
På datalinklaget brukes direkte tilkoblede noder til å utføre node-til-node dataoverføring der data pakkes inn i rammer via MAC-adresser. Datalinklaget korrigerer også feil som kan ha oppstått på det fysiske laget.
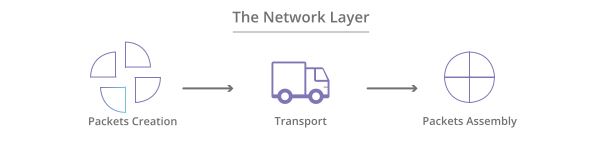
Nettverkslaget er ansvarlig for å motta rammer fra datalinklaget og levere dem til de tiltenkte destinasjonene basert på IP-adressene i rammen. Dette laget finner destinasjonen ved å bruke logiske adresser, for eksempel IP (Internet Protocol). På dette laget er rutere en avgjørende komponent som brukes til å rute informasjon dit den skal gå mellom nettverk.
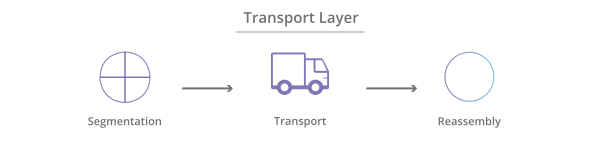
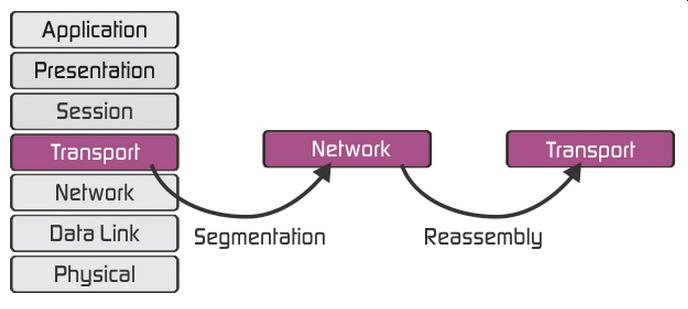
Transportlaget styrer levering og feilkontroll av datapakker . Det regulerer størrelsen, sekvenseringen og til slutt overføringen av data mellom systemer og verter. Et av de vanligste eksemplene på transportlaget er TCP eller Transmission Control Protocol. Segmentering av pakker skjer på transportlaget for å sikre effektive pakkeleveranser som verken er for store (overkapasitet) eller for små (ineffektive).
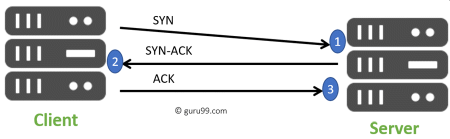
Sesjonslaget kontrollerer samtalene mellom forskjellige datamaskiner. En sesjon eller forbindelse mellom maskiner settes opp, administreres og avsluttes på lag 5. Sesjonslagstjenester inkluderer også autentisering og gjenoppkoblinger.
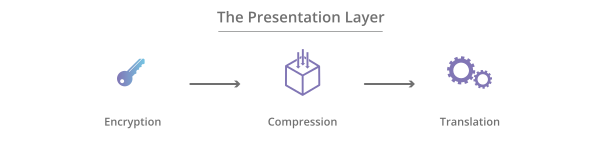
Presentasjonslaget formaterer eller oversetter data for applikasjonslaget basert på syntaksen eller semantikken som applikasjonen godtar. På grunn av dette kalles det noen ganger også syntakslaget. Dette laget kan også håndtere krypteringen og dekrypteringen som kreves av applikasjonslaget.
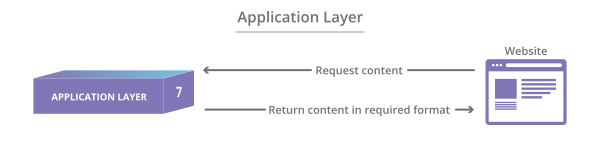
På dette laget samhandler både sluttbrukeren og applikasjonslaget direkte med programvaren. Dette laget ser nettverkstjenester som leveres til sluttbrukerapplikasjoner som en nettleser eller Office 365. Applikasjonslaget identifiserer kommunikasjonspartnere, ressurstilgjengelighet og synkroniserer kommunikasjon.
Det er viktig for MSP-en eller IT-personalet ditt å vite hva OSI-modellen er og hvordan den håndterer informasjon. Sikkerhetsmessig kan det iverksettes ytterligere sikkerhetstiltak innenfor visse lag som lag 2 og lag 3, inkludert VLAN-er eller PVLAN-er . OSI-modellen er imidlertid ment å veilede teknologileverandører og utviklere slik at de digitale kommunikasjonsproduktene og programvareprogrammene de lager kan fungere sammen. OSI-modellen gir et tydelig rammeverk som beskriver funksjonene til et nettverks- eller telekommunikasjonssystem som er i bruk.
Ytterligere anbefalinger for cybersikkerhetDisse anbefalingene nedenfor vil hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte på daglig basis. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.
Alle disse anbefalingene er innebygd i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på de siste oppdateringene om cybersikkerhet.
kilder:
Ytterligere lesing:
Sikre bedriften din med en menneskelig brannmur
Relaterte vilkår:
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Merk: Hvis du vil abonnere på nyhetsbrevet vårt, kan du gå til en hvilken som helst lenke ovenfor (foruten infografikk), skrive inn e-postadressen din på høyre side av siden og klikke på « Send meg nyhetsbrev».
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder av Craig Taylor: Selv før Claude Code laget...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.