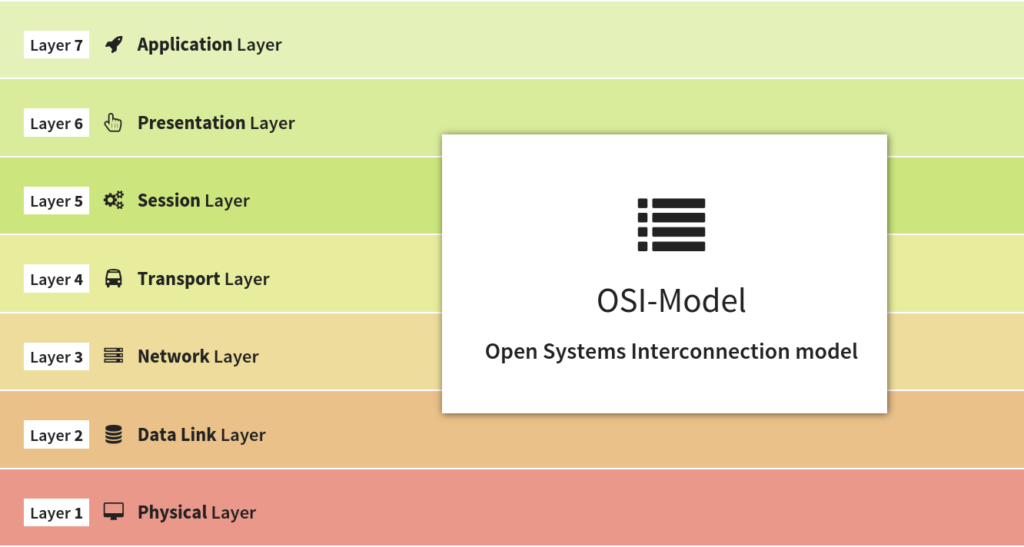
Et lag 3-nettverk er det tredje laget i Open Systems Interconnection (OSI)-modellen, eller nettverkslaget. Lag 3 gir nettverkets ruting- og svitsjelogikk som lager nettverksstier kjent som virtuelle kretser (VC). VC-er er nødvendige for overføring av data mellom nettverksnoder. Hovedfunksjonene til lag 3 inkluderer ruting og videresending, samt internettarbeid, adressering, pakkesekvensering , overbelastningskontroll og feilhåndtering. Protokollene som brukes i lag 3 inkluderer:
Lag 3-nettverk kan være nyttige på mange måter for en SMB. Dette inkluderer å kontrollere falsk trafikk, som for eksempel Address Resolution Protocol-forespørsler (ARP). Det er her en maskin sender sin MAC-adresse via en ARP-kringkasting til alle andre systemer i nettverket. En lag 3-svitsj, ruter eller brannmur kan blokkere slik trafikk, noe som reduserer antallet pakker hvert system må overvåke og spore. Dette blokkerer også annen kringkastings- og multicast-nettverkstrafikk, noe som reduserer CPU-belastningen på maskiner som kreves for å behandle disse pakkene.
En av de største fordelene med å opprettholde lag tre-funksjonalitet i SMB-en din er imidlertid nettverkssegmentering. Dette lar deg begrense spredningen av virus hvis det oppstår en feil. Det lar deg begrense hackernes mulighet til å bevege seg sidelengs i nettverkene dine, og det gir muligheten til å designe et nettverk med undernettverk som alle er spesialbygde – regnskap og finans er nettverk 1, kameraovervåking er nettverk 2, adgangskontroll med kort er nettverk 3, og så videre. Disse kan gjøres på en rekke måter, fra å bruke fysiske porter i brannmuren til private virtuelle lokale nettverk (PVLAN) i en lag tre-ruter. SMB-er bør se på dette og segmentere nettverket sitt uansett hvor logisk det bør kontrolleres.
I tillegg vil disse anbefalingene nedenfor hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte på daglig basis. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.
Alle disse anbefalingene er innebygd i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på de siste oppdateringene om cybersikkerhet.
kilder:
Ytterligere lesing:
Sikre bedriften din med en menneskelig brannmur
Hybrid sky krever nye verktøy for ytelsesovervåking
Relaterte vilkår:
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Merk: Hvis du vil abonnere på nyhetsbrevet vårt, kan du gå til en hvilken som helst lenke ovenfor (foruten infografikk), skrive inn e-postadressen din på høyre side av siden og klikke på « Send meg nyhetsbrev».
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les mer
De fleste phishing-tester lyver til de ansatte. Denne sier hei først! HootPhish forteller folk rett ut: dette er...
Les mer
Alvorlighetsgrad: KRITISK (CVSS 9.2) | Utstedt: 22. oktober 2026 Den 21. oktober ble det oppdaget to kritiske feil i PHP,...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.