Melissa virus

5. februar 2020 | Cybrary Melissa virus


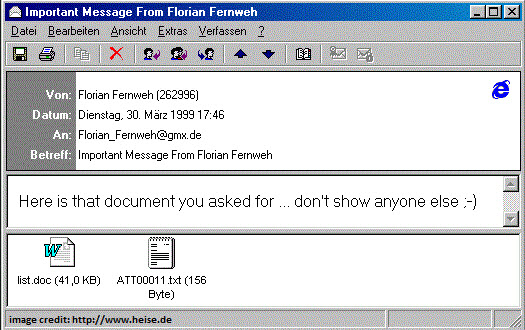
Melissa - viruset er skadelig programvare som ble distribuert sent i mars 1999. En programmerer ved navn David Lee Smith tok over en America Online (AOL)-konto og brukte kontoen til å legge ut en fil i en nyhetsgruppe på internett. Innlegget annonserte gratis påloggingsinformasjon til nettsteder med voksent innhold, og brukte filen som agn. Når brukerne på nettstedet lastet ned og åpnet filen, ble et virus distribuert på datamaskinen deres. Viruset hacket seg inn i brukerens Microsoft Outlook-konto og sendte e-poster med den samme skadelige filen til de første 50 kontaktene i kontaktlisten. Dette var et av de første store angrepene som fanget folks oppmerksomhet, og et av de første virkelige phishing- angrepene. Dette angrepet var et varsel om vår online fremtid, ettersom vi i dag fortsatt plages av enda mer sofistikerte sosial manipulering og phishing-angrep.

Som SMB-eier, hva betyr dette for meg?

Melissa-viruset kostet selskaper millioner av dollar i skader. Som bedriftseier bør du sørge for at bedriftens nettsikkerhetsprogram inkluderer følgende beskyttelse:

  1. Lær opp dine ansatte, ha et robust bevisstgjøringsprogram på plass for å lære opp hvordan de kan oppdage og unngå e-postbaserte phishing-angrep, sosial manipulering og mange andre moderne hackerangrepsmetoder.
  2. Styr dine ansatte med retningslinjer for informasjonshåndtering, akseptabel bruk av datamaskiner og passord som et minimum.
  3. Få utført en risikovurdering av bedriften din for å forstå de potensielle truslene og sårbarhetene du står overfor, og når du har bestemt deg for et budsjett, lag en utbedringsplan for å begynne å redusere risikoene til et akseptabelt nivå.
  4. Test dine ansatte for phishing-angrep minst kvartalsvis, helst oftere.
  5. Sørg for at du har teknisk beskyttelse på plass for å beskytte deg når opplæring og styring svikter, og at du og ansatte utsettes for et hackerangrep. Antivirus, spamfiltrering, fjerning Administratorrettigheter til Windows-skrivebordene dine, og distribuere en Password Manager er alle sterke startaktiviteter for selskaper med lav modenhet innen cybersikkerhet. Etter hvert som du modnes, må du legge til flere tekniske løsninger for å forbedre beskyttelsen din.
  6. Til slutt lærte dette spesifikke virusangrepet oss å ikke stole på Microsoft VB-skript. Senere virus utnyttet makrofunksjoner i MS Office-dokumenter. Som en konsekvens filtrerer mange selskaper nå ut vedlegg som inneholder både VB-skript og makroer for å eliminere Melissa-typerisikoer. De fleste AV-selskaper og -produkter beskytter nå mot disse angrepene.

Relaterte begreper: Administratorrettigheter, phishing , sosial manipulering , trojansk hest , virus

Relatert lesning: Sextortion e-postsvindel: Ikke la deg bli offer

Kilde: FBI-artikkel – Melissa Virus' 20-årsjubileum

For å lære mer om 5 av de verste virusene gjennom tidene, se denne korte videoen:

Gjør du nok for å beskytte bedriften din?

Registrer deg hos CyberHoot i dag og sov bedre når du vet at du

ansatte er cybertrente og på vakt!


Registrer deg i dag!

Siste blogger

Hold deg skarp med det siste sikkerhetsinnsikt

Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Corp MDM: Den falske jobbappen som ville lese tekstmeldingene dine

Corp MDM: Den falske jobbappen som ville lese tekstmeldingene dine

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...

Les mer

Falske ChatGPT-hjelpere sprer skadelig programvare. Slik oppdager du dem.

Falske ChatGPT-hjelpere sprer skadelig programvare. Slik oppdager du dem.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...

Les mer

OAuth-samtykke-phishing: Beskytt tillatelsene dine, ikke bare passordet ditt

OAuth-samtykke-phishing: Beskytt tillatelsene dine, ikke bare passordet ditt

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...

Les mer

