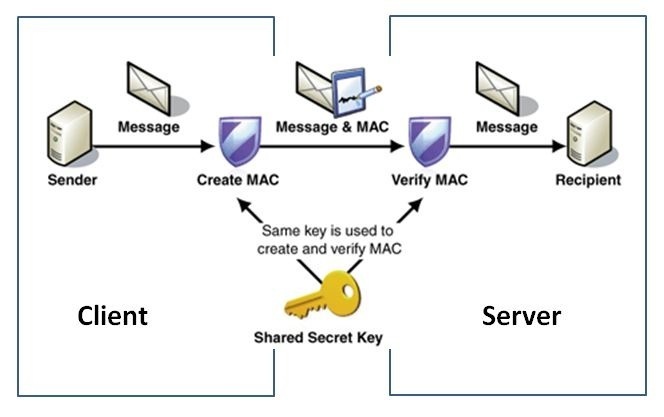
HMAC-autentisering er en forkortelse for Hash-Based Message Authentication Code, en strategi som brukes til å bekrefte integriteten og autentisiteten til en melding. Denne strategien er forskjellig fra andre autentiseringsmetoder ved at den bruker en kryptografisk nøkkel sammen med en hash- funksjon. Algoritmen bak den hashede meldingsautentiseringskoden er komplisert av at hashingen utføres to ganger. Dette bidrar til å motstå former for kryptografisk analyse og beskytte mot trusler. En hashet meldingsautentiseringskode anses å være sikrere enn andre lignende meldingsautentiseringskoder, ettersom dataene som overføres og nøkkelen som brukes i prosessen hashes separat.
Kilder: Techopedia , Mark Wolfe
Tilleggslesning: Detaljer om Veracodes HMAC API-autentisering
Relaterte begreper: Autentisering , Kryptografi , Hashing , Tofaktorautentisering
SMB-er og alle andre bedrifter bør aktivere HMAC-autentisering når det er mulig. Akkurat som tofaktorautentisering vil HMAC-autentisering forbedre konto- og meldingssikkerheten. Hvis du er en administrert tjenesteleverandør eller administrerer et team av IT-ressurser, bør du sørge for at IT-fagfolkene dine vet hvordan de skal implementere og bruke HMAC-autentisering.
Hvis du utvikler programvare, bør du vurdere å bruke HMAC-autentisering for å etablere sikker kommunikasjon mellom klienter du utvikler og serverne de kobler seg til. Bare sørg for å validere de underliggende kryptografiske algoritmene du bruker.
https://www.youtube.com/watch?v=TcmLVilowb8
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

