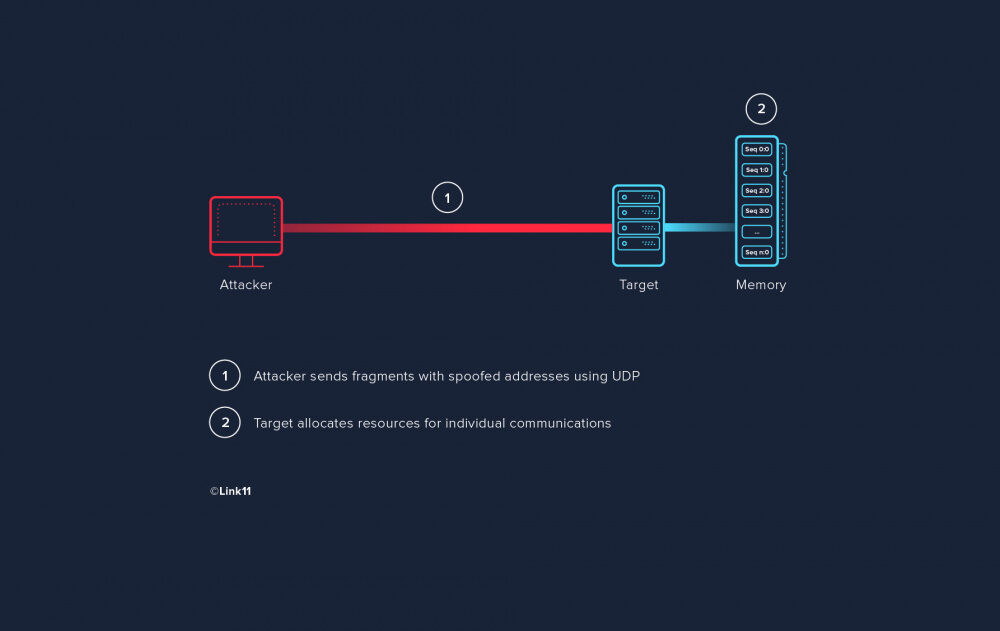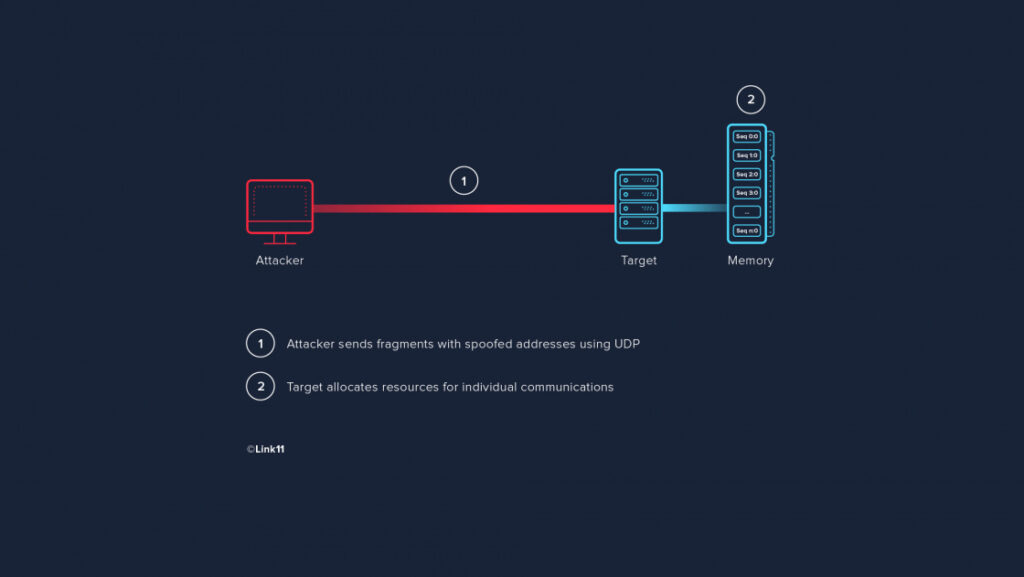
Et fragmenteringsangrep, også kjent som et IP-fragmenteringsangrep, er et angrep som er basert på hvordan Internettprotokollen (IP) krever at data overføres og behandles. Disse angrepene er en form for tjenestenektangrep (DoS) der angriperen overbelaster et nettverk ved å utnytte mekanismer for datagramfragmentering.
For å kunne forstå hvordan dette angrepet fungerer, må vi forstå hvordan IP-fragmentering fungerer. IP-fragmentering er en kommunikasjonshandling der IP-datagrammer deles opp i mindre pakker og overføres over et nettverk, og deretter settes sammen igjen til det opprinnelige datagrammet. Fragmentering er viktig for overføring av data, og hvert nettverk har sin egen grense for datagrampakkestørrelser det kan behandle. Datagrammer større enn MTU (Maximum Transmission Unit) må fragmenteres for å kunne overføres.
Disse angrepene utføres på to måter. For det første sender angriperen ut falske pakker som er større enn MTU-en kan håndtere. Disse pakkene er forfalskninger og kan i noen tilfeller ikke settes sammen på nytt av mottakernettverket, noe som fører til overbelastning av nettverket og en tjenestenekt-tilstand.
Den andre måten datafragmenteringsangrep utføres på, er at angriperen retter seg mot IP-assembling-systemene, og hindrer nettverket i å sette pakkene sammen igjen ved å sende dupliserte fragmenter, usekvenserte fragmenter og fragmenter med feilaktig forfalskede monteringsinstruksjoner. Til slutt blir mottakerserveren igjen overbelastet, og en tjenestenekt-tilstand følger.
Kilde: Imperva
Relaterte begreper: Denial of Service (DoS) , Distribuert Denial of Service (DDoS) , Flooding
NetScout (tidligere Arbor Networks) , AT&T Cloud Protection , Verizon DDoS Prevention Services og Akamai DDoS Protection . Mellomstore til store bedrifter kan ønske å kjøpe DDoS-beskyttelseskontrakter og forhåndsklargjøre beskyttelsestjenestene med sine Content Delivery Network -løsninger, slik at de kan aktivere beskyttelse på sekunder hvis de blir rammet av et DDOS-angrep. SMB-er bør ikke det.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.