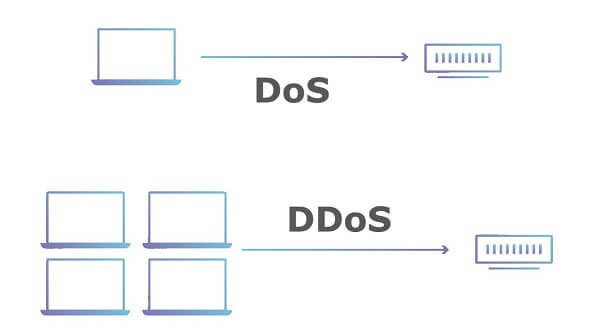
Denial of Service (DoS) er et angrep som forhindrer eller svekker autorisert bruk av informasjonssystemressurser eller -tjenester. Et DoS er rett og slett når hackere prøver å forhindre legitime brukere i å få tilgang til en tjeneste ved å svekke teknologien. Denial of Service-angrep utføres ofte gjennom et distribuert Denial of Service (DDoS) -angrep, der en rekke systemer brukes til å oversvømme en server med data og trafikk.
Et distribuert tjenestenektangrep kan utgjøre en potensiell trussel mot spillselskaper eller andre mellomstore til store bedrifter som banker og forsvarsentreprenører. DDoS-angrep brukes sjelden mot små og mellomstore bedrifter med mindre de forstyrrer en hackergruppe. I andre tilfeller brukes én hackergruppe mot en annen. Vi sier ikke at det ikke vil skje, men kostnadene ved beskyttelse er så store i mange tilfeller at rådet til en SMB er å vite hva det er, og etablere et forhold til en leverandør av DDoS-beskyttelse uten å betale for beskyttelse. Leverandører av DDoS-beskyttelse inkluderer: Arbor Networks, AT&T, Verizon og Akamai. Mellomstore til store bedrifter bør ha kontrakter på plass for å beskytte seg selv på sekunder når de blir rammet av et DDOS-angrep. SMB-er bør ikke det.
Relaterte begreper : Distribuert tjenestenekt
Kilde: NCSD-ordliste
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder av Craig Taylor: Selv før Claude Code laget...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

