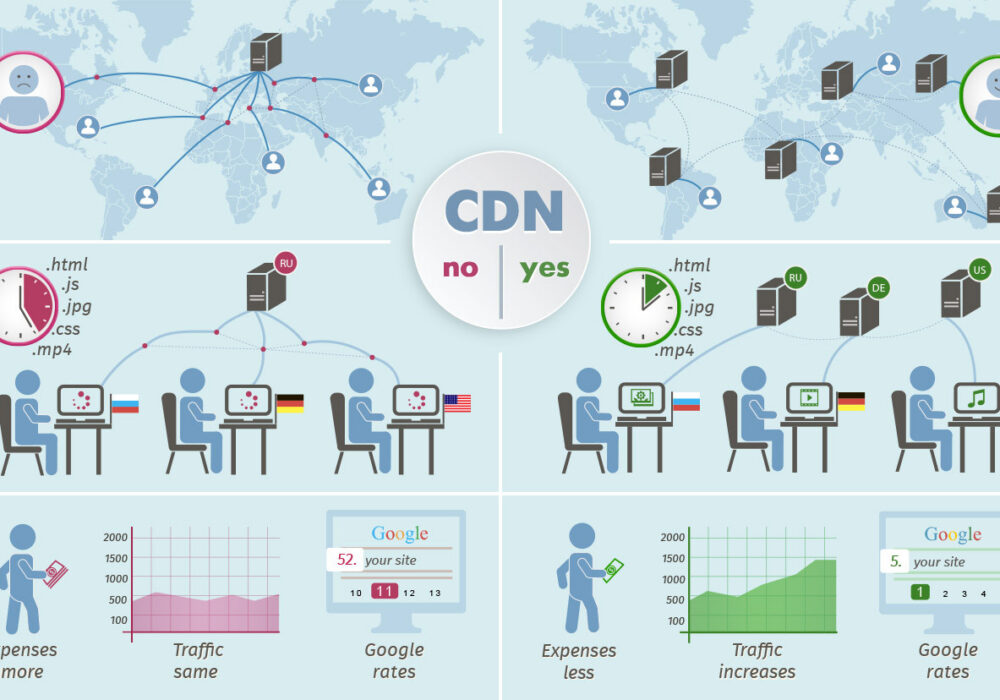
Et innholdsleveringsnettverk (CDN) er en geografisk distribuert gruppe servere som samarbeider for å gi rask levering av internettinnhold. Et CDN muliggjør rask overføring av data som trengs for å laste inn internettinnhold, inkludert HTML-sider, JavaScript-filer, stilark, bilder og videoer.
CDN-er fungerer gjennom servere nærmest den besøkende på nettstedet som svarer på forespørselen. Innholdsleveringsnettverket kopierer sidene på et nettsted til et nettverk av servere som er spredt utover geografisk forskjellige steder, og mellomlagrer innholdet på siden. Når en bruker ber om en nettside som er en del av et innholdsleveringsnettverk, vil CDN-et omdirigere forespørselen fra det opprinnelige nettstedets server til en server i CDN-et som er nærmest brukeren og levere det mellomlagrede innholdet. CDN-er vil også kommunisere med den opprinnelige serveren for å levere innhold som ikke tidligere har blitt mellomlagret. Hastigheten forbedres igjen ved å distribuere innhold nærmere de besøkende på nettstedet ved å bruke en CDN-server i nærheten, noe som fører til at besøkende opplever raskere sideinnlastingstider. Enklere sagt, for eksempel, i stedet for at en bruker i London prøver å få tilgang til en server i LA, noe som kan føre til lavere internetthastigheter, vil brukeren bli omdirigert gjennom et CDN som er geografisk nærmest dem (London, Paris, Stockholm osv.). Per i dag går mesteparten av nettrafikken gjennom CDN-er, inkludert trafikk fra store nettsteder som Facebook, Netflix og Amazon.
Å bruke et CDN øker ikke bare hastigheten på leveringen av internettinnhold, det bidrar også til å beskytte nettstedet ditt mot visse former for cyberangrep, som for eksempel tjenestenektangrep . Det beskytter mot disse truslene fordi CDN-er håndterer mer trafikk og tåler maskinvarefeil bedre enn mange originalservere.
Kilde: CloudFlare , Webopedia
Tilleggslesning: Pantheons avanserte globale CDN for å fremme adopsjon av åpen kildekode i bedrifter
Relaterte begreper: Tjenestenekt (DoS) , Distribuert tjenestenekt (DDoS)
CDN-er er noe større selskaper er mer sannsynlig å implementere. Hovedgrunnene til at bedrifter ønsker å bruke CDN-er er å forbedre lastehastigheten til nettsteder og leveringshastigheten til innhold, samt å redusere sannsynligheten for å bli offer for og forbedre forsvaret mot distribuerte tjenestenektangrep (DDoS). Et mindre selskap trenger sannsynligvis ikke å forbedre lastehastigheten til nettsteder med et CDN, da de vanligvis ikke har en overveldende mengde trafikk. Et distribuert tjenestenektangrep kan utgjøre en potensiell trussel mot spillselskaper eller andre mellomstore til store bedrifter som banker eller forsvarsentreprenører. DDoS-angrep brukes sjelden mot små og mellomstore bedrifter med mindre de forstyrrer en hackergruppe. CyberHoot sier ikke at et tjenestenektangrep ikke vil skje, men kostnadene for beskyttelse er for høye for de fleste små og mellomstore bedrifter å ha råd til. CyberHoots beste råd til en liten og mellomstor bedrift er å vite hva et CDN er, og i beste fall etablere et forhold til en leverandør av CDN-beskyttelse uten å betale for beskyttelse. Leverandører av DDoS-beskyttelse inkluderer: Arbor Networks, AT&T, Verizon og Akamai. Mellomstore til store bedrifter bør ha kontrakter på plass for å beskytte seg selv på sekunder når de blir rammet av et DDOS-angrep. SMB-er bør ikke det. Hvis du ønsker å bruke et CDN, driver imidlertid Akamai , Cloudflare og Arbor Networks alle CDN-er i tillegg til DDOS-løsninger.
https://www.youtube.com/watch?v=Bsq5cKkS33I
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.