Et Computer Emergency Response Team (CERT) er en gruppe sikkerhetseksperter som reagerer på nettsikkerhetshendelser . Disse teamene jobber med mange unike nettsikkerhetshendelser som involverer skadelig programvare , virus og nettangrep på bedrifter. Arbeidet til et CERT omfatter et bredt spekter av sikkerhetsaktiviteter som tar sikte på å forhindre og minimere nettangrep uansett hvor de oppstår. CERT-team fokuserer på nettsikkerhetsproblemer, angrepsheuristikker og kommuniserer sine undersøkelser til den bredere forbrukerpopulasjonen. I denne forstand er et CERT-team som en honningkrukke som gir resten av oss råd om angrepsmetoder, utviklinger og evolusjoner.
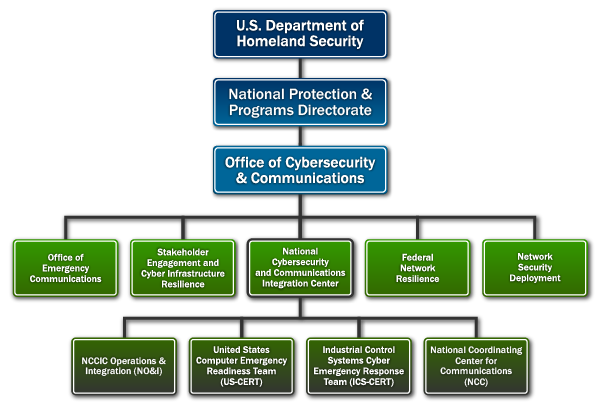
Til slutt kan CERT-team eksistere i store bedrifter, tjenesteleverandører med fokus på cybersikkerhet, individuelle nasjonalstater og samarbeidende grupper av nasjonalstater. Eksempler på CERT-organisasjoner inkluderer: US CERT , FIRST.org og Australias CERT-organisasjon.
Kilde: Techopedia
Relaterte begreper: Skadelig programvare , Trojansk hest , Virus
Relatert Reading:
USA utsteder cybersikkerhetsadvarsler om mangelfulle medisinske enheter
Wikipedia – Databeredskapsteam
Det er alltid lurt å abonnere på en organisasjon som et CERT eller en cybersikkerhetsenhet (CyberHoot) som kan holde deg informert om nye trusler, kritiske sårbarheter og angrepsvektorer du kan møte som SMB-eier. Abonner på US CERT for å få rådene deres og CyberHoot-nyhetsbrev for å holde deg oppdatert på de siste cybersikkerhetstruslene vi alle står overfor.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

