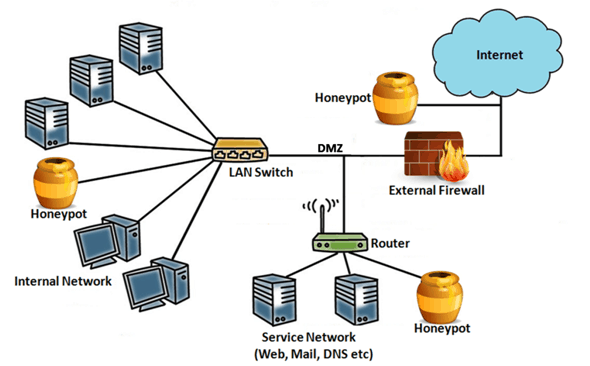
En honningkrukke innen cybersikkerhet refererer til en strategi som brukes for å fange cyberkriminelle som prøver å utnytte en sårbarhet og kompromittere et selskap. En honningkrukke kan være en utnyttbar programvarepakke, en utnyttbar datamaskin eller i noen kompliserte tilfeller et utnyttbart nettverkssegment. Disse tingene er bygget for å nøyaktig etterligne de virkelige målene for cyberangrep fra hackere. Men når de kompromitteres, påvirker de ikke produksjonsnettverk eller data , og viktigst av alt , de utløser en alarm hos selskapet som blir angrepet.
I den virkelige verden har vi sett disse operasjonene som politiaksjoner, der en undercover-agent utgir seg for å være kjøper av en ulovlig vare, møter den kriminelle og med støtte arresterer dem når de kjøper den ulovlige varen. Innen cybersikkerhet kan de samme aktivitetene forekomme, selv om evnen til å arrestere gjerningsmennene er sterkt redusert. Innen cybersikkerhet brukes honeypots oftest til å oppdage angrep fra sofistikerte hackere som kanskje ikke vet eller gjenkjenner at det målrettede systemet er et oppsett. I andre tilfeller brukes honeypots til å avlede angrep fra legitime mål. Honeypots brukes alltid til å få verdifull informasjon om hvordan cyberkriminelle opererer, hvem og hvordan de prøver å angripe systemer.
Kilde: Norton/Symantec
Relatert lesning: Løsepengevirus, snoking og forsøk på nedstengning
Generelt sett er Honeypots forbeholdt store bedrifter og sikkerhetsorganisasjoner som bruker dem til å samle inn skadelig programvare, identifisere nye angrep, inkludert « nulldagssårbarheter », og for å holde øye med hva hackere generelt driver med. CyberHoot har ikke sett et behov for eller bruk for Honeypots i de fleste SMB-miljøer. De er ikke en dårlig idé, men de gir kanskje ikke like mye avkastning på investeringen hvis de samme pengene ikke er tilgjengelige for opplæring og styring av dine ansatte.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

