Smishing, den nye phishingen

22. september 2020 | Blogg Smishing, den nye phishingen


smishing-trussel phishing

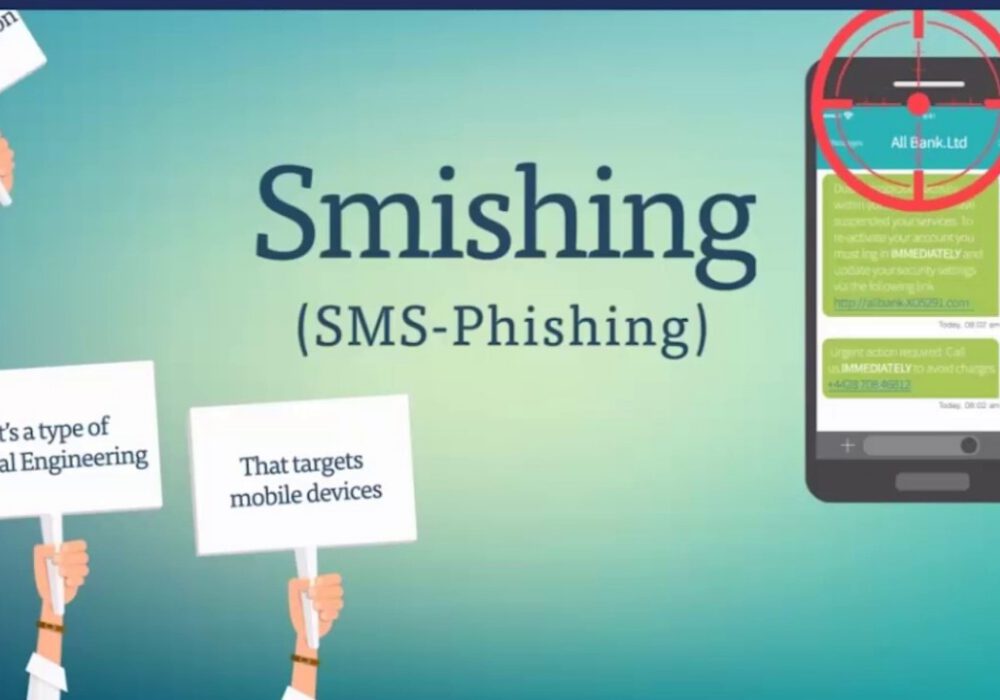
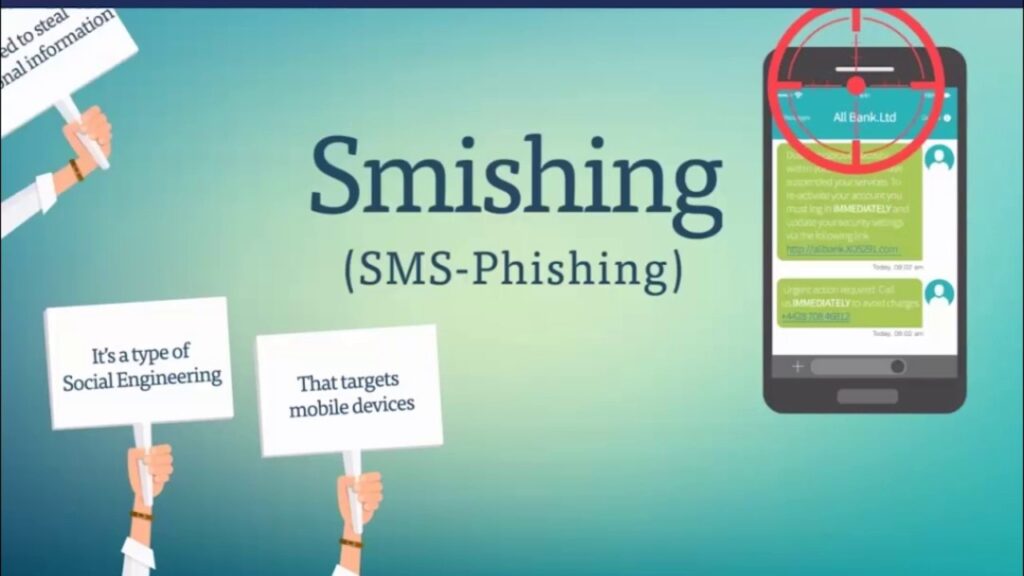
Mange kjenner til phishing , en form for sosial manipulering som har som mål å lure enkeltpersoner til å gjøre som hackere befaler. Hackere overtaler brukere til å klikke på ondsinnede lenker i en e-post, noe som resulterer i nedlasting av ondsinnede filer eller omdirigering til nettsteder som stjeler legitimasjon. Smishing er en mindre kjent form for phishing som retter seg mot smarttelefonbrukere via tekstmeldinger eller SMS-er. Når det lykkes, lurer smishing mottakeren til å gjøre noe. Som et phishing-angrep kan det være å besøke et uredelig nettsted og gi fra seg legitimasjonen din, eller å laste ned en useriøs applikasjon som kan kompromittere telefonen din eller stjele personlig informasjon. Enkelt sagt er smishing phishing via tekstmeldinger.

Hvorfor bruke smishing, ikke phishing?

Hackere finner stadig nye måter å få tilgang til brukerdata på. Hackere bruker smishing fordi folk har en tendens til å stole mer på en tekstmelding enn en e-post. De fleste er klar over sikkerhetsrisikoene forbundet med å klikke på lenker i e-poster, dette er mindre sant når det gjelder tekstmeldinger. En studie presentert av TechTalk viste at 98 % av vanlige tekstmeldinger blir lest og 20 % blir besvart, mens 45 % av vanlige e-poster blir lest og bare 6 % blir besvart. Det burde ikke komme som noen overraskelse at hackere tyr til smishing-angrep med økende hyppighet.

Smishing-anbefalinger

Generelt sett bør du ikke svare på tekstmeldinger fra folk du ikke kjenner. Det er den beste måten å holde seg trygg på. Dette gjelder spesielt når tekstmeldingen kommer fra et telefonnummer som ikke ser ut som et telefonnummer, for eksempel «5000» eller «452-981». Dette er et tegn på at tekstmeldingen faktisk bare er en e-post sendt til en telefon. Du bør utvise grunnleggende forholdsregler når du bruker telefonen, for eksempel:

  • Ikke klikk på lenker du får på telefonen med mindre du kjenner personen de kommer fra. Selv om du får en tekstmelding med en lenke fra en venn, bør du vurdere å bekrefte at de mente å sende lenken før du klikker på den.
  • En komplett Internett-sikkerhetspakke er ikke bare for bærbare og stasjonære datamaskiner. Den er også nyttig for mobiltelefonen din. Et VPN som «Norton Secure VPN» er også et lurt alternativ for mobilenhetene dine. Dette vil sikre og kryptere all kommunikasjon som finner sted mellom mobilen din og internett i den andre enden.
  • Installer aldri apper fra tekstmeldinger. Alle apper du installerer på enheten din, bør komme direkte fra den offisielle appbutikken. Disse programmene har grundige testprosedyrer som må gjennomgås før de er tillatt på markedet. Hvis du er i tvil om sikkerheten til en tekstmelding, ikke engang åpne den.
  • Hvis du mottar en tekstmelding som nevner at du bør oppdatere innstillinger eller melde deg av en tjeneste du ikke har registrert deg for, ignorer meldingen. Hvis du ser uautoriserte belastninger på kredittkort- eller debetkortutskriften din, ta det opp med banken eller kredittkortet ditt. De vil være på din side.

Nesten alle tekstmeldingene du mottar kommer til å være helt i orden. Men det skal bare én dårlig melding til for å kompromittere dataene og sikkerheten din. Med litt sunn fornuft og forsiktighet kan du sørge for at du ikke blir et offer for smishing.

Ytterligere anbefalinger for nettsikkerhet

Ikke bare bør du følge de tidligere sikkerhetsanbefalingene for Smishing, men det finnes andre måter CyberHoot anbefaler for å holde deg trygg i hverdagen på nettet: 

  • Lær opp ansatte i grunnleggende nettsikkerhet, og hjelp dem å bli mer bevisste på truslene de møter når de samhandler på nettet. (Phishing, Smishing, sosial manipulering)
  • Utfør regelmessig phishing-testing av ansatte (minst årlig, men helst kvartalsvis eller månedlig)
  • Vær forsiktig med offentlige, usikrede Wi-Fi-nettverk (bruk en VPN hvis du har med sensitiv informasjon å gjøre)
  • Veilede ansatte med retningslinjer for cybersikkerhet, i henhold til NIST-retningslinjene (WISP, Acceptable Use, Password Policy, etc.) 
  • Ansette en Password Manager, krev det i passordreglene dine, krev sterk passordhygiene hos dine ansatte og bedriften 
  • aktiver To-faktor autentisering der det er mulig, og spesielt på alle internettbaserte tjenester du bruker (O365, Salesforce, Finance-apper osv.)
  • Samarbeid med IT-personalet eller tredjepartsleverandører for å sikre at kritiske data blir behandlet kryptert i ro og underveis (sørg for at nøklene er sterke og passordene lange)
  • Ta regelmessig sikkerhetskopi av kritiske data etter 3-2-1-metodikk
  • Bruk prinsippet om minst privilegium 
  • Oppdater systemene dine regelmessig og sorter kritiske sårbarheter ved hjelp av en repeterbar prosess med etablerte tidslinjer basert på trusselnivåer
  • Hold deg oppdatert på de stadig skiftende cybertruslene
  • Vurder å ansette en virtuell Chief Information Security Officer (vCISO)
Ved å implementere disse tiltakene i bedriften din, vil du bli mer bevisst og sikrere. Du kan være trygg på at bedriften din er forberedt på disse angrepene.

For å lære mer om Smishing, se denne korte videoen:

Kilder

Norton

Phishing – CyberHoot-begrepet

Smishing – CyberHoot-begrepet

Vishing – CyberHoot-begrepet

Blandet trussel – CyberHoot-begrepet

Relaterte lesninger

Smishing-kampanje som bruker USPS som forkledning

Tekstmeldinger med teksten «Pakke venter» er SMS-trusler

Siste blogger

Hold deg skarp med det siste sikkerhetsinnsikt

Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Fartskontroller vs. rabatter for trygge sjåfører: Hvorfor belønninger bygger bedre sikkerhetsvaner

Fartskontroller vs. rabatter for trygge sjåfører: Hvorfor belønninger bygger bedre sikkerhetsvaner

Se for deg at du er på motorveien, og kjører omtrent 20 over grensen sammen med resten av trafikken. Brems lenger fremme ...

Les mer

CyberHoot-varsel: Microsoft Outlook er nede. Din gode dømmekraft er ikke det.

CyberHoot-varsel: Microsoft Outlook er nede. Din gode dømmekraft er ikke det.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...

Les mer

Ondsinnede nettleserutvidelser: Slik holder du nettleseren din ren

Ondsinnede nettleserutvidelser: Slik holder du nettleseren din ren

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...

Les mer