Steganografi er en interessant, men potensielt farlig teknikk for å skjule data eller skadelig kode i hemmelighet i en vanlig, ikke-hemmelig fil eller melding for å unngå oppdagelse. Bruken av steganografi kan kombineres med kryptering som et ekstra trinn for å skjule eller beskytte data. Steganografi kan brukes til å skjule nesten alle typer digitalt innhold, inkludert tekst, bilde, video eller lydinnhold. Dataene som skal skjules kan skjules i nesten alle andre typer digitalt innhold.
Praksisen med å legge til et vannmerke, varemerke eller andre identifiserende data skjult i multimedia- eller andre innholdsfiler, er en vanlig bruk av steganografi. For eksempel brukes vannmerking av utgivere for å identifisere kildemateriale som deles uten deres tillatelse. Pedofile bruker steganografi for å skjule ulovlig barnepornografi i bildefiler. Hackere transporterer skadelig programvare i ellers trygge filer, og til slutt filtrerer innsideangripere stjålet åndsverk fra selskaper ved hjelp av steganografi.
En forsker og utvikler ved navn David Buchanan avslørte en metode for å skjule opptil tre MB med data i et Twitter-bilde. I demonstrasjonen sin viste han både MP3-lydfiler og ZIP-arkiver som finnes i PNG-bildene som ligger på Twitter. Steganografi er ikke helt ny, men det faktum at bildene kan ligge på et populært nettsted som Twitter åpner for en mulighet for misbruk av ondsinnede aktører.
Selv om de vedlagte PNG-filene som er lagret på Twitter representerer gyldige bilder ved forhåndsvisning (nedenfor), var det nok å bare laste ned og endre filtypen for å få forskjellig innhold fra den samme filen.
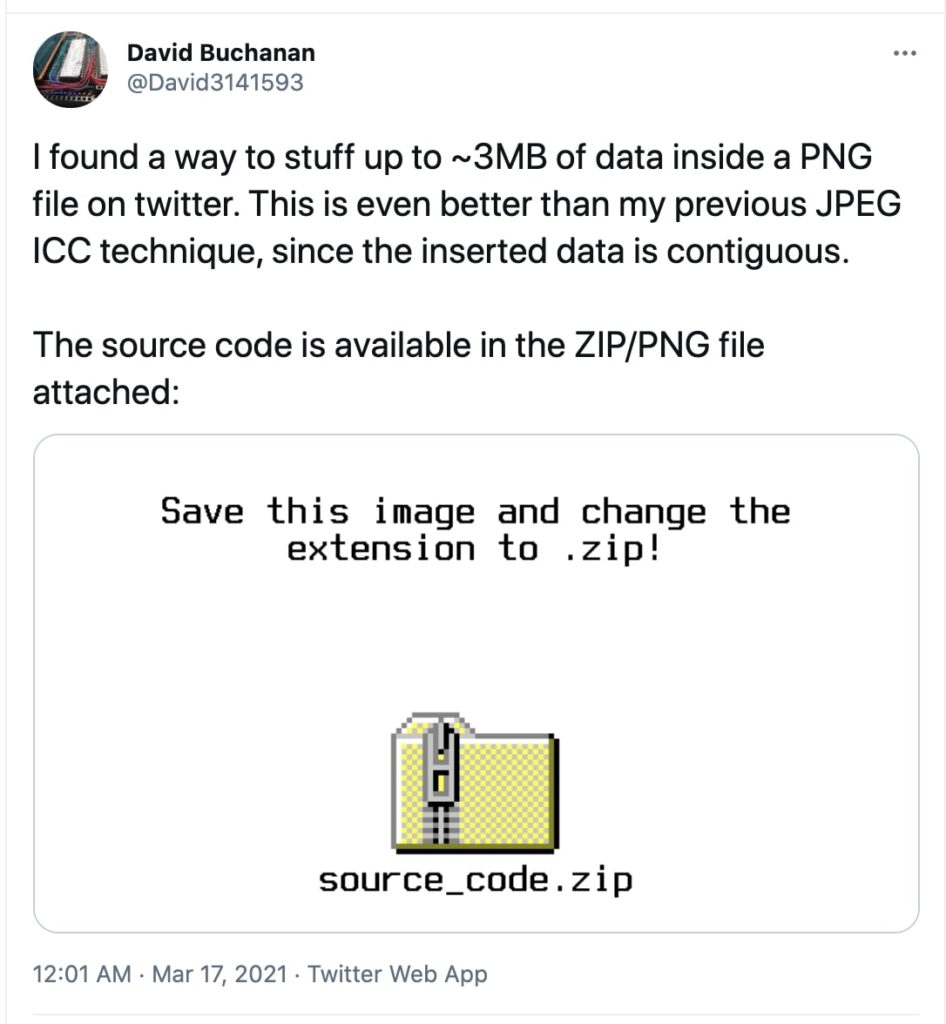
Som observert av CyberHoot, inneholder det 6 KB store bildet som forskeren tvitret et helt ZIP-arkiv. ZIP-filen inneholder Buchanans kildekode som alle kan bruke til å pakke diverse innhold inn i et PNG-bilde. For de som heller vil gå direkte til nedlastingen av filen, har forskeren gitt kildekode for å generere det han kaller « tweetable-polyglot-png» -filer på GitHub.
I et annet eksempel lastet opp på Twitter, tvitret Buchanan et bilde som kunne synge.
«Last ned denne, gi den nytt navn til .mp3, og åpne den i VLC for en overraskelse. (Merk: sørg for at du laster ned fulloppløsningsversjonen av filen, som skal være 2048 x 2048 piksler),» sa forskeren. Som testet av CyberHoot, er bildet som ligger på Twitter-bildeserveren nedenfor omtrent 2.5 MB stort og kan lagres med filtypen «.mp3».
https://pbs.twimg.com/media/Ewo_O6zWUAAWizr?format=png&name=large
Når den ble åpnet, ville bildefilen, som nå er i MP3-format, begynne å spille sangen Never Gonna Give You Up av Rick Astley.
Selv om denne taktikken potensielt er skadelig, krever den «brukerinnspill» for at angrepet skal kunne implementeres. Forskeren nevnte at det ikke nødvendigvis er en umiddelbar trussel mot bedrifter eller vanlige brukere, men uten at Twitter jobber med å løse problemet, kan det bli mye verre med tiden.
I mellomtiden finnes det andre ting bedriften din kan gjøre for å holde seg sikker. For den gjennomsnittlige små og mellomstore bedriften (SMB-en) utgjør ikke steganografi en ekstrem risiko. Oppdagelsen av bruk av steganografiske filer er utrolig vanskelig, dyrt og gir ofte ikke resultatene av hva som ble kryptert og innebygd i de aktuelle filene. Siden de fleste SMB-er har mange større hull som dataene deres kan sive ut gjennom, er det nok å vite at disse teknikkene finnes. SMB-er bør i stedet fokusere sine begrensede ressurser på de største risikoene de står overfor: manglende bevissthet blant ansatte om vanlige angrepsvektorer som phishing-angrep og svak eller dårlig passordhygiene . Ta tak i disse to kritiske problemene, så vil SMB-en din ha tatt tak i to av de største risikoene de står overfor, og årsaken til at de blir angrepet 15 ganger oftere.
kilder:
Steganografi – cybrarisk begrep
Ytterligere lesing:
Omstart av skadelig programvarelevering via steganografi
Slik sender du meldinger som selv NSA, FBI og CIA ikke kan lese
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.