Nylig har kryptobørser, stedet hvor du kan kjøpe og selge kryptovalutaer på internett, vært under aktivt og vellykket angrep. I ett tilfelle ble en kinesisk kryptobørs kalt Poly Networks ranet for kryptovalutaer verdt rundt 600 millioner dollar . Heldigvis var hackeren etisk nok til å gi det meste, om ikke alt (til slutt), tilbake til Poly Networks etter at de lovet å fikse feilen han utnyttet. Noen uker etter Poly Networks-hendelsen ble en japanskbasert kryptoplattform, Liquid , angrepet av hackere , som stjal kryptovalutaen deres verdt 100 millioner dollar. Hva skjer?
Detaljene om hvordan kryptovalutaen på 100 millioner dollar ble stjålet er ennå ikke offentliggjort. Det vi vet er at Liquid har besluttet å suspendere alle kryptoinnskudd og -uttak fra brukernes lommebøker inntil videre (se skjermbilde nedenfor).
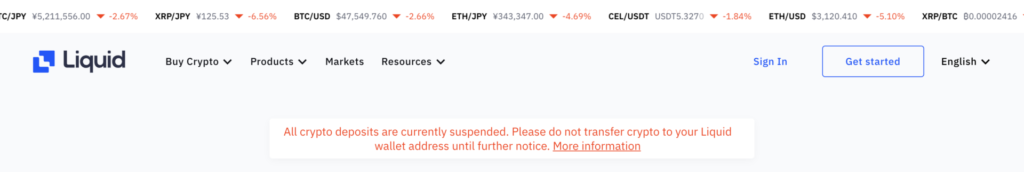
Hvis du klikker på lenken « Mer informasjon », kan du abonnere på fremtidige oppdateringer om statusen til kryptohandelsplattformen. Siden nevner at de flytter alle eiendelene sine til en kald lommebok inntil situasjonen er avgjort. En kald lommebok er en form for kryptovalutalommebok , også kjent som maskinvarelommebøker, der nøkler lagres på en minnepinne som oppbevares på et trygt sted (unntatt hackere) og bare kobles til en datamaskin når brukere ønsker å bruke kryptovalutaen sin. Valutaen i en kald lommebok er ytterligere beskyttet med sterk kryptering, noe som gjør den veldig sikker selv om enheten blir stjålet, selv om eieren ikke lenger har tilgang til myntene. Dette er den sikreste måten å beskytte private nøkler mot tyveri.
Kryptovalutaselskaper kan dukke opp ut av ingenting. Du kan ikke anta at kryptomyntene dine er ordentlig beskyttet på samme måte som du antar at bankinnskuddene dine er beskyttet. Det finnes ingen FDIC-beskyttelse på kryptovalutaer. Å være vert for en kryptovalutabørs på en sikker måte krever en enorm mengde høyteknologi og sofistikert cybersikkerhet. Banker kan gjøre disse tingene, men disse tyveriene avslører hvor svak den generelle cybersikkerheten til kryptovalutabørser egentlig er. CyberHoot ville ikke stole på mer enn $1000 i en enkelt kryptovalutabørs, da det virker for risikabelt for oss.
Hvis du er en Liquid-bruker, er det ikke mye du kan gjøre akkurat nå før de finner ut av situasjonen selv. Kanskje den samme hackeren som brøt seg inn i Poly Networks, brøt seg inn i Liquid, og valutaene vil bli returnert, men det er svært usannsynlig. CyberHoot anbefaler imidlertid følgende tiltak for å redusere sannsynligheten for å bli offer for kryptovalutatyveri. Følg disse tiltakene for å redusere risikoen.
Det finnes for tiden mer enn 10 000 forskjellige kryptovalutaer i omsetning, hvorav mange ble startet av kontantinnsprøytninger fra tidlige investorer. Det er viktig å forstå at ikke alle kryptovalutaer vil følge Bitcoin-mønsteret (eller engang standard aksjehandelsmønstre) med å gå fra noen få cent i verdi i 2010 til 45 000 dollar i august 2021. I tillegg har noen nye kryptovalutaer vært direkte svindel, der skaperne av mynten samler inn oppstartsmidler fra tidlige investorer i det som kalles en ICO ( initial coin offering ), bare for å stikke av uten å ha etablert den nye kryptovalutaen i det hele tatt. Så det kan være lurt å starte i det små med mikroinvestering og spille det trygt.
En kald lommebok ser ut til å være den sikreste måten å lagre kryptovalutaer på utenfor valutavekslinger. Du kan kontrollere den fysiske verden enklere enn den virtuelle verden for å beskytte investeringen din. Bare ikke vær den fyren som prøver å grave opp en gammel harddisk med bitcoins verdt 280 millioner dollar fordi han ved et uhell kastet 7500 bitcoin på en lokal søppelfylling.
I tillegg til å huske på disse anbefalingene, anbefaler CyberHoot følgende beste praksis for å beskytte enkeltpersoner og bedrifter mot, og begrense skader fra, nettbaserte cyberangrep:
kilder:
Ytterligere lesninger:
Kryptoplattformen Poly Network sier at hackede midler er returnert
Hackere angriper japansk kryptobørs og stjeler nesten 100 millioner dollar
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

