Google har utviklet og lansert et nytt beskyttelsestiltak mot informasjonskapsler som gjør informasjonskapsler for stjålne økter ubrukelige på andre enheter for nettsteder som er oppdatert for å støtte denne tilnærmingen. Her er hva det gjør, hvem det hjelper og hva du kan gjøre akkurat nå.
Den korte versjonen
Infostealer-skadevare trenger ikke passordet ditt eller MFA-kodene dine. Alt den trenger er den lille filen nettleseren din lagrer etter at du logger deg på, kalt en øktinformasjonskapsel. I årevis var det nok å stjele bare den filen til å utgi seg for å være deg på nettet, og omgå brukernavn, passord og til og med flerfaktorautentisering (MFA). Chrome knytter nå den filen til din spesifikke enhet, slik at øktinformasjonskapsler slutter å virke hvor som helst og forhindrer angrep med «økttyveri».
Når du logger deg på et nettsted, mottar nettleseren din en øktinformasjonskapsel, et lite token som beviser at du allerede er logget inn. Fra det tidspunktet og utover stoler serveren på tokenet, ikke passordet ditt. Dette gjorde nettlesingen rask og praktisk, men det skapte også en reell svakhet. Den som har informasjonskapselen, holder økten din, uten behov for passord og MFA.
Infotjuverfamilier som LummaC2 brukte 2024 og 2025 på å i stillhet høste disse tokenene og selge dem på nettmarkeder. Fordi informasjonskapsler ofte er gyldige i dager eller uker, hadde angriperne god tid til å bruke dem før noen la merke til det.
Det finnes ingen pålitelig måte å forhindre informasjonskapsler som kun bruker programvare på noe operativsystem.
Googles sikkerhetsteam, april 2026
Googles svar kalles Device Bound Session Credentials , eller DBSC. Det er nå tilgjengelig for alle på Chrome 146 for Windows, og macOS-støtte kommer snart. Ideen er enkel: i stedet for å stole på en informasjonskapsel alene, knytter Chrome økten til den fysiske enheten der du logget inn. Selv om en tyv stjeler informasjonskapselen, slutter den å fungere på alle andre maskiner.
Googles egen testing viste at DBSC blokkerte 94 % av forsøkene på å tyveri av informasjonskapsler under betaversjonen. For de 6 % som lyktes, krevde suksessen skadelig programvare som var privatnøkkelbevisst innebygd i maskinen på forhånd. Hver økt bruker også en separat nøkkel per nettsted, slik at nettsteder ikke kan bruke dette systemet til å spore deg på tvers av forskjellige besøk eller koble aktiviteten din sammen.
Chrome gikk først og mest fullstendig over. Her er en sammenligning av hvor hver større nettleser for stasjonære datamaskiner står i dag når det gjelder denne beskyttelsen. Apple uttrykte bekymring for en «superinformasjonskapsel» som muliggjør sporing som ikke kan slettes på tvers av økter. W3C-spesifikasjonen adresserer dette ved å sikre at nøkler slettes sammen med nettstedsdata. Apple er fortsatt i posisjonen «under diskusjon» snarere enn «under utvikling».
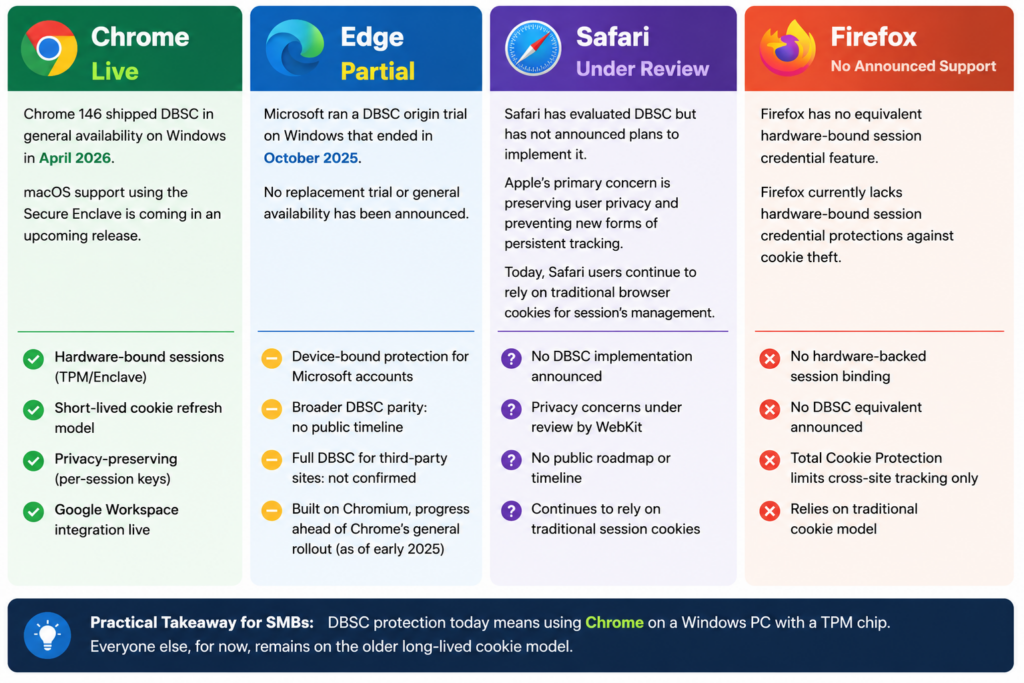
Denne beskyttelsen er reell og den betyr noe. Det er heller ikke slutten på historien. Her er fire ting du bør huske på.
Allerede stjålne informasjonskapsler
De 51.7 millioner legitimasjonspakkene som allerede flyter rundt på nettet påvirkes ikke. DBSC beskytter bare nye økter som opprettes etter at den er aktiv.
Eldre maskinvare
Enheter uten TPM eller Secure Enclave går tilbake til den gamle ubeskyttede oppførselen. Mange eldre bedriftsdatamaskiner har ikke denne brikken, så sjekk din.
Kjør PowerShell-kommandoen: Get-Tpm
Nettsidene må også oppdateres
DBSC krever at nettstedet legger til støtte på sin side. Google og Okta har gjort dette. De fleste andre apper og plattformer jobber fortsatt med det.
Andre nettlesere dekkes ikke
Alle som bruker Firefox, Safari eller Edge uten full DBSC-støtte, eller en mobilnettleser for jobbtilgang, får ikke denne beskyttelsen i dag.
Du trenger ikke å være sikkerhetsekspert for å dra nytte av dette. Chrome gjør det tunge arbeidet automatisk på støttet maskinvare. Din jobb er å sørge for at den kan gjøre jobben sin.
På en personlig enhet åpner du Chrome og går til Innstillinger, deretter Hjelp og deretter Om Google Chrome. Hvis du ikke bruker versjon 146 eller nyere, oppdaterer du nå. På Windows 11 har enheten din nesten helt sikkert TPM-brikken som kreves for at dette skal fungere. Hvis du bruker en eldre maskin eller Windows 10, bør du sjekke produsentens spesifikasjoner for å bekrefte.
For bedriftseiere og IT-ledere, legg dette til neste teaminnsjekking: bekreft at de ansatte bruker Chrome 146 eller nyere, be IT-personen din om å bekrefte at TPM er aktiv på Windows-enheter, og følg med på kunngjøringer fra de viktigste forretningsappene dine om DBSC-støtte. Fremgangen skjer raskt.
Din konklusjon i én linje: oppdater Chrome, sjekk maskinvaren din for en TPM-brikke, og føl deg trygg i vissheten om at mange nettsteder snart vil forhindre at stjålne øktinformasjonskapsler fungerer, og dermed stoppe angrep på tyveri av øktinformasjonskapsler. Cookiemonstrene vil være borte!
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Se for deg at du er på motorveien, og kjører omtrent 20 over grensen sammen med resten av trafikken. Brems lenger fremme ...
Les mer
Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les merGi folkene dine skarpere øyne, med den positive tilnærmingen som slår tradisjonell phish-testing.

