Forsvarsdepartementet (DoD) har jobbet med en ny universell standard kalt Cybersecurity Maturity Model Certification (CMMC). Denne modellen utvikles på grunn av den langsomme adopsjonen av forgjengeren – Defense Acquisition Federal Regulation Supplement (ofte referert til som «DFARS»). Det har vært en utbredt erkjennelse av at «one-size-fits-all»-forskriftene i DFARS ikke fungerte, og at de feilaktig hevdet at de overholdt forskriftene den inneholdt, når de faktisk ikke var i samsvar. Denne erkjennelsen har ført til dannelsen av en femtrinns modenhetsskala for cybersikkerhet som DoD-leverandører kan vurdere seg selv på og bli sertifisert mot. Dette er kjent som CMMC-standarden.
Du kan ta en titt på utkast v0.7 av CMMC, tilgjengelig her på CMMCs nettsted . Dette dokumentet viser hvordan bedrifter vil bli evaluert på den NIST-baserte modenhetsskalaen fra 1–5, hvor 1 demonstrerer grunnleggende cybersikkerhetshygiene, og 5 demonstrerer et avansert og progressivt cybersikkerhetsprogram som kombinerer retningslinjer, prosesser, repeterbarhet og effektivitet i proaktiv beskyttelse mot cybertrusler. CMMC fokuserer på tradisjonelle NIST 8700-171-kontroller, samtidig som den legger til noen få «andre» kontroller for å supplere dette spesifikke DoD-programmet. Standardområder for kontrolltiltak inkluderer:
Selv om CMMC fortsatt er under utvikling, viser tidlige utkast at organisasjoner vil kunne sertifisere seg som samsvarende på ett av fem nivåer som beskrevet nedenfor. CMMC vil gjennomgå og kombinere ulike standarder og beste praksis for nettsikkerhet, og kartlegge disse kontrollene og prosessene på tvers av flere modenhetsnivåer som spenner fra grunnleggende netthygiene til avansert. Her er hva vi for øyeblikket vet om CMMC-nivåene og deres respektive krav:
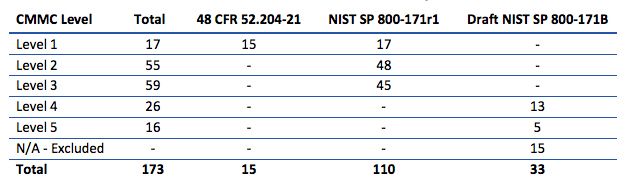
Det som ennå ikke er fastslått, er hvilket nivå en forsvarsleverandør må sertifiseres mot for å håndtere kontrollert, uklassifisert informasjon (CUI) i sitt arbeid med å støtte forsvarsindustrien. Mer informasjon vil følge etter hvert som informasjon utvikles og gjøres tilgjengelig gjennom dette nye lovgivningsinitiativet og standarden. Det er en erkjennelse av at basert på CUI-dataene en forsvarsleverandør, underleverandør eller hovedleverandør har tilgang til, vil det diktere nivået av samsvar som kreves av den aktuelle leverandøren.
Prime- og sub-kunder vil ikke møte de samme CMMC-sikkerhetskravene på alle kontrakter : Kilde: FedScoop.com
COVID-19-pandemien har ført til forsinkelser i mange CMMC-samsvarsplaner, som publisert i denne artikkelen . Ny informasjon vil bli publisert når den blir tilgjengelig.
Først må du vurdere driften din for å sikre samsvar med NIST 800-171-standarden, som er det CMMC bygger på (med noen ekstra kontroller).
Bruk de 14 kontrolldomenene som er oppført ovenfor, og vurder deg selv direkte eller ved å ansette en konsulent innen cybersikkerhet. Mål og rapporter om samsvar innenfor hvert av de 14 kontrolldomenene.
Deretter, lag en systemsikkerhetsplan der du skisserer dine nåværende beskyttelser som kreves av NIST 800-171-kravene.
Dette dokumentet lar deg begynne å skrive ned alle beskyttelsestiltakene dine som er på plass for å beskytte kontrollert, uklassifisert informasjon (CUI).
For det tredje, dokumenter utbedringsplanene dine for å håndtere områder der du ikke overholder NIST 800-171.
Dette gjøres ofte i form av et risikoregister med en prioritert liste over hull basert på kritiskhet, innvirkning og vesentlighet for organisasjonen din.
For det fjerde, begynn å gjennomføre utbedringsplanene dine og ta tak i manglene som ble identifisert i det tredje trinnet ovenfor.
Å samarbeide med et konsulentbyrå eller en leverandør av administrerte tjenester kan ofte gi deg noen av de raskeste og mest effektive måtene å håndtere manglene i cybersikkerhetsprogrammet ditt. Dette er fordi MSP måles på leveranser. Å prøve å gjøre dette internt med alle de andre kravene til dine ansatte kan føre til utbrenthet og i denne økonomien med så lav arbeidsledighet, personalomsetning. Så vær forsiktig når du prøver å håndtere denne nye standarden med dine egne interne ressurser.
Til slutt, sørg for at du dokumenterer prosessene dine med artefakter som kan brukes til å bevise at du gjør det du sier du gjør.
Altfor ofte, under revisjoner, er prosessen fullført, men det finnes ingen måte eller bevis samlet inn for å enkelt bevise at prosessen ble fulgt. Utform compliance-programmet ditt for å opprettholde artefakter eller bevis på at prosessen er fullført. For eksempel, opprett en oppsigelsesprosess med en oversikt for hver ansatt som har sluttet i ansettelsen din.
CyberHoot ble bygget for å fange opp samsvar fra alle dine ansatte ved å minne på, spore og eskalere til ledelsen hvem som overholder og ikke overholder dine retningslinjer, prosesser og opplæring i nettsikkerhet. Den automatiserer denne prosessen fullstendig, slik at du ikke trenger å jage papirarbeid, utføre individuelle HR-filrevisjoner eller noe av det. Enkelheten og brukervennligheten til CyberHoot fremgår av dette sitatet fra en klient som sa:
« Jeg fikk gjort mer på én dag med CyberHoot enn på et år med å prøve det gamle produktet vårt!» – Daniel Rickman, J&L Cable
Besøk CyberHoot.com for en gratis prøveperiode og begynn å forberede deg til CMMC-revisjoner og -sertifiseringer.
Neoscope har vært i drift i 12 år og har hjulpet kunder rundt om i New England og over hele USA med å overvåke, administrere og reparere sin IT-infrastruktur. Vi gjør dette på måter som gir et revisjonsspor med prosesser som tåler gransking. Ta kontakt med Neoscope i dag for å diskutere dine behov for CMMC-forberedelse. Din proaktive tilnærming i dag kan eliminere tapet av kritiske offentlige kontrakter på veien til CMMC-sertifiseringsfeil.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.