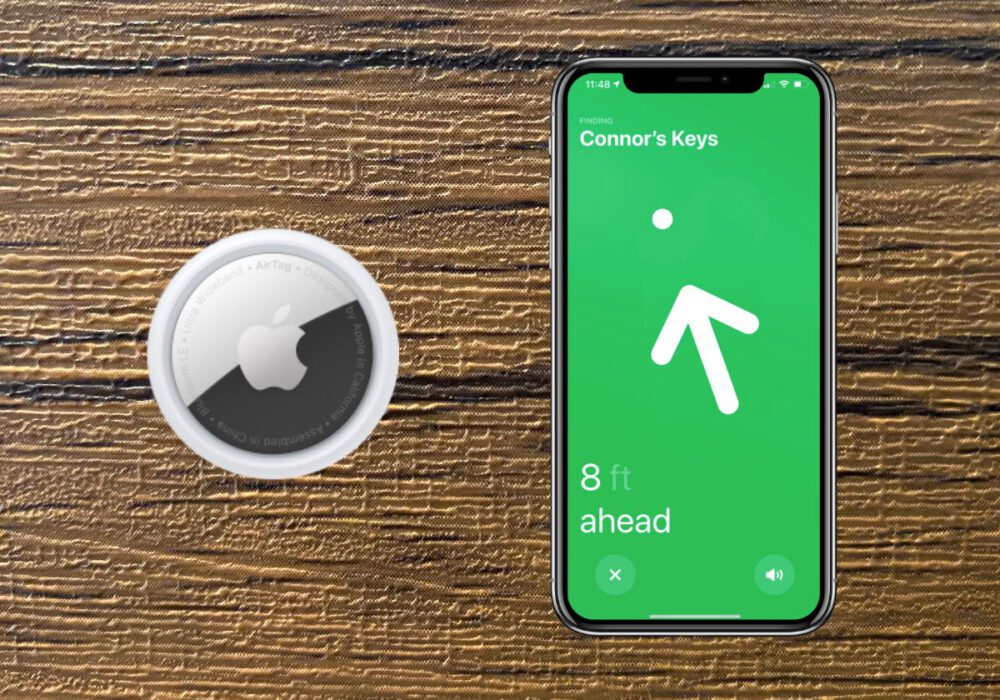
I april 2021 avduket Apple AirTag, en sporingsenhet som kan festes på nesten hva som helst, slik at brukerne ikke mister verdisaker. Brukere bruker disse ofte på nøkler, biler, halsbånd til kjæledyr eller barnas favorittleketøy, og kan enkelt finne dem i «Finn meg»-appen på iPhonen sin. Denne dingsen lar alle som finner en av disse posisjonssignalerne skanne den med en mobiltelefon og finne eierens telefonnummer hvis AirTag er satt til «Mistet modus». Nylig fant cybersikkerhetseksperter ut at den nyttige funksjonen kan brukes mot deg.
Ifølge forskningen kan denne funksjonen, som lar de som hjelper med å finne eieren av AirTag, misbrukes til å omdirigere den gode samaritanen til en iCloud phishing-side eller andre ondsinnede nettsteder.
AirTags «Mistet modus» lar brukere varsle Apple når en AirTag er borte. Hvis den settes til Mistet modus, genereres en unik URL på https://found.apple.com , og lar brukeren legge inn en personlig melding og et telefonnummer. Alle som finner AirTag og skanner den med en Apple- eller Android-telefon, vil umiddelbart se den unike Apple-URL-en med eierens melding. Informasjonen dukker opp uten at finneren blir bedt om å logge inn eller oppgi noen personlig informasjon. Men gjennomsnittspersonen er kanskje ikke klar over dette.
Problemet med Apples nåværende Lost Mode er at den ikke hindrer brukere i å injisere ondsinnet kode i telefonnummerfeltet, noe som kan føre til at den «gode samaritan»-enheten besøker en phishing-påloggingsside for Apple iCloud.
Hvis du bruker AirTags for øyeblikket for å holde oversikt over eiendelene dine, burde det ikke være noen risiko forbundet med det. Hvis du ser en av disse AirTags liggende rundt offentlig, kan det være best å bare la den ligge – akkurat som du ville gjort hvis du så en minnepinne på bakken, ikke sant?
Det er best å behandle disse AirTag-ene som potensielle trusler (hvis de blir funnet offentlig) inntil Apple fikser dette problemet, kanskje ved å fjerne tilpassbare meldinger. Det er kanskje ikke en dårlig idé å overlevere det til de rette myndighetene (politi, arrangementspersonell osv.) hvis du må være en god samaritan. Hvis du skanner en AirTag og landingssiden ber om påloggingsinformasjon eller virker rar, bare lukk nettleseren din og vit at «du prøvde» å hjelpe.
I tillegg til å være forsiktig når du skanner en AirTag, er det viktig å huske at det finnes andre måter å forbedre nettsikkerhetshygienen din på. CyberHoot anbefaler følgende beste praksis for å beskytte enkeltpersoner og bedrifter mot, og begrense skader fra, nettbaserte nettangrep:
Bla ned for å avtale en CyberHoot-demo i dag.
kilde:
Ytterligere lesninger:
Apple AirTag jailbroken – hacket i Rickroll-angrep
Apple AirTag hacket igjen – Gratis internett uten mobildataabonnement!
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les mer
De fleste phishing-tester lyver til de ansatte. Denne sier hei først! HootPhish forteller folk rett ut: dette er...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.