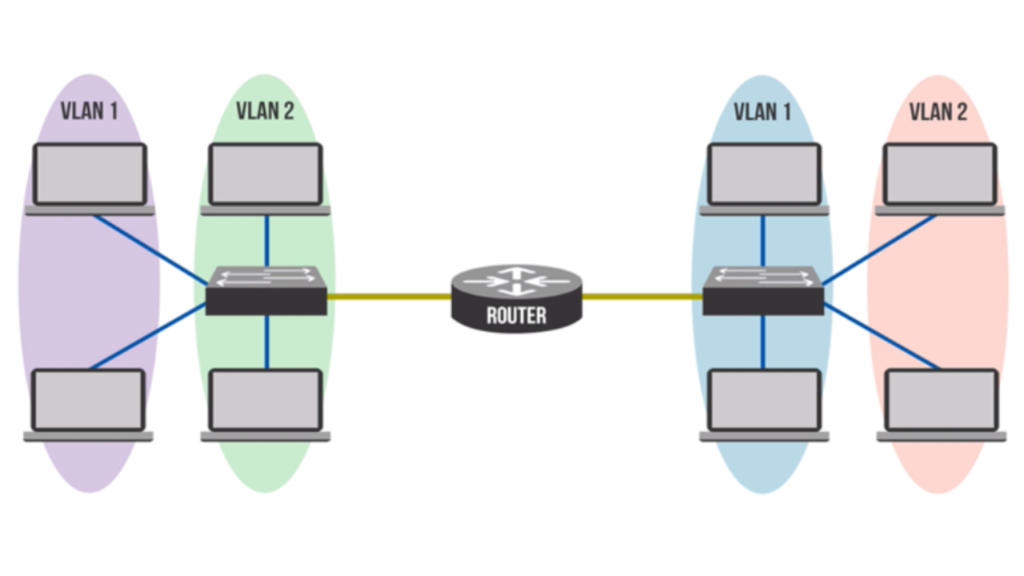
Een Private Virtual Local Area Network (PVLAN), ook wel poortisolatie genoemd, is een netwerksegmentatietechnologie voor Layer 2-netwerken. Hiermee kunnen afzonderlijke subnetwerken, of private VLAN's, onder het hoofd- VLAN worden gecreëerd . Door PVLAN toe te passen in een gedeelde netwerkomgeving, wordt de beveiliging van switchpoorten op Layer 2 verbeterd, omdat alleen apparaten binnen een subnetwerk met elkaar kunnen communiceren.
In reguliere VLAN's maken gebruikers doorgaans verbinding met verschillende IP-subnetten. Wanneer we VLAN's splitsen met behulp van PVLAN's, behoren hosts in verschillende PVLAN's nog steeds tot hetzelfde IP-subnet, maar kunnen ze door de lokale router worden geïsoleerd van elkaar. De router kan vervolgens communicatie tussen PVLAN's toestaan of verbieden met behulp van toegangslijsten.
Bij het werken met PVLAN's is het belangrijk om de verschillende typen poorten en VLAN-typen te begrijpen:
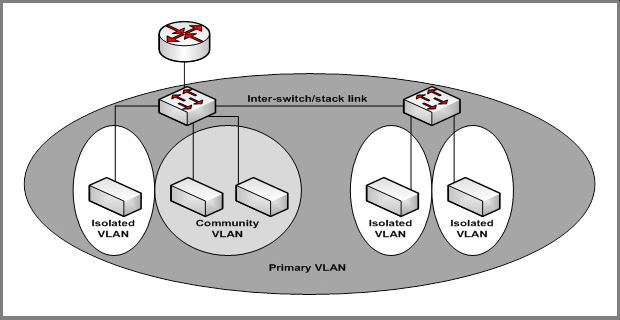
Promiscuous Port: Dit poorttype kan frames verzenden naar en ontvangen van alle andere poorten in het VLAN. Het wordt meestal aangesloten op een Layer 3-switch, router of andere gateway-apparaten.
Geïsoleerde poort: Deze bevindt zich in een sub-VLAN, maakt verbinding met een host en kan alleen communiceren met promiscuous poorten.
Communitypoort: Communitypoorten bevinden zich ook in een sub-VLAN en maken verbinding met een host. Ze kunnen echter alleen communiceren met promiscuous poorten en andere communitypoorten in hetzelfde subnetwerk.
Binnen een privé-VLAN zijn VLAN's in drie typen toegankelijk:
Primaire VLAN: Dit type VLAN verwijst naar de oorspronkelijke VLAN, die frames kan doorsturen naar al zijn sub-VLAN's (secundaire VLAN's) vanaf promiscuous poorten naar alle poorten die met de host zijn verbonden.
Geïsoleerde VLAN: Als secundaire VLAN kan de geïsoleerde VLAN alleen switchpoorten (geïsoleerde poorten) binnen de geïsoleerde VLAN ondersteunen die gegevens doorsturen naar promiscuous poorten in de primaire VLAN. Zelfs binnen dezelfde geïsoleerde VLAN kunnen de geïsoleerde poorten niet met elkaar communiceren.
Community-VLAN: Een community-VLAN is ook een type secundair VLAN. Switchpoorten (community-poorten) binnen hetzelfde community-VLAN kunnen met elkaar communiceren, evenals met poorten van het primaire VLAN. Dit type VLAN kan echter niet communiceren met andere secundaire VLAN's, inclusief andere community-VLAN's.
PVLAN is een belangrijke technologie waarmee u uw netwerk eenvoudig kunt segmenteren. Netwerksegmentatie kan zeer gunstig zijn voor de beveiliging van uw bedrijf. Het helpt de verspreiding van malware , virussen en zelfs hackers te beperken , omdat het interne, vertrouwde netwerk niet langer plat en open is. PVLAN's helpen u een zero-trust netwerkframework te realiseren. Als een hacker bijvoorbeeld via iemand van uw financiële afdeling toegang krijgt tot uw netwerk, kan die hacker zich niet lateraal naar een ander deel van het netwerk verplaatsen zonder een host op dat netwerk te compromitteren. En zelfs dan zou dat alleen mogelijk zijn als de hacker een host in het andere, geïsoleerde netwerk kan zien of ermee kan communiceren, omdat het netwerk gesegmenteerd is.
Firewalls worden vaak ingezet in het MKB met draadloze netwerkmogelijkheden waarmee u gast-wifi-netwerken fysiek en logisch kunt scheiden van vertrouwde wifi-netwerken. Zorg ervoor dat u uw vertrouwde wifi-netwerk koppelt aan uw Active Directory-gebruikersaccounts (met behulp van Radius) in plaats van een statisch wachtwoord. Dit elimineert het veelvoorkomende risico dat ontslagen medewerkers uw vertrouwde wifi-netwerk op de parkeerplaats gebruiken om gevoelige gegevens te stelen of uw bedrijf extra schade toe te brengen.
Daarnaast helpen onderstaande aanbevelingen u en uw bedrijf om veilig te blijven tegen de verschillende bedreigingen waarmee u dagelijks te maken kunt krijgen. Al deze suggesties kunt u verkrijgen door gebruik te maken van de vCISO-programmaontwikkelingsdiensten van CyberHoot.
Al deze aanbevelingen zijn ingebouwd in het CyberHoot-product of de vCISO-services van CyberHoot. Met CyberHoot kunt u uw medewerkers beheren, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze services. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecurity-nieuwsbrieven.
Bronnen:
Gerelateerde termen:
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Let op: als u zich wilt abonneren op onze nieuwsbrief, klik dan op een van de bovenstaande links (behalve de infographics) en voer uw e-mailadres in aan de rechterkant van de pagina. Klik vervolgens op ' Stuur mij nieuwsbrieven'.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meer
De meeste phishingtests liegen tegen je medewerkers. Deze test zegt eerst hallo! HootPhish vertelt mensen direct: dit is...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.