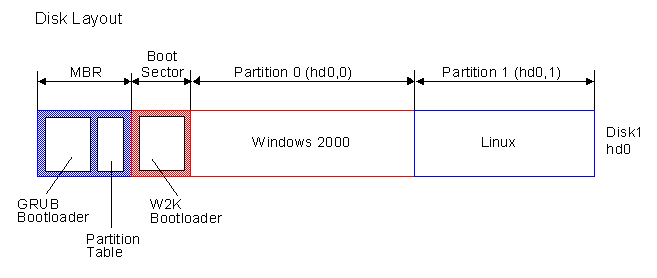
De Master Boot Record (MBR) is de informatie in de eerste sector van elke harde schijf die aangeeft hoe en waar een besturingssysteem zich bevindt, zodat het kan worden opgestart (geladen) in het hoofdgeheugen of het werkgeheugen (RAM) van de computer . De Master Boot Record wordt soms ook wel de "partitiesector" of de "hoofdpartitietabel" genoemd, omdat deze een tabel bevat die elke partitie aangeeft waarin de harde schijf is geformatteerd. Naast deze tabel bevat de MBR ook een programma dat de opstartsectorrecord leest van de partitie met het besturingssysteem dat in het RAM-geheugen moet worden opgestart. Deze record bevat op zijn beurt een programma dat de rest van het besturingssysteem in het RAM-geheugen laadt.
Aanvallers hebben destructieve wiper- malware gebruikt om de Master Boot Record (MBR) van een computer te vernietigen, waardoor deze onbruikbaar wordt. Door de MBR te vernietigen, kan de machine het besturingssysteem niet meer laden. Zonder besturingssysteem is het onmogelijk om de MBR te herstellen en wordt de machine volledig nutteloos en onherstelbaar.
Er zijn meldingen dat Wiper-malware door staten is gebruikt bij door de staat gesponsorde hackaanvallen. Zo werden in februari 2022 Russische Advanced Persistent Threats (APT's) in verband gebracht met een aanval op 70 Oekraïense overheidswebsites, waarbij deze destructieve malware werd gebruikt. Deze malware was gericht op de Oekraïense overheid, non-profitorganisaties en IT-instellingen, en leidde tot een toename van aanvallen en spionage op militaire doelen. Kleine en middelgrote bedrijven worden echter zelden aangevallen met deze geavanceerde malwaretools die een computer kunnen vernietigen. Er zijn echter wel beschermende maatregelen die elke organisatie zou moeten nemen om de kans te verkleinen dat ze slachtoffer worden van Wiper-malware of andere aanvallen.
Aanvullende aanbevelingen voor cyberbeveiliging
Daarnaast helpen onderstaande aanbevelingen u en uw bedrijf om veilig te blijven tegen de verschillende bedreigingen waarmee u dagelijks te maken kunt krijgen. Al deze suggesties kunt u verkrijgen door gebruik te maken van de vCISO-programmaontwikkelingsdiensten van CyberHoot.
Al deze aanbevelingen zijn ingebouwd in het CyberHoot-product of de vCISO-services van CyberHoot. Met CyberHoot kunt u uw medewerkers beheren, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze services. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecurity-nieuwsbrieven.
Bronnen:
Extra Reading:
Wisser gebruikt bij aanval op Iran National Media Network
Er komt meer informatie naar buiten over WhisperGate-malware die Oekraïne trof
Gerelateerde termen:
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Let op: als u zich wilt abonneren op onze nieuwsbrief, klik dan op een van de bovenstaande links (behalve de infographics) en voer uw e-mailadres in aan de rechterkant van de pagina. Klik vervolgens op ' Stuur mij nieuwsbrieven'.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

De meeste phishingtests liegen tegen je medewerkers. Deze test zegt eerst hallo! HootPhish vertelt mensen direct: dit is...
Lees meer
Ernstgraad: KRITIEK (CVSS 9.2) | Uitgegeven: 22 oktober 2026 Op 21 oktober werden twee kritieke kwetsbaarheden in PHP ontdekt,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Zelfs voordat Claude Code maakte...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

