ILOVEYOU-virus

3 februari 2020 | cyber ILOVEYOU-virus


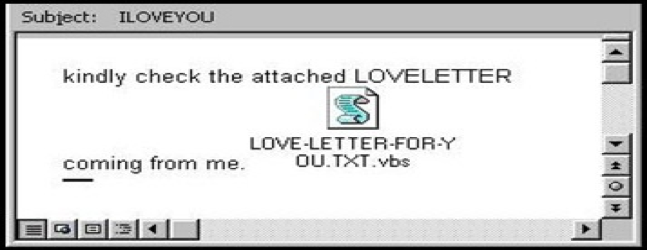
Het ILOVEYOU-virus, ook wel bekend als de Love Bug, is een computervirus dat in mei 2000 meer dan 10 miljoen Windows-computers infecteerde. Het virus was een e-mail met als onderwerp "ILOVEYOU" en als bijlage "Love Letter For You.txt.vbs". Gebruikers dachten dat dit een normaal en veilig bestand was om te openen, maar helaas hadden ze het mis. Bij het openen van het bestand werd een script uitgevoerd dat het lokale systeem beschadigde en zich verspreidde naar andere gebruikers door zichzelf naar hun contacten op hun apparaten te sturen.

Wat betekent dit voor mijn MKB-bedrijf?

Om te voorkomen dat u slachtoffer wordt van dit soort aanvallen en andere huidige bedreigingen, moet u het volgende doen om uw gevoelige informatie te beschermen:

  1. Beheer medewerkers met beleid en procedures. U hebt minimaal een wachtwoordbeleid, een beleid voor acceptabel gebruik, een beleid voor informatieverwerking en een schriftelijk informatiebeveiligingsprogramma (WISP) nodig.
  2. Train medewerkers in het herkennen en vermijden van gevaarlijke situaties phishing-aanvallenImplementeer een Learning Management-systeem zoals CyberHoot om medewerkers de vaardigheden te leren die ze nodig hebben om zelfverzekerder, productiever en veiliger te zijn.
  3. Test medewerkers met phishingaanvallen om te oefenen. Met de phishingtests van CyberHoot kunnen bedrijven medewerkers testen met geloofwaardige phishingaanvallen en degenen die falen een training in phishing geven.
  4. Implementeer kritieke cyberbeveiligingstechnologie, waaronder two-factor authenticatie op alle kritieke accounts. Schakel spamfiltering in voor e-mail, valideer back-ups, implementeer DNS-beveiliging, antivirusen anti-malware op al uw eindpunten.
  5. In het moderne tijdperk van thuiswerken moet u ervoor zorgen dat u de persoonlijke apparaten die verbinding maken met uw netwerk goed beheert. Controleer de beveiliging ervan (patchen, antivirus, DNS-beveiliging, etc.) of verbied het gebruik ervan volledig.
  6. Als u de afgelopen twee jaar geen risicobeoordeling door een derde partij heeft laten uitvoeren, is het nu tijd om er een te laten uitvoeren. Het opzetten van een risicomanagementkader binnen uw organisatie is cruciaal om uw meest ernstige risico's aan te pakken met de beperkte tijd en middelen die u ter beschikking hebt.
  7. Sluit een cyberverzekering af om u te beschermen in een catastrofale situatie. Cyberverzekeringen zijn niet anders dan auto-, brand-, overstromings- of levensverzekeringen. Ze zijn er wanneer u ze het hardst nodig hebt.

De meeste van deze aanbevelingen zijn ingebouwd in CyberHoot. Met CyberHoot kunt u uw medewerkers beheren, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze diensten. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecuritynieuwsbrieven.

Bron : Symantec

Bekijk de onderstaande video om de vijf meest destructieve video's aller tijden te zien:

Beveilig uw bedrijf vandaag nog met CyberHoot!!!


Meld u aan

Laatste blogs

Blijf scherp met het laatste nieuws beveiligingsinzichten

Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Je agenda heeft een ongenode gast.

Je agenda heeft een ongenode gast.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...

Lees meer

De gepatenteerde phishingtest die zichzelf introduceert

De gepatenteerde phishingtest die zichzelf introduceert

De meeste phishingtests liegen tegen je medewerkers. Deze test zegt eerst hallo! HootPhish vertelt mensen direct: dit is...

Lees meer

NOODADVIES: Kritieke PHP-kwetsbaarheden (“PHP2Shell”) vereisen vandaag nog actie.

NOODADVIES: Kritieke PHP-kwetsbaarheden (“PHP2Shell”) vereisen vandaag nog actie.

Ernstgraad: KRITIEK (CVSS 9.2) | Uitgegeven: 22 oktober 2026 Op 21 oktober werden twee kritieke kwetsbaarheden in PHP ontdekt,...

Lees meer