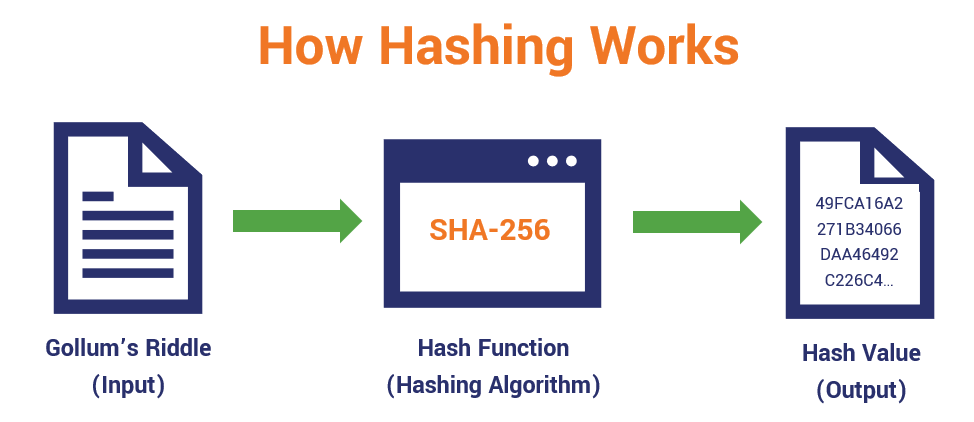
Hashing is het proces waarbij een invoer, in de vorm van een sleutel, wordt omgezet in een uitvoercode met een uniforme lengte. De invoersleutel kan een vaste lengte hebben, zoals een geheel getal, of een variabele lengte, zoals een naam of wachtwoord. De uitvoer is een hashcode die wordt gebruikt om een hashtabel te indexeren die de gegevens of records bevat, of verwijzingen daarnaartoe.
Hashfuncties kunnen drie (3) specifieke functies uitvoeren:
Sterke hashfuncties zorgen voor twee dingen:
Hash-tabellen creëren een lijst waarin alle waardeparen worden opgeslagen en gemakkelijk toegankelijk zijn via de index. Het resultaat is een techniek om sleutelwaarden in een databasetabel zeer efficiënt te benaderen, en tevens een methode om de beveiliging van een database te verbeteren door middel van encryptie.
Een van de belangrijkste toepassingen van hash-algoritmen is te vinden in wachtwoordmanagers. In dit artikel beschrijft Cyberhoot hoe wachtwoorden moeten worden gesalt en gehasht om te voorkomen dat hackers een wachtwoord kunnen achterhalen aan de hand van de hashtabel. Dit wordt bereikt door de uitvoer van een hashfunctie recursief te gebruiken als invoer voor de volgende hashberekening. In het geval van een hoofdwachtwoord kan dit tienduizenden keren worden herhaald om de eigenaar van het hoofdwachtwoord maximale bescherming te bieden. Wanneer websites geen geschikte recursieve hashfuncties op onze wachtwoorden toepassen, worden onze wachtwoorden beschikbaar voor hackers om te hergebruiken bij aanvallen op ons.
Wat moet mijn MKB of MSP doen?
Hashing en encryptie zijn belangrijk voor een mkb of MSP om de vertrouwelijkheid van kritieke en gevoelige informatie te beschermen. Mkb's/MSP's kunnen onderworpen zijn aan wettelijke voorschriften zoals HIPAA of PCI, die vereisen dat specifieke soorten gegevens (medische dossiers, PAN-gegevens van creditcards) worden beschermd tegen openbaarmaking (bescherming van de vertrouwelijkheid).
De beste strategie voor het MKB om aan dergelijke vereisten te voldoen, is om dergelijke gegevens NIET in hun bezit te hebben. PCI-nalevingsverplichtingen kunnen bijvoorbeeld vaak worden omzeild door samen te werken met online webservices die de kredietautorisatie buiten uw website of winkel uitvoeren en de MKB/MSP simpelweg een autorisatiecode terugsturen.
In gevallen waarin een MKB/MSP dergelijke kritieke en gevoelige gegevens moet verzamelen en opslaan, is het in de volgende stap raadzaam om de gegevens recursief te hashen en eventueel te versleutelen. Zorg er wel voor dat u de decoderingssleutels goed beschermt.
Daarnaast helpen onderstaande aanbevelingen u en uw bedrijf om veilig te blijven tegen de verschillende bedreigingen waarmee u dagelijks te maken kunt krijgen. Al deze suggesties kunt u verkrijgen door gebruik te maken van de vCISO-programmaontwikkelingsdiensten van CyberHoot.
Al deze aanbevelingen zijn ingebouwd in het CyberHoot-product of de vCISO-services van CyberHoot. Met CyberHoot kunt u uw medewerkers beheren, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze services. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecurity-nieuwsbrieven.
Gerelateerde term:
Aanvullende literatuur :
Hoe u wachtwoorden veilig kunt hashen
Bronnen :
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

