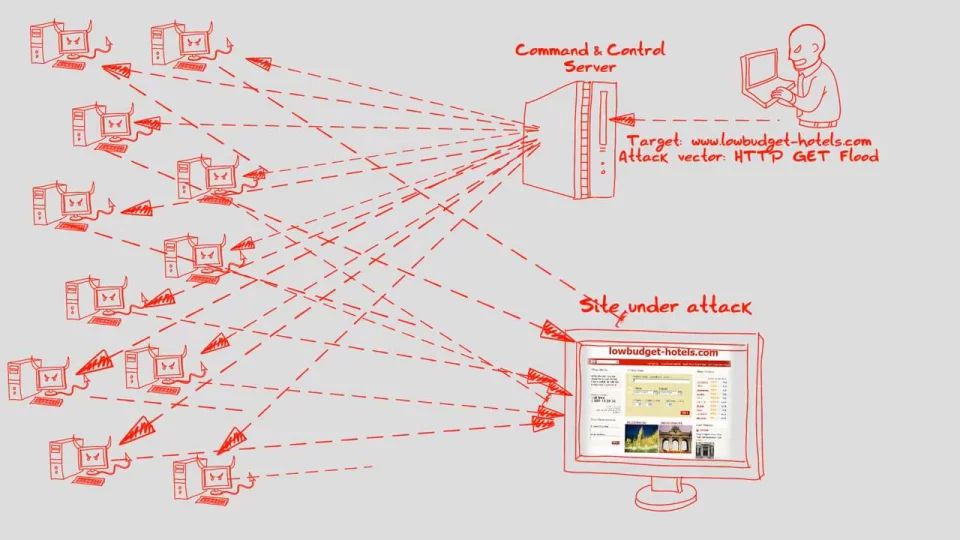
Distributed Denial of Service (DDoS) -aanvallen zijn een type Denial of Service (DoS) -aanval. Een DDoS-aanval omvat meerdere verbonden online apparaten, gezamenlijk bekend als een botnet , die worden gebruikt om een doelwebsite te overbelasten met nepverkeer.
In tegenstelling tot andere soorten cyberaanvallen proberen DDoS-aanvallen uw beveiliging niet te schenden. DDoS-aanvallen zijn erop gericht uw website en servers ontoegankelijk te maken voor legitieme gebruikers. DDoS kan ook worden gebruikt als rookgordijn voor andere kwaadaardige activiteiten en om beveiligingsapparaten uit te schakelen, waardoor de beveiligingsperimeter van het doelwit wordt overschreden.
Een succesvolle DDoS-aanval (Distributed Denial of Service) is een zeer opvallende gebeurtenis met een grote impact op een complete online gebruikersgroep. Dit maakt het een populair wapen voor hacktivisten, cybervandalen, afpersers en iedereen die een punt wil maken of een zaak wil verdedigen.
Wat betekent dit voor mijn MKB of MSP?
MKB-bedrijven hoeven zich doorgaans geen zorgen te maken over de dreiging van een DDoS-aanval, maar als u actief bent in bepaalde sectoren (politiek, maatschappelijke doelen, enz.) is het wellicht verstandig om dit te onderzoeken. Een van de beste manieren om DDoS-aanvallen te voorkomen, is door simpelweg de capaciteit te hebben om grote hoeveelheden inkomend verkeer te verwerken. Afhankelijk van uw situatie kan dit betekenen dat u uw eigen netwerk moet versterken of gebruik moet maken van een Content Delivery Network (CDN) , een dienst die is ontworpen om enorme hoeveelheden verkeer te verwerken. Uw netwerkprovider biedt mogelijk ook eigen beveiligingsdiensten aan waar u gebruik van kunt maken.
Daarnaast helpen onderstaande aanbevelingen u en uw bedrijf om veilig te blijven tegen de verschillende bedreigingen waarmee u dagelijks te maken kunt krijgen. Al deze suggesties kunt u verkrijgen door gebruik te maken van de vCISO-programmaontwikkelingsdiensten van CyberHoot.
Al deze aanbevelingen zijn ingebouwd in het CyberHoot-product of de vCISO-services van CyberHoot. Met CyberHoot kunt u uw medewerkers beheren, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze services. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecurity-nieuwsbrieven.
Bronnen :
Gerelateerde termen:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

