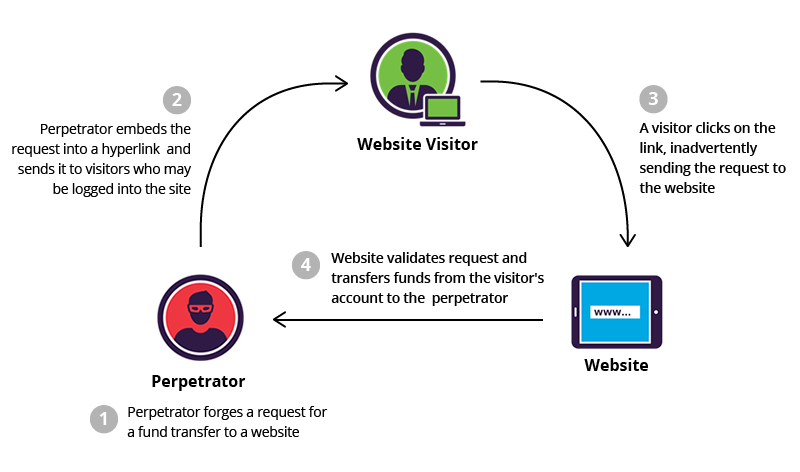
Cross-Site Request Forgery (CSRF) , ook wel XSRF genoemd, is een aanvalsmethode die een webbrowser misleidt om ongewenste acties uit te voeren in een gebruikersapplicatie. Net als phishingaanvallen worden CSRF-aanvallen doorgaans uitgevoerd met behulp van kwaadaardige social engineering , zoals een e-mail of link die het slachtoffer ertoe verleidt een vervalst verzoek naar een server te sturen. Omdat de nietsvermoedende gebruiker op het moment van de aanval is geauthenticeerd door zijn of haar applicatie, is het bijna onmogelijk om een legitiem verzoek te onderscheiden van een vervalst verzoek. Een succesvolle CSRF-aanval kan verwoestende gevolgen hebben voor zowel het bedrijf als de gebruiker. Het kan leiden tot beschadigde zakelijke relaties, ongeautoriseerde geldtransfers, gewijzigde wachtwoorden en datadiefstal. Afhankelijk van de aard van de CSRF-aanval kan de hacker volledige controle over het account van de gebruiker verkrijgen . Als de gecompromitteerde gebruiker een bevoorrecht (beheerders)account binnen de applicatie heeft, kan de aanvaller mogelijk volledige controle krijgen over alle gegevens en functionaliteit van de applicatie.
Bron: Imperva , PortSwigger
Aanvullende informatie: Google en Mozilla leggen de basis voor een 'post-XSS-wereld'.
Gerelateerde termen: Sessiekapingsaanval
Kleine en middelgrote bedrijven (MKB) kunnen een aantal preventieve maatregelen nemen om CSRF-aanvallen te voorkomen en uw medewerkers ertegen te beschermen. Vanuit het perspectief van de gebruiker is preventie een kwestie van het beveiligen van inloggegevens en het weigeren van toegang tot applicaties door onbevoegden.
Best practices voor werknemers zijn onder meer:
Best practices voor bedrijven die code ontwikkelen:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

