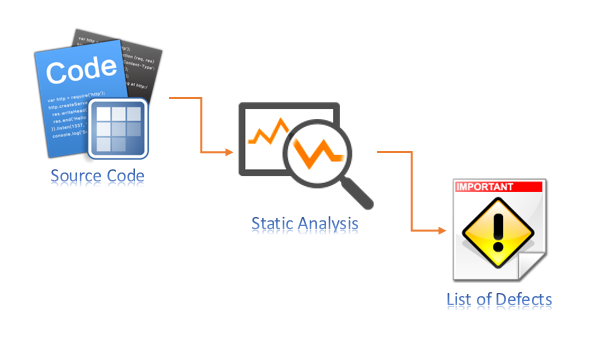
Statische codeanalyse is de analyse van softwarecode wanneer het programma niet draait. De analyse van de draaiende of gecompileerde, uitvoerende code wordt dynamische codeanalyse genoemd . De statische methode van codeanalyse onderzoekt de broncode, oftewel bytecode, of applicatiebinaries op beveiligingslekken . Statische analyse kijkt naar de interne structuur van elk programma, in plaats van naar de uitvoer ervan.
Bron: Veracode
Aanvullende informatie: Trends in 2020: De markt voor statische codeanalysesoftware groeit enorm op wereldniveau van 2020 tot 2025
Gerelateerde termen: Dynamische codeanalyse , kwetsbaarheid
Het is altijd een goed idee om codeerfouten op te sporen voordat ze in productie gaan. Statische codeanalyse is een grondige aanpak die mogelijk kostenefficiënter is (dan dynamische codeanalyse) en bugs al in een vroeg stadium van de softwareontwikkelingscyclus kan detecteren. Statische codeanalyse kan ook fouten aan het licht brengen die niet aan het licht zouden komen in een dynamische test. Dynamische codeanalyse daarentegen kan subtiele fouten en kwetsbaarheden blootleggen die te complex zijn om alleen met statische analyse te worden ontdekt. Ontwikkelaars zouden consistent en regelmatig een budget moeten reserveren voor statische codeanalyse, gekoppeld aan elk groot codeerproject of releaseschema.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

