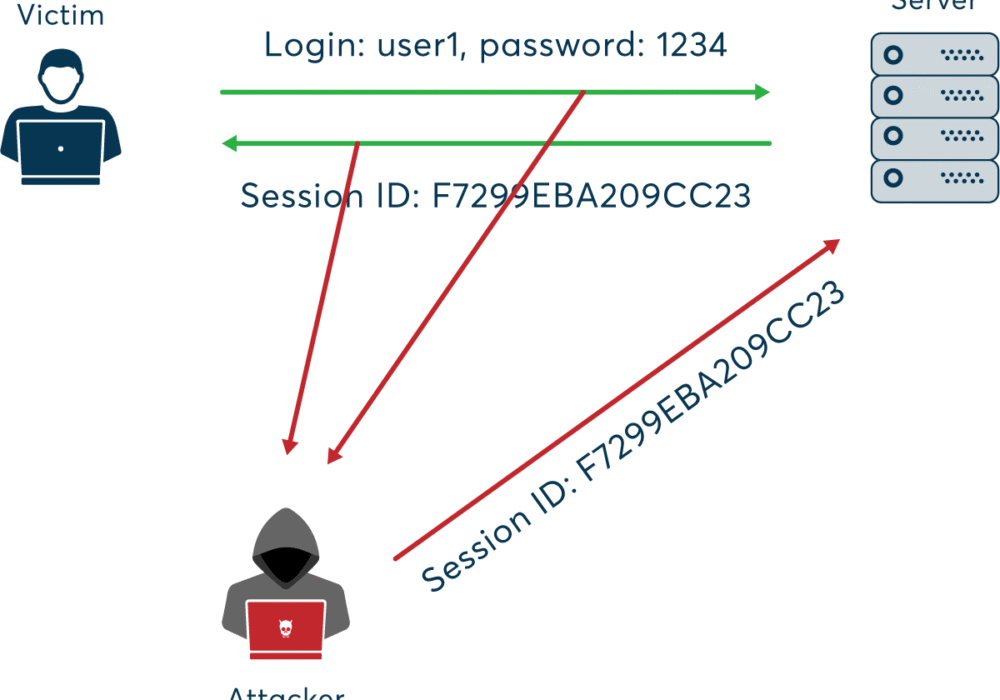
Een sessiekapingsaanval vindt plaats wanneer een aanvaller een gebruikerssessie overneemt . Een normale sessie begint wanneer u inlogt op een dienst, bijvoorbeeld uw bankapplicatie, en eindigt wanneer u uitlogt. De sessiekapingsaanval is gebaseerd op de kennis van de aanvaller over uw sessiecookie, vandaar dat het ook wel 'cookiekaping' of 'cookie-sidejacking' wordt genoemd. Hoewel elke computersessie kan worden gekaapt, komt sessiekaping het meest voor bij browsersessies en webapplicaties. In de meeste gevallen plaatst de server, wanneer u inlogt op een webapplicatie, een tijdelijke sessiecookie in uw browser om te onthouden dat u momenteel bent ingelogd en geauthenticeerd. HTTP is een stateless protocol en sessiecookies die aan elke HTTP-header zijn gekoppeld, zijn de meest gebruikte manier voor de server om uw browser of uw huidige sessie te identificeren.
Om sessiekaping uit te voeren, moet een aanvaller de sessie-ID van het slachtoffer kennen of kunnen voorspellen. Dit kan worden verkregen door de sessiecookie te stelen of de gebruiker te verleiden op een schadelijke link met een geprepareerde sessie-ID te klikken. In beide gevallen kan de aanvaller, nadat de gebruiker is geauthenticeerd op de server, de sessie kapen door dezelfde sessie-ID te gebruiken voor zijn eigen browsersessie. De server wordt vervolgens misleid om de verbinding van de aanvaller te behandelen als de geldige, geautoriseerde sessie van de oorspronkelijke gebruiker.
Bron: NetSparker
Extra Reading:
Gerelateerde termen:
De beste manier om u te verdedigen tegen een sessie-hijackingaanval is door uw medewerkers te informeren over de risico's die dagelijks internetgebruik met zich meebrengt en wat ze kunnen doen om de kans op een beveiligingslek te verkleinen. Deze aanvallen kunnen worden uitgevoerd doordat een gebruiker op een phishinglink klikt of een bijlage opent waarmee de hacker informatie over uw browserverbinding kan verkrijgen. Door medewerkers te informeren over de gevaren van phishing, in combinatie met het gebruik van de Phish Testing-modules van CyberHoot, kunt u de kans aanzienlijk verkleinen dat u of uw bedrijf slachtoffer wordt van een dergelijke aanval.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.