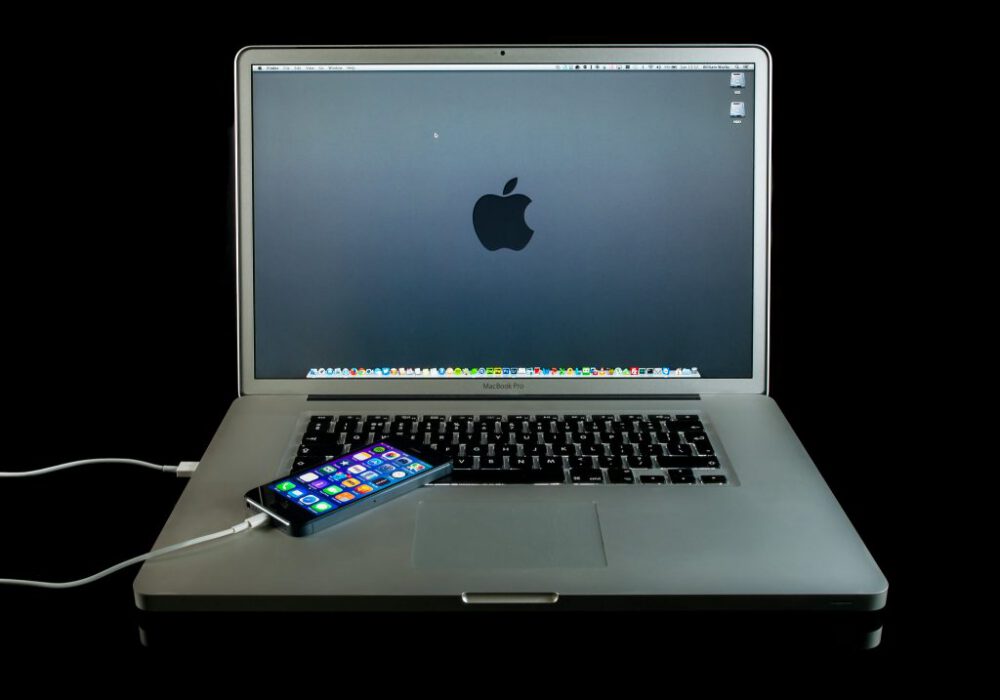
De meesten van ons hebben onze mobiele telefoon tientallen, zo niet honderden keren met onze laptop verbonden. Maar heb je je ooit zorgen gemaakt over een gehackte oplaadkabel? Beveiligingsonderzoekers hebben gehackte iPhone Lightning-kabels ontdekt met ingebouwde wifi-chips die in staat waren om onze gegevens te stelen. We durven te wedden dat de meeste mensen er niet aan denken dat ze via de oplaadkabel van hun iPhone gehackt kunnen worden. Mensen maken zich zorgen over hackaanvallen via phishing-e-mails, zoals hier beschreven: Phishing-aanvallen vermijden . Anderen maken zich terecht zorgen over wachtwoordbeveiliging, zoals hier besproken: Wachtwoorden, wachtzinnen en wachtwoordmanagers . Maar oplaadkabels? Dat is toch ondenkbaar. Hackers hebben de iPhone Lightning-kabel gehackt om een kleine wifi-transceiver in de kabel zelf te plaatsen. Wanneer een iPhone, iPod of iPad op een computer wordt aangesloten en je gegevens synchroniseert (foto's, muziek, apps, enz.), stelt het ingebouwde wifi-apparaat een hacker in de buurt in staat om de volledige controle over je computer over te nemen. Eenmaal verbonden, kan de hacker draadloos malware naar je apparaat verzenden en tegelijkertijd je gegevens stelen.
Een hacker genaamd "MG" bestudeerde en experimenteerde met Lightning-kabels. Met uitstekende programmeervaardigheden en een weekendje werk creëerde MG een kwaadaardige " proof of concept " -oplaadkabel. MG richtte zich op zijn eigen Mac-computer. Hij ontdekte dat wanneer een iPhone rechtstreeks met de gehackte oplaadkabel was verbonden, hij/zij tot wel 300 meter afstand de Mac-computer kon blijven bedienen. Cyber Al theoretiseert dat een richtantenne de hacker in staat zou stellen om nog verder weg te komen! Nog verontrustender is dat MG verklaarde: "De kabel kan zo worden geconfigureerd dat hij als client fungeert voor elk draadloos netwerk in de buurt. En als dat draadloze netwerk een internetverbinding heeft, wordt de afstand in principe onbeperkt."
Deze tactiek zal ongetwijfeld op veel locaties worden toegepast door hackers die zich richten op het grote publiek. Van oplaadpunten op luchthavens tot koffiebars, oplaadkabels kunnen gecompromitteerd zijn. Het risico op deze locaties wordt gedeeltelijk beperkt doordat uw oplaadkabel uw smartphone niet met uw laptop verbindt. Hierdoor kan de Lightning-kabel geen gegevens overdragen, tenzij u de iPhone toestaat het laadstation te vertrouwen (iets wat u nooit zou moeten doen). De meeste mensen zijn zich bewust van de gevaren van het aansluiten van een USB-stick op hun computer. Cyber AI wil dat u altijd nadenkt over de risico's van een gecompromitteerde oplaadkabel die gratis door een bedrijf aan klanten wordt verstrekt en dat u deze tips in gedachten houdt:
Door bewuster te worden, word je veiliger. Als je meer wilt leren over opkomende dreigingen of de kennislacunes op het gebied van cybersecurity van je medewerkers wilt aanpakken, ga dan naar CyberHoot en meld je bedrijf aan voor een gratis proefperiode van 30 dagen.
#cyberhoots #mkb #cybersecurity #bewustzijnstraining #LMS #oplaadkabelhack
Auteur, Ty Mezquita, Blogger/Sociale media – CyberHoot
Redacteur, Craig Taylor, medeoprichter – CyberHoot
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Ernstgraad: KRITIEK (CVSS 9.2) | Uitgegeven: 22 oktober 2026 Op 21 oktober werden twee kritieke kwetsbaarheden in PHP ontdekt,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Zelfs voordat Claude Code maakte...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.