Beveiligingsonderzoekers in Duitsland hebben een persbericht uitgebracht over onderzoeksresultaten die gepresenteerd zullen worden op Usenix 2021. Ze presenteerden bevindingen die aantonen dat "Apple AirDrop meer deelt dan alleen bestanden". Ze stelden: "We hebben aanzienlijke privacylekken ontdekt in de bestandsuitwisseldienst van Apple." Dit artikel vat die lekken samen, zodat u kunt bepalen of ze ernstig genoeg zijn om te stoppen met het gebruik ervan. Wij, medewerkers van CyberHoot, zijn van mening dat de onderstaande beschermingsmaatregelen ons in staat stellen om AirDrop te blijven gebruiken.
Voor wie geen iPhone of Mac heeft: AirDrop is een versleutelde, snelle Wi-Fi-peer-to-peer-verbinding met lage latentie die Apple-gebruikers gebruiken om bestanden of foto's te delen. Deze tool heet AWDL, of Apple Wireless Direct Link . AWDL wordt voornamelijk gebruikt via AirDrop, maar ook bij het streamen van muziek naar je Apple TV via AirPlay, of wanneer je je iPad als tweede scherm gebruikt met ' Sidecar '.
Het probleem zit hem volgens de onderzoekers in de 'Alleen contacten' -modus van AirDrop, waarbij je AirDrop instelt om geen verbindingen te accepteren van zomaar iedereen, maar alleen van gebruikers die al in je contactenlijst staan. Bekijk de afbeelding hieronder voor de beschikbare instellingen voor AirDrop:
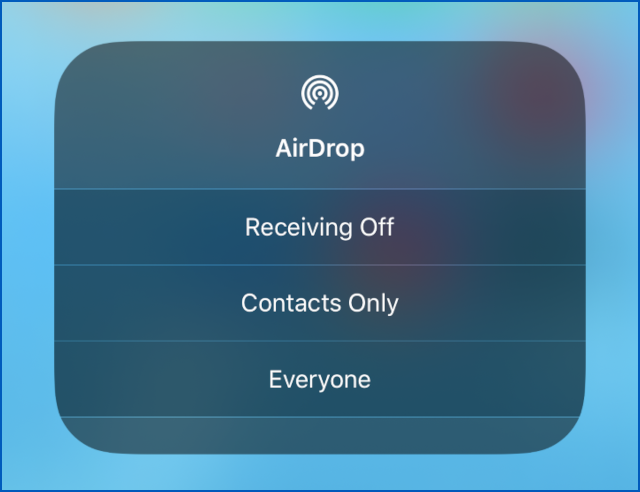
Even ter info: als je AirDrop instelt op ' Iedereen', betekent dat niet dat iedereen zonder jouw medeweten toegang heeft tot je telefoon. Je krijgt een pop-up te zien waarin om toestemming wordt gevraagd om de bestanden te downloaden, en afzenders kunnen dit niet omzeilen. Een nadeel van de instelling 'Iedereen ' is dat als iemand je een bestand probeert te sturen, de pop-up een kleine miniatuur van het bestand toont. Zo kun je controleren of het niet alleen een betrouwbare afzender is, maar ook of je de inhoud daadwerkelijk op je apparaat wilt hebben.
Dat betekent dat je gemakkelijk het slachtoffer kunt worden van 'bluejacking' , de term voor iemand die je een ongevraagde foto stuurt die je gedwongen bent te bekijken om te beslissen of je hem wilt zien.
Desondanks lijkt ' Alleen contacten' de betere keuze. De onderzoekers van Darmstadt ontdekten echter dat de twee uiteinden van een AirDrop-verbinding overeenkomen of ze elkaar als contactpersoon beschouwen door netwerkpakketten uit te wisselen die de privacy van de contactgegevens niet goed beschermen. Apple was simpelweg vergeten de cryptografische hashes die gebruikt worden om elkaar te identificeren te 'salten', wat leidde tot een kwetsbaarheid voor reverse engineering waarmee telefoonnummers en e-mailadressen van een doeltelefoon kunnen worden achterhaald.
De onderzoekers beweren dat het contact identifiersdie gebaseerd zijn op telefoonnummers en e-mailadressen, worden uitgewisseld als SHA-256 cryptografische hashes om de originele gegevens te beschermen. Elk uiteinde zet zijn eigen contactgegevens om in hashes en vergelijkt deze met de gegevens die door de ander zijn toegestuurd, in plaats van de originele telefoonnummers en e-mailadressen te delen en te vergelijken. Dit betekent dat ze hun onbewerkte contactgegevens niet meteen hoeven te verstrekken om te zien welke contactpersonen ze gemeenschappelijk hebben.
Helaas zijn de uitgewisselde hashes precies dat: pure hashes, zonder dat er een wachtwoordversleuteling aan te pas komt. Dit betekent dat als hackers een vooraf samengestelde lijst hadden van alle mogelijke hashes voor alle mogelijke telefoonnummers, ze die in hun lijst zouden kunnen opzoeken en de cryptografie zouden kunnen "omkeren" door middel van brute force.
Het is niet eenvoudig voor hackers om je apparaten te misbruiken via je AWDL, maar dat betekent niet dat het niet zal gebeuren. CyberHoot raadt de volgende acties aan om de kans te verkleinen dat je slachtoffer wordt:
Het is niet nodig dat andere AirDrop-gebruikers u altijd kunnen vinden.
Als je je op een privéplek bevindt met een afzender die je vertrouwt, is het waarschijnlijk prima, maar als je in een drukke koffiebar of winkelcentrum bent, onthoud dan dat de 'Iedereen' -modus je zichtbaar maakt voor alle andere mensen om je heen.
Het is heel gemakkelijk om met AirDrop verbinding te maken met de verkeerde telefoon wanneer je je op een drukke plek bevindt, zoals een stadion of winkelcentrum. Weersta de drang om blindelings verbinding te maken wanneer je die oude vriend op een van deze plekken tegenkomt en een paar foto's wilt delen. Controleer de naam en ga voorzichtig te werk.
Ga naar Instellingen > Algemeen > Software-update.
Eerdere exploits vereisten dat Bluetooth ingeschakeld was om dit om te zetten in een echte zero-click-aanval. Schakel Bluetooth uit wanneer u het niet gebruikt.
Het is nooit een slecht idee om extra controles op fouten en bugs uit te voeren.
Gebruikers verkeren vaak in de valse veronderstelling dat Apple-producten veilig, virusvrij en onkwetsbaar zijn. Het is cruciaal om te beseffen dat alle apparaten kwetsbaarheden bevatten en om het bovenstaande advies op te volgen door apparaten uit te schakelen wanneer ze niet in gebruik zijn. Lees het artikel ' Malware in Macs ' van CyberHoot voor meer informatie over de kwetsbaarheden van Macs.
Bronnen:
NakedSecurity – Sophos-artikel
Extra Reading:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.