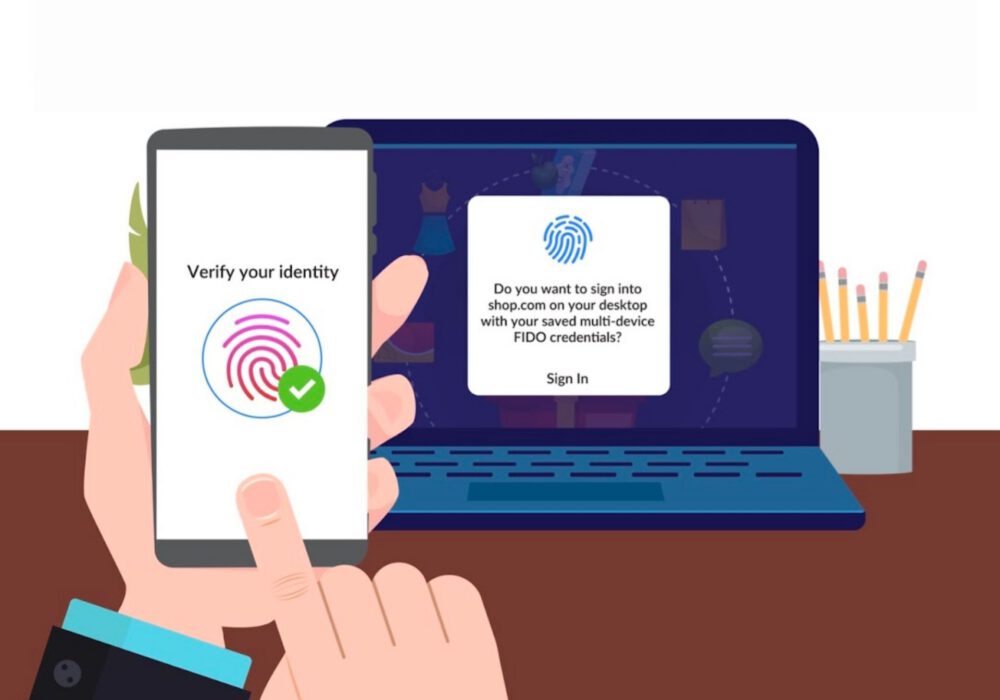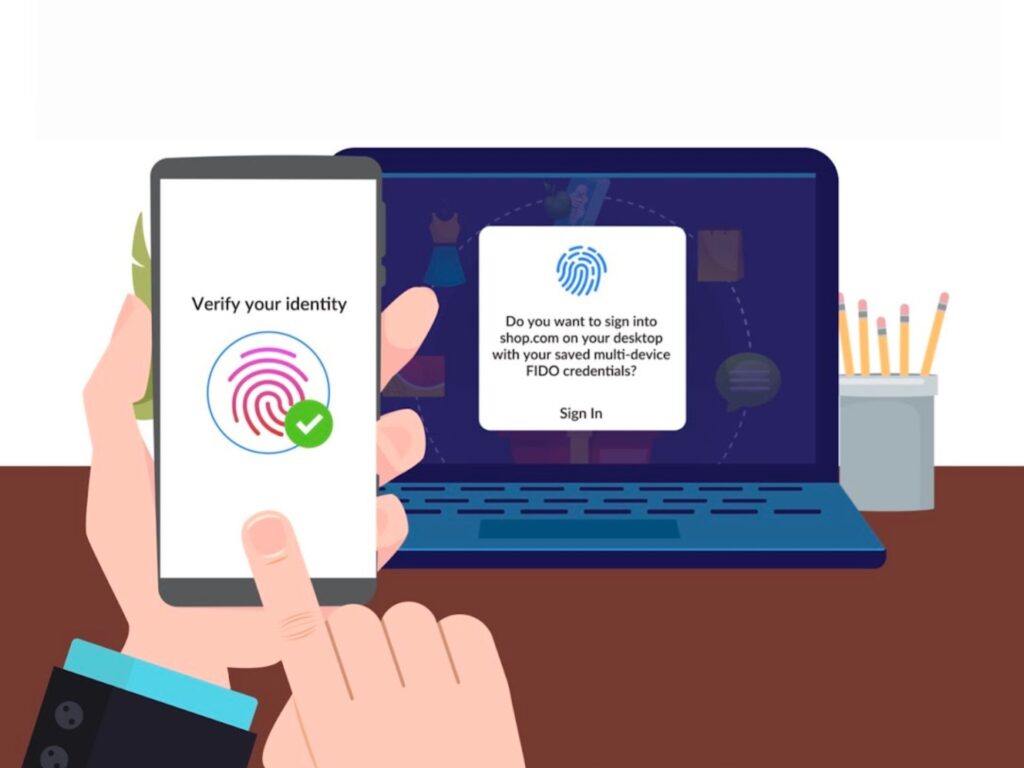
Begin mei 2022 kondigden Google, Apple en Microsoft plannen aan om een gemeenschappelijke standaard voor wachtwoordloos inloggen te ondersteunen, ontwikkeld door de Fast Identity Online (FIDO) Alliance en het World Wide Web Consortium . CyberHoot heeft deze stap naar een wachtwoordloze inlogmethode ook omarmd. In plaats van een wachtwoord te gebruiken, sturen we je een speciale link naar je e-mailadres (waar je dagelijks op inlogt).
Door wachtwoordloos inloggen kunnen organisaties consumenten op alle apparaten en platforms consistente, veilige en eenvoudige wachtwoordloze inlogmogelijkheden bieden. FIDO zegt hierover :
De uitgebreide, op standaarden gebaseerde mogelijkheden geven websites en apps de mogelijkheid om een wachtwoordloze end-to-end-optie aan te bieden. Gebruikers loggen in met dezelfde handeling die ze meerdere keren per dag uitvoeren om hun apparaat te ontgrendelen, zoals een simpele verificatie van hun vingerafdruk of gezicht, of een pincode van het apparaat. Deze nieuwe aanpak beschermt tegen phishing en inloggen wordt radicaal veiliger in vergelijking met wachtwoorden en oudere multifactortechnologieën zoals eenmalige toegangscodes die via sms worden verzonden.
Het is algemeen bekend in de cybersecurity-industrie dat authenticatie met alleen wachtwoorden een groot veiligheidsrisico kan vormen voor zowel particulieren als bedrijven. Voor eindgebruikers is het beheren van zoveel wachtwoorden voor zoveel verschillende websites vrijwel onmogelijk. Dit leidt er vaak toe dat hetzelfde wachtwoord voor meerdere accounts wordt hergebruikt (daarom raadt CyberHoot het gebruik van wachtwoordmanagers aan ).
FIDO merkte op dat wachtwoordmanagers en tweefactorauthenticatie (2FA) goed werken, maar dat er binnen de hele sector wordt samengewerkt om inlogtechnologie te ontwikkelen die handiger en veiliger is. CyberHoot ziet vaak dat veel gebruikers geen sterke wachtwoorden instellen voor hun wachtwoordmanagers, of dat ze 2FA voor belangrijke accounts vergeten of weigeren in te schakelen omdat ze het onhandig vinden. Dit initiatief van FIDO zou daarom een grote aanwinst kunnen zijn voor de algehele cybersecurity van het mkb.
FIDO heeft aangekondigd dat deze nieuwe wachtwoordloze tool in de toekomst de volgende mogelijkheden zal bieden:
Hoewel het fantastisch zou zijn om één "sleutel" te hebben zoals hierboven beschreven, duurt het misschien nog jaren voordat dit een gemeengoed wordt. Craig Lurey, CTO en medeoprichter van Keeper Security, bespreekt de uitdagingen bij de adoptie:
De trage acceptatie van multifactorauthenticatie door bedrijven en consumenten, ondanks het feit dat MFA een praktische en uiterst effectieve manier is om eindgebruikers te beschermen tegen inbreuken als gevolg van diefstal van inloggegevens, is een goede indicator voor het mogelijke tijdsbestek waarin wachtwoordloze technologie zal worden geaccepteerd.
Ten eerste moeten leveranciers de technologie in hun websites en applicaties integreren, en vervolgens moeten eindgebruikers worden voorgelicht over de technologie, deze gaan vertrouwen en gebruiken. Dit betekent ook dat gebruikers gewend moeten raken aan het gebruik van hun mobiele apparaten.
Het kan nog jaren duren voordat wachtwoordloze technologie wijdverspreid is, zowel door organisaties als door consumenten. Kortom: we zullen nog minstens tien jaar wachtwoorden gebruiken. Inloggen met één factor en wachtwoordloos heeft te veel functionele, logistieke en beveiligingsproblemen om van de ene op de andere dag de norm te worden.
Dit betekent dat u de aanbevelingen van CyberHoot met betrekking tot cybersecurity en authenticatieprocessen moet blijven volgen totdat de optie voor wachtwoordloos authenticeren beschikbaar en grondig getest is. Vereis tot die tijd wachtwoorden van 14 tekens, die niet complex zijn en niet verlopen, en die worden opgeslagen in een wachtwoordmanager. Voeg hieraan multifactorauthenticatie (MFA) toe voor alle kritieke accounts. Train uw medewerkers in het belang van een goede wachtwoordhygiëne en het gebruik van hun wachtwoordmanager. Zo simpel is het. Naast wachtwoorden adviseert CyberHoot de volgende minimale essentiële cybersecuritymaatregelen.
De volgende aanbevelingen helpen u en uw bedrijf om veilig te blijven tegen de verschillende bedreigingen waarmee u dagelijks te maken kunt krijgen. Alle onderstaande suggesties kunt u verkrijgen door gebruik te maken van de vCISO-programmaontwikkelingsdiensten van CyberHoot.
Elk van deze aanbevelingen, met uitzondering van cyberverzekeringen, is geïntegreerd in het product en de virtuele Chief Information Security Officer-diensten van CyberHoot. Met CyberHoot kunt u uw medewerkers aansturen, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze diensten. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecurity-nieuwsbrieven.
Bron:
Extra Reading:
Apple, Google en Microsoft werken samen aan wachtwoordloos inloggen
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.