16 mei 2022 : CyberHoot heeft onderzoek gedaan naar een waarschuwing van SonicWall over drie beveiligingslekken in de Secure Mobile Access (SMA) 1000-apparaten, waaronder een ernstige kwetsbaarheid voor het omzeilen van authenticatie. Tom Wyatt van het Mimecast Offensive Security Team wordt gecrediteerd voor het ontdekken en melden van de kwetsbaarheden.
Dit volgt op drie andere kritieke zero-day-kwetsbaarheden in de e-mailbeveiligingsoplossing van SonicWall ( hier gedetailleerd beschreven ) die zijn ontdekt door Mandiant, een bedrijf gespecialiseerd in cybersecurityforensisch onderzoek en -advies.
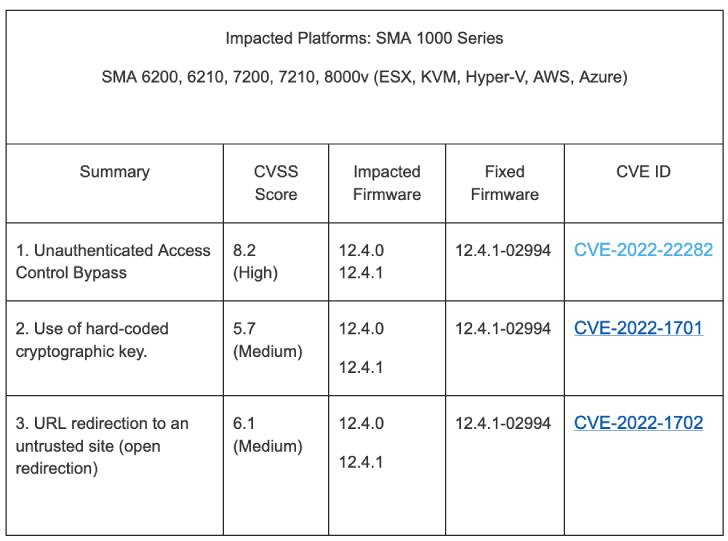
De betreffende zwakke punten hebben betrekking op SMA 6200, 6210, 7200, 7210 en 8000v met firmwareversies 12.4.0 en 12.4.1. De kwetsbaarheden worden hieronder vermeld:
Succesvol misbruik van deze bugs zou een aanvaller in staat kunnen stellen om ongeautoriseerde toegang te krijgen tot interne systemen en zelfs potentiële slachtoffers door te sturen naar kwaadwillende websites.
SonicWall merkte op dat de fouten geen invloed hebben op SMA 1000-series met oudere versies dan 12.4.0, SMA 100-series, Central Management Servers (CMS) en clients voor externe toegang.
Hoewel er geen bewijs is dat deze kwetsbaarheden al in de praktijk worden misbruikt, wordt gebruikers aangeraden de patches zo snel mogelijk toe te passen, gezien het feit dat SonicWall-apparaten in het verleden een aantrekkelijk doelwit zijn gebleken voor ransomware- aanvallen.
Als u abonnee bent van de diensten van CyberHoot, hebt u toegang tot onze bibliotheek met beleid en processen, met daarin het document over het beheer van kwetsbaarheidswaarschuwingen. Dit document beschrijft hoe u op dergelijke situaties moet reageren en binnen welk tijdsbestek. Als uw bedrijf nog geen VAMP-achtig proces hanteert, is dit een goed moment om te beginnen.
De onderstaande aanbevelingen kunnen de algemene beveiliging van uw bedrijf verbeteren. Overweeg om deze maatregelen ook te nemen.
De volgende aanbevelingen helpen u en uw bedrijf om veilig te blijven tegen de verschillende bedreigingen waarmee u dagelijks te maken kunt krijgen. Alle onderstaande suggesties kunt u verkrijgen door gebruik te maken van de vCISO-programmaontwikkelingsdiensten van CyberHoot.
Elk van deze aanbevelingen, met uitzondering van cyberverzekeringen, is geïntegreerd in het product en de virtuele Chief Information Security Officer-diensten van CyberHoot. Met CyberHoot kunt u uw medewerkers aansturen, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze diensten. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecurity-nieuwsbrieven.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Stel je voor: je rijdt op de snelweg, zo'n 20 km/u boven de maximumsnelheid, net als de rest van het verkeer. Even verderop moet je remmen...
Lees meer
Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

