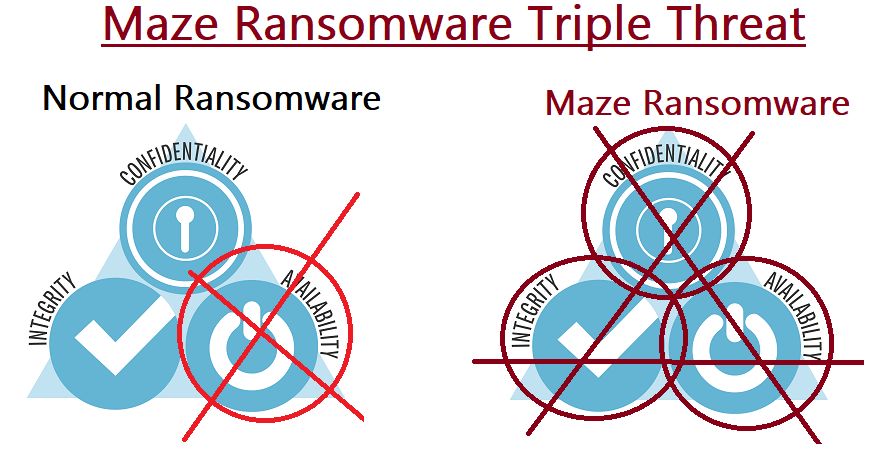
Ransomware is steeds populairder geworden als een middel dat door hackergroepen wordt gebruikt om allerlei bedrijven aan te vallen, zoals blijkt uit de recente inbreuk op Cognizant en enkele van haar klanten door de MAZE-ransomware. Op het eerste gezicht zou je dit incident kunnen afdoen als weer een ransomware-aanval op bedrijven, overheidsinstellingen en non-profitorganisaties. MAZE is echter meer dan zomaar een ransomware-aanval. Het vormt een drievoudige bedreiging voor uw gegevensbeveiliging. Deze hackers hebben toegang tot uw gegevens en kunnen deze wijzigen (waardoor de integriteit ervan in gevaar komt). Belangrijk is dat MAZE, voor bedrijven die weigeren losgeld te betalen, hun gegevens exporteert en op internet publiceert, waardoor de vertrouwelijkheid van uw gegevens in gevaar komt . CyberHoot voorspelt dat dit ertoe zal leiden dat veel meer bedrijven gedwongen worden losgeld te betalen, ondanks dat ze hun gegevens vanuit back-ups kunnen herstellen.
Ransomware richt zich traditioneel op de beschikbaarheid van gegevens door deze te versleutelen en een decryptiesleutel terug te verkopen in ruil voor losgeld in bitcoins . Bedrijven met veel geld, maar slechte back-ups, kunnen verwachten tienduizenden tot honderdduizenden dollars te moeten betalen om hun " decryptiesleutel " te bemachtigen. Deze traditionele vorm van ransomware-aanval is zeer succesvol gebleken voor hackers. Hieronder vindt u statistieken over ransomware-betalingen uit 2019 volgens Heimdal Security :
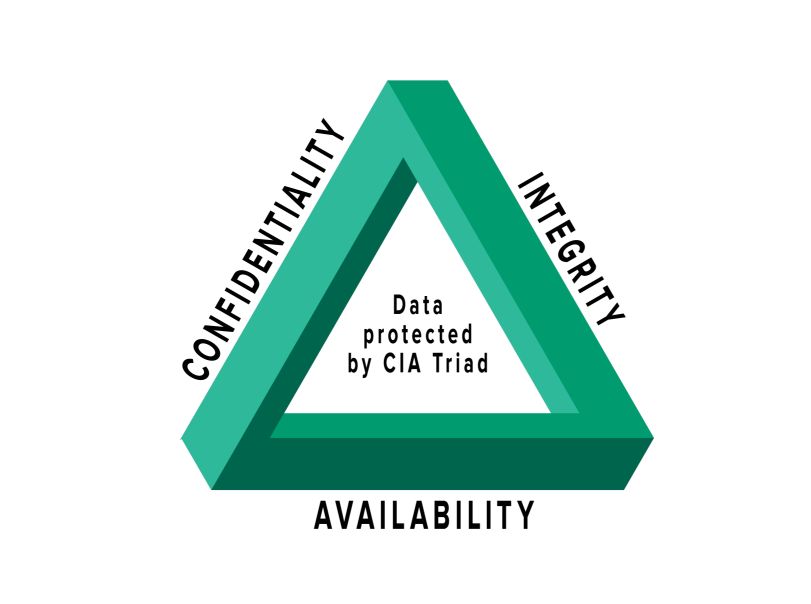
Maze ransomware brengt alle drie de principes van gegevensbescherming (beschikbaarheid, vertrouwelijkheid en integriteit) in gevaar. De beschikbaarheid loopt gevaar omdat uw gegevens versleuteld zijn en u de sleutel niet hebt. Een solide back-upstrategie helpt de meeste bedrijven binnen enkele dagen, zo niet uren, te herstellen van een ransomware-aanval. MAZE en de makers ervan hebben dit echter onderkend en richten zich nu op de vertrouwelijkheid van uw gegevens door uw gegevens te exporteren en online openbaar te maken als u niet tijdig betaalt.
MAZE exporteert uw gegevens naar het internet, waardoor hackers deze openbaar kunnen maken. Bovendien zouden ze de gegevens kunnen manipuleren, waardoor de integriteit van de gegevens in gevaar komt. Kunnen we er zeker van zijn dat de online gepubliceerde gegevens correct en waar zijn?
MAZE vormt een drievoudige bedreiging voor bedrijfsgegevens. Vertrouwelijke gegevens kunnen openbaar worden gemaakt. Ze kunnen worden gewijzigd, waardoor de integriteit wordt aangetast. Zonder degelijke back-ups kunt u uw gegevens verliezen ( beschikbaarheid ).
Ja. MKB-bedrijven moeten zich absoluut zorgen maken over MAZE-ransomware. Hackers proberen meestal de gemakkelijkste weg om bedrijven te infiltreren. Als ze een VPN vinden die niet is ingesteld voor tweefactorauthenticatie , zullen ze dit misbruiken door een wachtwoord van een medewerker op het dark web te vinden en simpelweg in te loggen om de MAZE-ransomware in uw omgeving te plaatsen. Als dat niet mogelijk is, zullen ze zeer ingenieuze phishingaanvallen uitvoeren . Bekijk het artikel van CyberHoot over meedogenloze COVID-19-phishingaanvallen hier.
Standaard best practices voor cyberbeveiliging, zoals hieronder beschreven, helpen u uw risico's op MAZE en vele andere online bedreigingen te verminderen. Neem nu actie voordat het te laat is en u gecompromitteerd wordt.
Als u een bedrijf heeft, moet u het volgende doen:
Al deze aanbevelingen zijn ingebouwd in CyberHoot. Met CyberHoot kunt u uw medewerkers beheren, trainen, verzekeren en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze diensten. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecurity-nieuwsbrieven.
Gerelateerd leesvoer: Stad in Alabama betaalt $300,000 losgeld aan hackers
https://youtube.com/watch?v=MTed3ffpmNY
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

