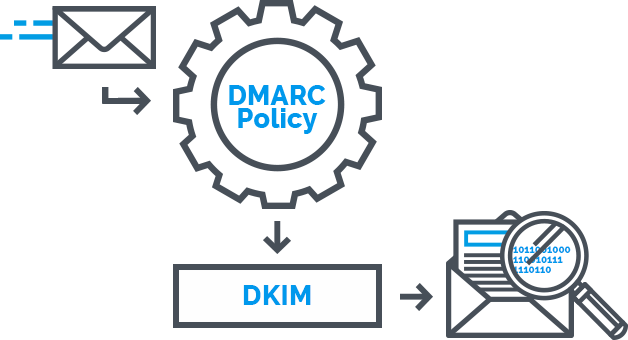
DKIM (DomainKeys Identified Mail) ialah alat pengesahan e-mel yang mengesahkan mesej dihantar daripada alamat e-mel pengguna yang sah. Ia direka bentuk untuk mencegah pemalsuan dan penipuan e-mel; pada asasnya pancingan data . DKIM berfungsi dengan melampirkan tandatangan digital pada pengepala mesej e-mel. Pengepala dijana oleh domain e-mel penghantar dengan setiap domain memiliki pengepala uniknya sendiri. Sistem mel penerima menganalisis pengepala terhadap kunci awam yang disimpan dalam rekod DNS pelayan penghantar untuk mengesahkan kesahihan mesej. Mesej asli diterima manakala yang lain ditolak.
Bacaan Tambahan: Menyediakan DMARC dan DKIM – CyberHoot
Istilah Berkaitan: DMARC , DNS , Pancingan Data
SMB harus mempunyai DMARC dan DKIM yang ditetapkan dan didayakan (bersama rekod SPF) untuk membantu mengelakkan serangan perisian hasad dan pancingan data daripada mendarat dalam peti masuk pengguna. Apabila ketiga-tiga persediaan, anda melindungi bukan sahaja pengguna anda sendiri, tetapi pengguna pelanggan anda daripada mesej palsu yang dihantar daripada domain anda juga. Anda membantu melindungi pelanggan anda daripada serangan penyamaran yang mendakwa diri anda! Berikut ialah beberapa tindakan tambahan yang boleh anda ambil untuk meningkatkan program keselamatan anda dan mengurangkan peluang menjadi mangsa:
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Selama bertahun-tahun kami telah melatih...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

