Pakar keselamatan siber di Guardicore menerbitkan laporan yang meringkaskan hasil penyelidikannya yang melibatkan kebimbangan keselamatan dalam ciri "Autodiscover" Microsoft. Laporan mereka menyatakan bahawa mereka dapat mengumpulkan lebih 372,072 kelayakan domain dan ~100 ribu kata laluan unik pada Pelayan Exchange penyangak mereka dalam tempoh empat bulan hanya dengan mendaftarkan Domain Aras Teratas (TLD) "autodiscover.com" seperti autodiscover.com.br (Brazil) atau autodiscover.com.uk (United Kingdom). Kelayakan pengguna telah dimuat naik ke Pelayan Exchange Guardicore oleh pengguna Outlook yang tidak curiga di seluruh Internet disebabkan oleh kecacatan "autodiscover" dalam utiliti Microsoft ini.
Ciri Autodiscover Microsoft , yang digunakan oleh pelbagai bahagian Windows termasuk Outlook, memudahkan penyediaan dan penyambungan akaun baharu. Autodiscover bertujuan untuk membantu pengguna Microsoft Office bersambung ke perkhidmatan Microsoft. Contohnya, jika anda ingin menyambungkan Outlook pada komputer riba anda ke "pelayan Exchange" yang dijalankan oleh jabatan IT anda, anda tidak perlu mengetahui sebarang spesifikasi teknikal untuk dapat menyambungkan kedua-duanya. Pengguna memasukkan alamat e-mel mereka, memberitahu sistem bahawa anda sedang mencari pelayan Exchange, dan Outlook akan keluar dan 'Autodiscover' butiran konfigurasi untuk mereka.
Penyelidik mendapati apabila pengguna cuba menyambungkan alatan Microsoft, Autodiscover akan mencari domain pengguna di latar belakang dalam pangkalan data Microsoft. Apabila ini berlaku, sambungan tersebut membawa kelayakan log masuk bersamanya; membolehkan pangkalan data memeriksa kelayakan untuk pengesahan. Contohnya, e-mel 'CyberAl@CyberHoot.com' mempunyai domain 'CyberHoot.com', alatan tersebut akan mencari sambungan yang tersedia dengan domain tersebut dalam pangkalan data. Masalahnya, jika tiada apa-apa untuk disambungkan dengan domain tersebut, sistem akan mula mencari ' autodiscover.com ', mencari sebarang sambungan 'AutoDiscover' sebelumnya yang berkaitan dengan domain tersebut. Penyelidik mendapati mereka boleh menyediakan domain mereka sendiri berdasarkan ' autodiscover.com ' dan mencuri kelayakan pengguna yang tidak curiga. Lebih buruk lagi, penyelidik menemui cara untuk menurunkan taraf sambungan autodiscover ini kepada "Pengesahan Asas HTTP" yang meletakkan semua kelayakan yang dihantar kepada mereka dalam " Teks Biasa ".
Penyelidik Guardicore mendaftarkan beberapa domain "AutoDiscover.com.[kod negara]" dan menyediakan pelayan web mendengar pada kesemuanya, termasuk:
Sebaik sahaja domain ini disediakan, Guardicore mengumpul permintaan autopenemuan yang tidak diminta dan tidak dijangka, yang terdiri daripada token pengesahan atau kata laluan teks biasa yang memberi mereka akses kepada akaun yang bocor (yang tidak menggunakan pengesahan dua faktor ).
autodiscover pada tembok api penapisan web andaIni akan menghentikan mana-mana apl dalam rangkaian anda daripada menyambung dengan pelayan Autodiscover luaran yang berniat jahat. Anda perlu menambah beberapa tapak awan yang sah pada anda senarai yang dibenarkan, Sebagai contoh, autodiscover.outlook.com jika anda menggunakan perkhidmatan ini.
Pengesahan berbilang faktor melindungi perniagaan anda daripada kata laluan yang dicuri kerana penggodam tidak mempunyai mekanisme pengesahan kedua anda seperti Mesej Teks atau token pengesahan. Ini akan memberikan perlindungan separa kepada pengguna ini yang melepaskan kelayakan mereka dalam kecacatan ini.
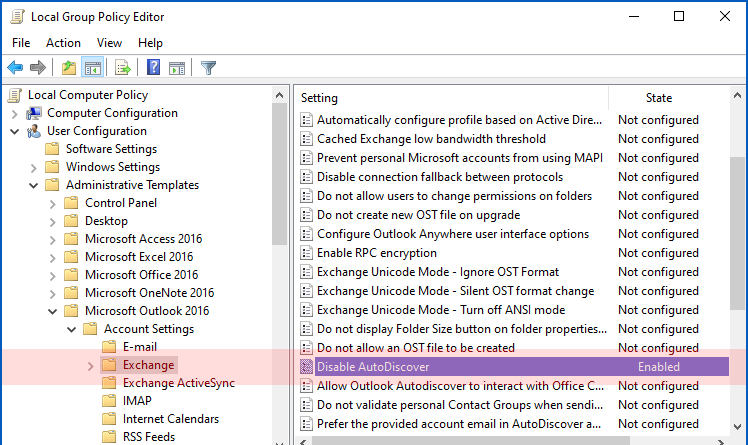
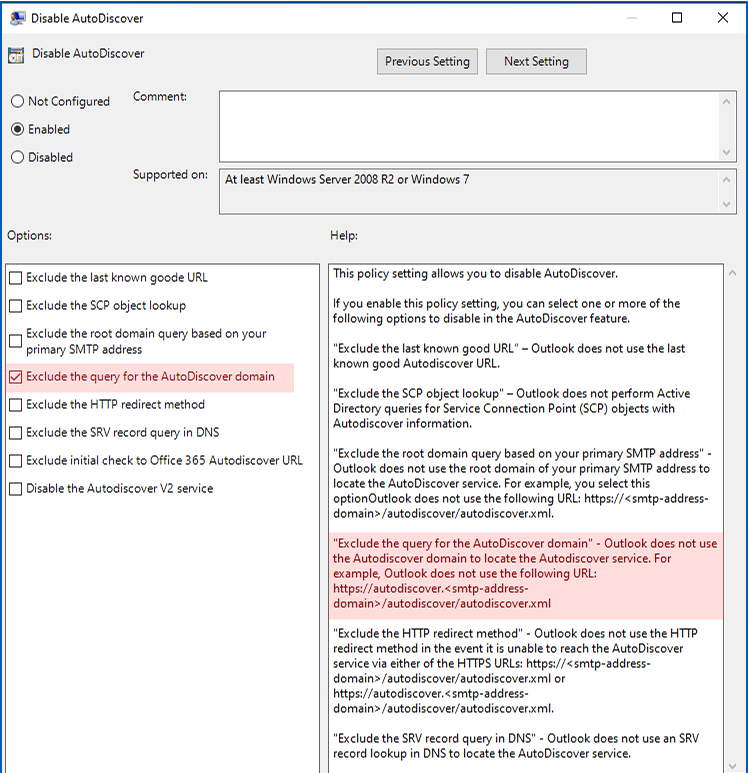
Dalam editor dasar GPEDIT atau daripada Konsol Pengurusan Dasar Kumpulan, pergi ke Konfigurasi pengguna > Templat pentadbiran > Microsoft Outlook 2016 [pindaan mengikut versi] > Tetapan akaun > Pasaran Kripto. Klik pada Disable Autodiscover, choose [Enable] dan hidupkan Kecualikan pertanyaan untuk domain AutoDiscover. Menurut Microsoft, ini bermakna “Outlook [akan] tidak menggunakan URL berikut: https://autodiscover.[DOMAIN]]/autodiscover/autodiscover.xml”.
Imej di bawah adalah untuk rujukan anda kepada langkah keselamatan ini.
Selain daripada melumpuhkan AutoDiscover, penting untuk diingat bahawa terdapat cara lain untuk meningkatkan kebersihan keselamatan siber anda. CyberHoot mengesyorkan amalan terbaik berikut untuk melindungi individu dan perniagaan daripada, dan mengehadkan kerosakan daripada, serangan siber dalam talian:
sumber:
Membaca tambahan:
Microsoft Autodiscover Disalahgunakan untuk Mengumpul Permintaan Web, Bukti Kelayakan
Autotemui Kepincangan dalam Bukti Kebocoran Microsoft Exchange
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Bayangkan diri anda di lebuh raya, memecut kira-kira 20 meter melebihi had dengan lalu lintas yang lain. Di hadapan, brek...
Maklumat Lanjut
Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat LanjutBerikan pandangan yang lebih tajam kepada kakitangan anda, dengan pendekatan positif yang mengatasi ujian pancingan data tradisional.